Một máy tính trong doanh nghiệp kết nối tới địa chỉ IP lạ trên Internet. Làm thế nào để biết đây là hoạt động bình thường hay dấu hiệu của một cuộc tấn công mạng?
Chỉ nhìn vào địa chỉ IP, đội ngũ IT khó có đủ thông tin để kết luận. Đây là lúc Threat Intelligence phát huy vai trò: cung cấp dữ liệu về các mối đe dọa đã được ghi nhận, giúp doanh nghiệp nhận diện kết nối nguy hiểm, ưu tiên cảnh báo và lựa chọn biện pháp xử lý phù hợp.
Đọc thêm các bài viết liên quan:
- Chống rò rỉ dữ liệu: 5 điểm kiểm soát SMEs cần lưu ý
- Đánh cắp dữ liệu: 9 dấu hiệu và cách bảo vệ doanh nghiệp 2026
Tóm tắt nhanh: Threat Intelligence giúp doanh nghiệp nhận biết mối đe dọa và phát hiện sớm các kết nối đáng ngờ. Dữ liệu này có thể được dùng để cảnh báo hoặc hỗ trợ chặn IP độc hại trong hệ thống.
Threat Intelligence là gì?
Threat Intelligence (tình báo mối đe dọa mạng) là thông tin về các mối đe dọa an ninh mạng được thu thập, phân tích và bổ sung bối cảnh nhằm hỗ trợ tổ chức phòng ngừa, phát hiện và ứng phó với tấn công mạng.
Thông tin này có thể bao gồm địa chỉ IP, tên miền độc hại, mã nhận diện của file chứa mã độc hoặc phương thức tấn công mà tin tặc thường sử dụng.
Điểm quan trọng là Threat Intelligence không đơn thuần cung cấp dữ liệu. Nó giúp đội ngũ bảo mật hiểu dữ liệu đó có ý nghĩa gì và nên xử lý như thế nào.
Ví dụ, một địa chỉ IP lạ chưa đủ để xác định máy tính đang bị tấn công. Nhưng nếu Threat Intelligence cho thấy IP này liên quan đến máy chủ điều khiển mã độc, đội IT có thêm cơ sở để kiểm tra thiết bị đang kết nối tới đó.
Theo Microsoft Security, Threat Intelligence giúp tổ chức hiểu rõ các mối đe dọa, phương thức hoạt động của kẻ tấn công và đưa ra quyết định bảo mật dựa trên thông tin đã được phân tích.
Threat Intelligence khác gì danh sách IP độc hại?
Danh sách IP độc hại (IP blacklist) chỉ là một phần của Threat Intelligence.
| Danh sách IP độc hại | Threat Intelligence |
| Cung cấp các IP từng được xác định là nguy hiểm | Cung cấp IP cùng thông tin về mối đe dọa liên quan |
| Có thể thiếu thông tin về thời điểm phát hiện | Có thể bổ sung thời gian ghi nhận, nguồn dữ liệu và mức độ tin cậy |
| Chủ yếu phục vụ đối chiếu hoặc tạo quy tắc chặn | Hỗ trợ phân tích, cảnh báo, điều tra và quyết định xử lý |
Chẳng hạn, một địa chỉ IP từng được sử dụng để phát tán mã độc vài tháng trước có thể đã thay đổi mục đích sử dụng. Nếu doanh nghiệp tiếp tục chặn IP đó mà không cập nhật thông tin, các kết nối hợp lệ cũng có thể bị ảnh hưởng.
Vì vậy, giá trị của Threat Intelligence nằm ở chất lượng và bối cảnh dữ liệu, không phải số lượng IP trong danh sách.
Threat Intelligence gồm những loại dữ liệu nào?
Tùy nguồn cung cấp và mục đích sử dụng, Threat Intelligence có thể chứa nhiều loại thông tin khác nhau.
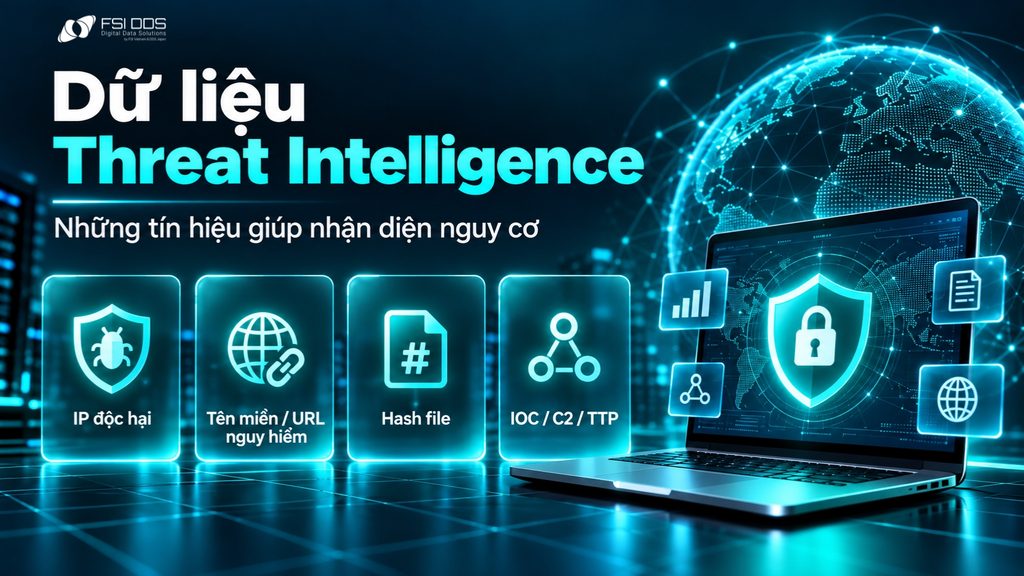
Địa chỉ IP độc hại
Đây là những địa chỉ IP được ghi nhận có liên quan đến các hoạt động như phát tán mã độc, điều khiển botnet, lừa đảo hoặc vận hành máy chủ C2.
Khi phát hiện hệ thống nội bộ kết nối tới những IP này, doanh nghiệp có thể kiểm tra xem kết nối có thực sự đáng ngờ hay không.
Tên miền và đường dẫn nguy hiểm
Tên miền (domain) và đường dẫn (URL) có thể được sử dụng để giả mạo website, đánh cắp thông tin đăng nhập hoặc phát tán phần mềm độc hại.
Dữ liệu Threat Intelligence giúp các công cụ bảo mật nhận diện những địa chỉ đã được ghi nhận là nguy hiểm để cảnh báo hoặc ngăn chặn truy cập.
Thông tin nhận diện file độc hại
Các file có thể được nhận diện bằng giá trị băm (hash), chẳng hạn SHA-256. Khi giá trị này trùng với một mẫu mã độc đã biết, phần mềm bảo mật có thêm thông tin để đánh giá file.
Dấu hiệu và phương thức tấn công
Threat Intelligence còn cung cấp thông tin về cách tin tặc xâm nhập hệ thống, duy trì quyền truy cập hoặc giao tiếp với máy chủ bên ngoài.
Trong đó, IOC (Indicator of Compromise) là dấu hiệu kỹ thuật có thể liên quan đến một cuộc xâm nhập, chẳng hạn IP độc hại, tên miền hoặc mã hash của file.
Ngoài IOC, thông tin về chiến thuật, kỹ thuật và quy trình tấn công (TTP) giúp đội ngũ bảo mật hiểu cách thức hoạt động của đối tượng tấn công.
Đối với doanh nghiệp vừa và nhỏ, không nhất thiết phải khai thác toàn bộ các loại dữ liệu này. Việc theo dõi IP và tên miền nguy hiểm đã có thể là bước khởi đầu hữu ích, nếu doanh nghiệp có công cụ giám sát và quy trình xử lý phù hợp.
Threat Intelligence giúp doanh nghiệp làm gì?
Ứng dụng của Threat Intelligence không chỉ dừng lại ở việc nhận diện IP xấu. Khi được tích hợp với hệ thống bảo mật, dữ liệu mối đe dọa có thể hỗ trợ doanh nghiệp trong nhiều hoạt động.
Phát hiện kết nối tới máy chủ độc hại
Sau khi xâm nhập vào máy tính, một số loại mã độc có thể kết nối tới máy chủ bên ngoài để nhận lệnh, tải thêm thành phần độc hại hoặc truyền dữ liệu.
Máy chủ điều khiển này thường được gọi là C2 (Command and Control).
Theo MITRE ATT&CK, tin tặc có thể sử dụng các giao thức Internet thông thường để giao tiếp với thiết bị đã bị xâm nhập, khiến hoạt động độc hại khó phân biệt với lưu lượng hợp lệ.
Nếu hệ thống giám sát có thể đối chiếu địa chỉ đích với dữ liệu Threat Intelligence, doanh nghiệp sẽ có thêm khả năng phát hiện những kết nối tới hạ tầng C2 đã được nhận diện.
Hỗ trợ chặn truy cập nguy hiểm
Threat Intelligence có thể được sử dụng cùng firewall, công cụ lọc DNS, hệ thống bảo mật endpoint hoặc các giải pháp giám sát mạng.
Khi một địa chỉ được xác định là nguy hiểm với mức độ tin cậy đủ cao, công cụ bảo mật có thể cảnh báo hoặc áp dụng quy tắc chặn theo chính sách.
Tuy nhiên, bản thân dữ liệu Threat Intelligence không tự chặn kết nối. Khả năng này phụ thuộc vào công cụ sử dụng dữ liệu và cách hệ thống được cấu hình.
Ưu tiên cảnh báo và hỗ trợ điều tra
Trong hệ thống doanh nghiệp, không phải cảnh báo nào cũng có mức độ nghiêm trọng giống nhau.
Một kết nối tới IP chưa từng ghi nhận có thể chỉ cần theo dõi. Ngược lại, nếu địa chỉ đích trùng với hạ tầng C2 đang hoạt động, sự kiện đó cần được ưu tiên xác minh.
Threat Intelligence giúp đội IT có thêm thông tin để quyết định nên xử lý cảnh báo nào trước, thiết bị nào cần kiểm tra và phạm vi điều tra nên bắt đầu từ đâu.
Cách sử dụng Threat Intelligence để phát hiện và chặn IP độc hại
Để khai thác hiệu quả Threat Intelligence, doanh nghiệp cần kết hợp dữ liệu mối đe dọa với hoạt động thực tế của hệ thống.
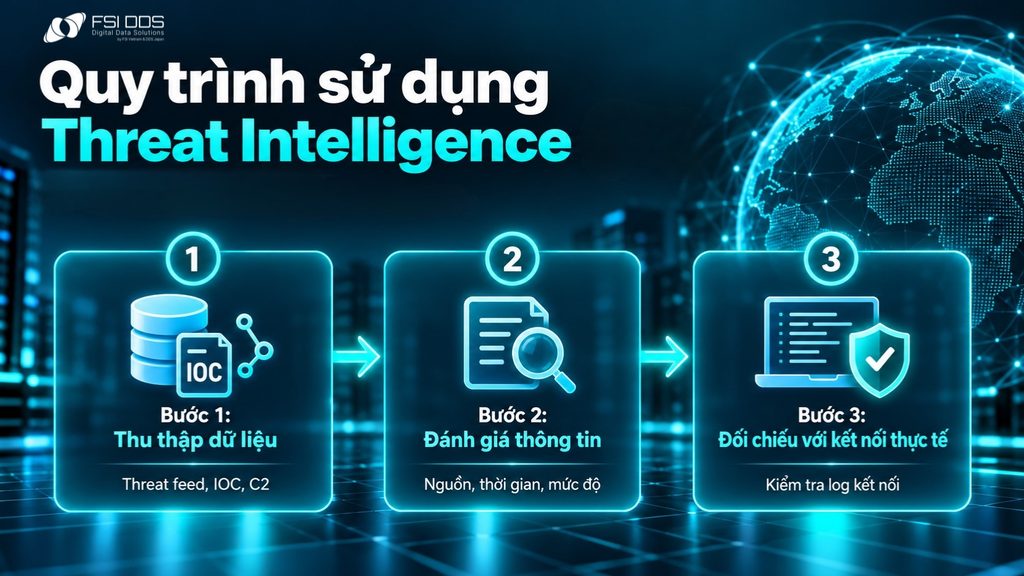
Quy trình cơ bản có thể thực hiện qua 5 bước.
Bước 1: Thu thập dữ liệu mối đe dọa
Doanh nghiệp lựa chọn nguồn Threat Intelligence phù hợp, chẳng hạn dữ liệu từ nhà cung cấp bảo mật, tổ chức nghiên cứu an ninh mạng hoặc đơn vị vận hành trung tâm giám sát an ninh (SOC).
Một số nguồn cung cấp dữ liệu dưới dạng threat feed, tức luồng thông tin về những mối đe dọa được cập nhật theo thời gian.
Khi lựa chọn nguồn dữ liệu, cần quan tâm đến thời điểm cập nhật, độ tin cậy và khả năng sử dụng trong hệ thống đang có. Danh sách càng dài không đồng nghĩa khả năng phát hiện càng tốt.
Bước 2: Đánh giá thông tin về IP nguy hiểm
Không phải IP nào xuất hiện trong threat feed cũng cần được chặn ngay lập tức.
Đội IT cần xem địa chỉ đó được ghi nhận từ khi nào, liên quan đến hoạt động gì và có đủ cơ sở để xác định mức độ nguy hiểm hay không.
Bước này đặc biệt quan trọng với các IP thuộc hạ tầng cloud hoặc dịch vụ dùng chung. Chặn nhầm có thể khiến doanh nghiệp không truy cập được những hệ thống phục vụ công việc.
Bước 3: Đối chiếu với kết nối thực tế
Sau khi có dữ liệu mối đe dọa, doanh nghiệp cần kiểm tra nhật ký kết nối mạng (network log) để xác định thiết bị nội bộ có đang liên lạc với những địa chỉ đó hay không.
Thông tin cần quan tâm bao gồm:
- Thiết bị hoặc địa chỉ IP nội bộ tạo kết nối.
- Địa chỉ IP đích và thời điểm kết nối.
- Tần suất, thời lượng hoặc lưu lượng trao đổi nếu hệ thống có ghi nhận.
- Mức độ tin cậy và loại mối đe dọa liên quan.
Việc đối chiếu giúp chuyển từ câu hỏi “IP nào đang nguy hiểm?” sang “Hệ thống của doanh nghiệp có đang kết nối tới IP đó không?”.
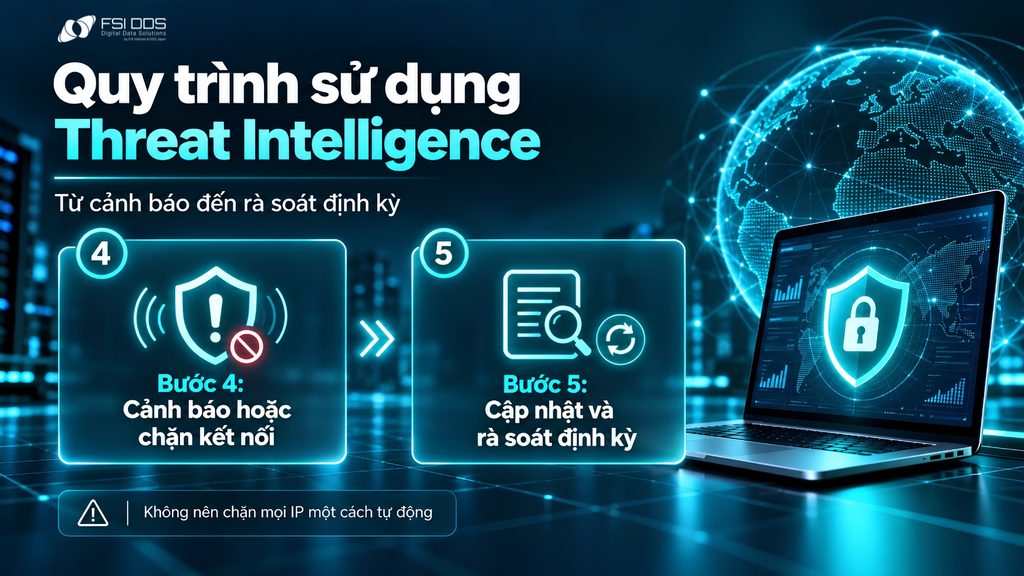
Bước 4: Cảnh báo hoặc chặn kết nối
Nếu phát hiện một kết nối trùng với dữ liệu mối đe dọa, hệ thống có thể tạo cảnh báo để đội IT kiểm tra.
Với địa chỉ có độ tin cậy cao và rủi ro rõ ràng, giải pháp bảo mật có khả năng thực thi chính sách có thể tự động chặn kết nối.
Nếu nghi ngờ thiết bị đã bị xâm nhập, đội IT cần tiếp tục kiểm tra máy nguồn, xác định tiến trình hoặc phần mềm tạo kết nối và cân nhắc cô lập thiết bị khi cần thiết.
Chặn một địa chỉ IP có thể hạn chế đường liên lạc nguy hiểm, nhưng không đồng nghĩa mã độc đã được loại bỏ khỏi máy tính.
Bước 5: Cập nhật và rà soát định kỳ
Dữ liệu mối đe dọa thay đổi theo thời gian. IP độc hại có thể ngừng hoạt động, thay đổi chủ sở hữu hoặc không còn liên quan đến cuộc tấn công trước đó.
Doanh nghiệp cần cập nhật threat feed, rà soát các quy tắc chặn cũ và xử lý những trường hợp cảnh báo sai.
Đây là công việc cần được duy trì thường xuyên để hạn chế chặn nhầm và đảm bảo hệ thống sử dụng dữ liệu phù hợp với tình hình hiện tại.
Ví dụ: Phát hiện máy tính đang kết nối tới máy chủ C2
Giả sử một doanh nghiệp có 50 máy tính sử dụng chung hệ thống mạng.
Trong quá trình giám sát, hệ thống ghi nhận máy tính của một nhân viên liên tục gửi kết nối tới một địa chỉ IP bên ngoài. Địa chỉ này trùng với IP máy chủ C2 có trong nguồn Threat Intelligence đang được cập nhật.
Quy trình xử lý có thể diễn ra như sau:
1. Phát hiện: Công cụ giám sát nhận diện kết nối tới IP nằm trong danh sách C2.
2. Cảnh báo: Hệ thống ghi nhận thời điểm kết nối và thông tin thiết bị nguồn, đồng thời gửi cảnh báo cho đội IT.
3. Kiểm tra: Nhân viên kỹ thuật xác minh tiến trình đang tạo kết nối, đối chiếu các dấu hiệu bất thường khác và đánh giá nguy cơ.
4. Xử lý: Tùy kết quả xác minh và khả năng của công cụ bảo mật, doanh nghiệp có thể chặn kết nối, cô lập thiết bị hoặc thực hiện các bước ứng phó sự cố tiếp theo.
Đây là tình huống giả định nhằm minh họa quy trình, không phải một sự cố đã được ghi nhận tại khách hàng cụ thể.
Điểm cần lưu ý là việc một thiết bị kết nối tới IP nằm trong danh sách C2 chưa đủ để kết luận chắc chắn máy tính đã nhiễm mã độc hoặc dữ liệu đã bị đánh cắp. Đội IT vẫn cần kết hợp các dấu hiệu khác để xác định bản chất sự cố.
Nếu doanh nghiệp phát hiện thêm dấu hiệu dữ liệu bị đưa ra ngoài, cần thực hiện quy trình điều tra và xử lý sự cố phù hợp.
Tham khảo thêm bài viết: Phát hiện bị rò rỉ dữ liệu: 10 dấu hiệu doanh nghiệp cần biết.
Doanh nghiệp SME có cần Threat Intelligence không?
Có, nhưng doanh nghiệp vừa và nhỏ (SME) không nhất thiết phải đầu tư một nền tảng Threat Intelligence chuyên biệt hoặc xây dựng đội ngũ phân tích mối đe dọa riêng.
Nhiều công cụ bảo mật hiện nay đã tích hợp khả năng sử dụng dữ liệu về IP, tên miền hoặc file độc hại. Tùy hệ thống, doanh nghiệp có thể bắt đầu bằng việc khai thác những tính năng sẵn có hoặc bổ sung giải pháp giám sát phù hợp.
Để triển khai hiệu quả, SME nên tập trung vào ba yếu tố:
Có dữ liệu đáng tin cậy: Nguồn Threat Intelligence phải phù hợp với nhu cầu, được cập nhật thường xuyên và có khả năng hỗ trợ ra quyết định.
Có công cụ giám sát và xử lý: Hệ thống cần đối chiếu được dữ liệu mối đe dọa với hoạt động thực tế, đồng thời hỗ trợ cảnh báo hoặc chặn kết nối theo chính sách.
Có người chịu trách nhiệm: Khi xuất hiện cảnh báo, cần xác định rõ ai sẽ kiểm tra, đánh giá và đưa ra biện pháp xử lý.
Với SME, mục tiêu không phải sở hữu thật nhiều công nghệ bảo mật mà là biết hệ thống đang đối mặt với nguy cơ nào và có khả năng ứng phó khi sự cố xuất hiện.
F-DDH BOX ứng dụng Threat Intelligence như thế nào?
Một trong những cách ứng dụng Threat Intelligence hiệu quả là theo dõi các kết nối từ mạng doanh nghiệp đi ra Internet. Mục tiêu là phát hiện sớm khi một thiết bị nội bộ đang liên lạc với địa chỉ IP hoặc máy chủ đã được xác định có liên quan đến mã độc, botnet hoặc hoạt động tấn công mạng.
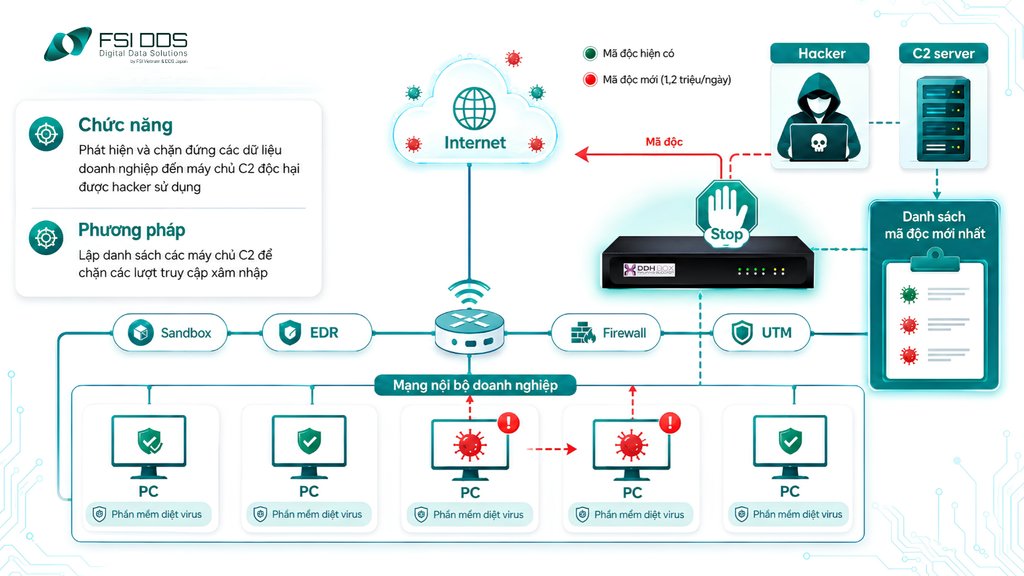
Đây cũng là hướng mà F-DDH BOX – Giải pháp ngăn rò rỉ dữ liệu đầu ra tập trung triển khai. F-DDH BOX sử dụng danh sách IP và máy chủ C2 độc hại được cập nhật hằng ngày từ các nguồn như LAC tại Nhật Bản và VNCERT tại Việt Nam.
Khi được triển khai trong hệ thống mạng, F-DDH BOX sẽ đối chiếu các kết nối đi ra Internet với danh sách địa chỉ nguy hiểm. Nếu phát hiện kết nối đáng ngờ, giải pháp có thể hỗ trợ:
- Phát hiện và chặn kết nối độc hại: hạn chế thiết bị nội bộ tiếp tục liên lạc với IP hoặc máy chủ C2 đã được nhận diện.
- Cảnh báo cho đội ngũ quản trị: giúp IT biết sớm có dấu hiệu bất thường để kiểm tra và xử lý.
- Xác định thiết bị liên quan: hỗ trợ truy vết máy tính hoặc thiết bị đang tạo ra kết nối nguy hiểm.
- Tổng hợp báo cáo: giúp doanh nghiệp theo dõi các sự kiện bảo mật đã được ghi nhận theo từng giai đoạn.
Một điểm phù hợp với SME là F-DDH BOX hoạt động ở tầng mạng và không yêu cầu cài agent trên từng máy tính. Nhờ đó, doanh nghiệp có thể bổ sung khả năng giám sát kết nối đầu ra mà không phải triển khai phần mềm riêng trên toàn bộ thiết bị.
F-DDH BOX không thay thế firewall, EDR, DLP hay SIEM. Vai trò của giải pháp tập trung vào một bài toán cụ thể: phát hiện và xử lý các kết nối tới hạ tầng độc hại trong phạm vi mạng được giám sát.
Có thể hiểu đơn giản, Threat Intelligence cho biết địa chỉ nào đang có nguy cơ, còn F-DDH BOX sử dụng dữ liệu đó để kiểm tra các kết nối thực tế trong mạng doanh nghiệp. Đây là cách đưa dữ liệu mối đe dọa vào vận hành thực tế thay vì chỉ dừng ở một danh sách IP cần theo dõi.
Doanh nghiệp có thể tìm hiểu thêm về cơ chế hoạt động và khả năng triển khai của F-DDH BOX để đánh giá mức độ phù hợp với hệ thống hiện tại.
Tìm hiểu thêm về F-DDH BOX tại: Giải pháp bảo mật dữ liệu F-DDH BOX cho SMEs: Vì sao doanh nghiệp nên quan tâm?
Kết luận
Threat Intelligence giúp doanh nghiệp sử dụng thông tin về các mối đe dọa đã được ghi nhận để phát hiện, đánh giá và xử lý nguy cơ an ninh mạng.
Trong bài toán chặn IP độc hại, hiệu quả không nằm ở việc sở hữu danh sách chặn càng dài càng tốt. Điều quan trọng là dữ liệu có đáng tin cậy hay không, hệ thống có đang kết nối tới những địa chỉ nguy hiểm đó không và doanh nghiệp có khả năng xử lý kịp thời hay không.
Đối với SME, giám sát kết nối đầu ra và nhận diện các máy chủ C2 độc hại là một hướng ứng dụng Threat Intelligence có tính thực tiễn, có thể triển khai cùng những lớp bảo mật hiện có.
Doanh nghiệp của bạn có đang kết nối tới các IP hoặc máy chủ C2 độc hại?
Câu hỏi thường gặp
1. Threat Intelligence có phải là danh sách IP độc hại không?
Không. Danh sách IP độc hại chỉ là một loại dữ liệu có thể được sử dụng trong Threat Intelligence. Threat Intelligence còn bao gồm thông tin về tên miền, file, phương thức tấn công, nguồn phát hiện và bối cảnh hỗ trợ đánh giá mối đe dọa.
2. Threat Intelligence có tự động chặn IP độc hại không?
Không phải trong mọi trường hợp. Threat Intelligence cung cấp thông tin để hệ thống bảo mật nhận diện nguy cơ. Việc tự động chặn phụ thuộc vào khả năng của công cụ được tích hợp, mức độ tin cậy của dữ liệu và chính sách bảo mật đã thiết lập.
3. Máy chủ C2 là gì?
C2 (Command and Control) là hạ tầng mà tin tặc có thể sử dụng để giao tiếp và điều khiển thiết bị đã bị xâm nhập. Một số loại mã độc kết nối tới máy chủ C2 để nhận lệnh, tải thêm mã độc hoặc truyền thông tin ra ngoài.
4. SME có cần mua nền tảng Threat Intelligence riêng không?
Không nhất thiết. Nhiều doanh nghiệp có thể bắt đầu bằng các công cụ bảo mật đã tích hợp dữ liệu mối đe dọa. Điều quan trọng là có khả năng phát hiện kết nối nguy hiểm, xử lý cảnh báo và duy trì việc cập nhật dữ liệu.