Rò rỉ dữ liệu có thể xảy ra khi hệ thống vẫn hoạt động bình thường. File gốc vẫn còn, nhân viên vẫn làm việc, nhưng dữ liệu đã bị sao chép, tải xuống hoặc gửi ra ngoài.
Muốn phát hiện bị rò rỉ dữ liệu, doanh nghiệp không nên chờ một cảnh báo duy nhất. Cần đối chiếu tài khoản, hoạt động dữ liệu, thiết bị và kết nối đi ra Internet trong cùng khoảng thời gian.
Bài viết dưới đây tổng hợp 10 dấu hiệu thường gặp, cách kiểm tra để xác nhận sự cố và vai trò của F-DDH BOX ở lớp “cổng ra” của hệ thống.
Tóm tắt nhanh
- Một dấu hiệu riêng lẻ chưa đủ kết luận dữ liệu đã bị rò rỉ.
- Cần kiểm tra đồng thời tài khoản, dữ liệu/cloud, thiết bị và mạng đầu ra.
- Tải dữ liệu hàng loạt, đăng nhập lạ, lưu lượng đầu ra tăng và kết nối C2 là các dấu hiệu cần ưu tiên.
- Khi nghi ngờ, hãy cô lập, giữ log, chặn kênh thất thoát và xác định phạm vi ảnh hưởng.
- F-DDH BOX là giải pháp ngăn rò rỉ dữ liệu đầu ra cho doanh nghiệp, tập trung vào giám sát kết nối đầu ra và đối chiếu với IP/C2 độc hại.
Rò rỉ dữ liệu là gì?
Rò rỉ dữ liệu là tình trạng thông tin bị truy cập, sao chép, chia sẻ hoặc truyền ra ngoài phạm vi được phép.
Dữ liệu có thể là danh sách khách hàng, hợp đồng, báo cáo tài chính, thông tin nhân sự, mã nguồn, thông tin đăng nhập hoặc dữ liệu cá nhân.
Nguyên nhân không chỉ đến từ hacker. Email gửi nhầm, thư mục cloud để công khai, tài khoản bị chiếm quyền hoặc nhân viên sao chép dữ liệu trái phép đều có thể gây rò rỉ.
Điểm khó là dữ liệu có thể bị sao chép mà file gốc vẫn còn nguyên. Vì vậy, “vẫn mở được file” không có nghĩa dữ liệu chưa bị lấy.
Rò rỉ dữ liệu cũng khác mất dữ liệu. Mất dữ liệu là doanh nghiệp không còn khả năng sử dụng thông tin. Rò rỉ dữ liệu là thông tin đã đến nơi hoặc người không được phép.
Xem thêm: Rò rỉ dữ liệu và vi phạm dữ liệu khác nhau thế nào?
Dấu hiệu bị rò rỉ dữ liệu: 10 cảnh báo doanh nghiệp cần chú ý
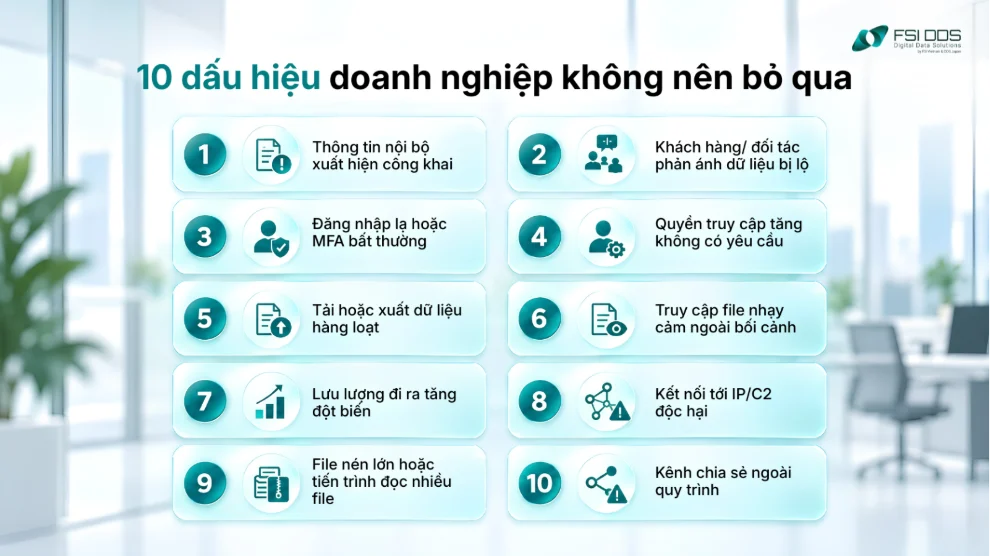
Dấu hiệu bị rò rỉ dữ liệu thường xuất hiện rải rác ở nhiều hệ thống. Doanh nghiệp cần chú ý các thay đổi bất thường so với hoạt động hằng ngày.
Dấu hiệu 1: Thông tin nội bộ xuất hiện trên Internet
Tài liệu, danh sách khách hàng hoặc dữ liệu nhân sự xuất hiện trên diễn đàn, mạng xã hội, công cụ tìm kiếm hay kho chia sẻ công khai là dấu hiệu cần kiểm tra ngay.
Hãy xác minh dữ liệu có đúng của doanh nghiệp không, thuộc phiên bản nào và ai từng truy cập.
Dấu hiệu 2: Khách hàng hoặc đối tác phản ánh thông tin bị lộ
Khách hàng nhận cuộc gọi, email hoặc tin nhắn chứa đúng thông tin giao dịch chỉ một số bên biết là tín hiệu đáng chú ý.
Nếu nhiều phản ánh có cùng loại dữ liệu, hãy kiểm tra CRM, file xuất dữ liệu và các bên thứ ba đã được chia sẻ thông tin.
Dấu hiệu 3: Tài khoản có đăng nhập lạ
Đăng nhập từ vị trí, IP hoặc thiết bị không quen thuộc có thể cho thấy tài khoản bị chiếm quyền.
Để phát hiện bị rò rỉ dữ liệu, cần kiểm tra tài khoản đó đã mở, tải hoặc chia sẻ dữ liệu gì sau lần đăng nhập bất thường.
Dấu hiệu 4: Quyền truy cập tăng bất thường
Một tài khoản bỗng có quyền quản trị hoặc được mở quyền vào thư mục nhạy cảm mà không có yêu cầu nghiệp vụ cần được xác minh.
Nếu việc tăng quyền xảy ra ngay trước một đợt tải dữ liệu lớn, mức độ rủi ro cao hơn.
Dấu hiệu 5: Tải xuống hoặc xuất dữ liệu hàng loạt
Một người vốn chỉ xem vài hồ sơ mỗi ngày nhưng đột ngột xuất hàng nghìn bản ghi là dấu hiệu cần ưu tiên.
Microsoft Defender for Cloud Apps cũng xem tải xuống hoặc chia sẻ hàng loạt là hành vi bất thường có thể cần điều tra.
Dấu hiệu 6: File nhạy cảm bị truy cập ngoài bối cảnh công việc
Ví dụ, tài khoản kế toán đọc thư mục kỹ thuật vào nửa đêm hoặc một ứng dụng lạ truy vấn nhiều file khách hàng.
Không chỉ cần biết “ai có quyền”, doanh nghiệp còn phải biết quyền đó có được sử dụng đúng mục đích hay không.
Dấu hiệu 7: Lưu lượng dữ liệu đi ra tăng đột biến
Một máy tính văn phòng bỗng gửi lượng lớn dữ liệu ra Internet khi không có backup hoặc đồng bộ là dấu hiệu đáng ngờ.
CISA cũng khuyến nghị theo dõi lượng dữ liệu đi ra bất thường khi điều tra nguy cơ exfiltration (đánh cắp dữ liệu trái phép)
Dấu hiệu 8: Thiết bị kết nối tới IP hoặc máy chủ C2 độc hại
Mã độc thường liên lạc với máy chủ điều khiển để nhận lệnh hoặc gửi dữ liệu.
Nếu một thiết bị liên tục kết nối tới IP/C2 đã được nhận diện là độc hại, cần ưu tiên kiểm tra. Đây cũng là nhóm tín hiệu F-DDH BOX tập trung theo dõi.
Dấu hiệu 9: Xuất hiện file nén lớn hoặc tiến trình đọc nhiều file
Kẻ tấn công có thể gom dữ liệu thành ZIP, RAR hoặc tệp mã hóa trước khi đưa ra ngoài.
Tuy nhiên, phần mềm backup hợp lệ cũng có thể tạo hành vi tương tự. Vì vậy, cần đối chiếu thêm log thiết bị và mạng.
Dấu hiệu 10: Xuất hiện kênh chia sẻ ngoài quy trình
Rule chuyển tiếp email, link “ai có đường dẫn đều xem được”, cloud cá nhân hoặc ứng dụng OAuth mới được cấp quyền đều có thể trở thành kênh thất thoát dữ liệu.
Để phát hiện bị rò rỉ dữ liệu, hãy rà soát quyền chia sẻ và các thay đổi cấu hình gần thời điểm nghi ngờ.
Lưu ý
Lưu ý: Một dấu hiệu riêng lẻ chưa đủ kết luận. Mức độ đáng ngờ tăng lên khi nhiều tín hiệu cùng xuất hiện trên một tài khoản, thiết bị hoặc thời điểm.
Xem thêm: 10 lỗi rò rỉ dữ liệu SME thường gặp và cách khắc phục
Cách phát hiện rò rỉ dữ liệu trong doanh nghiệp
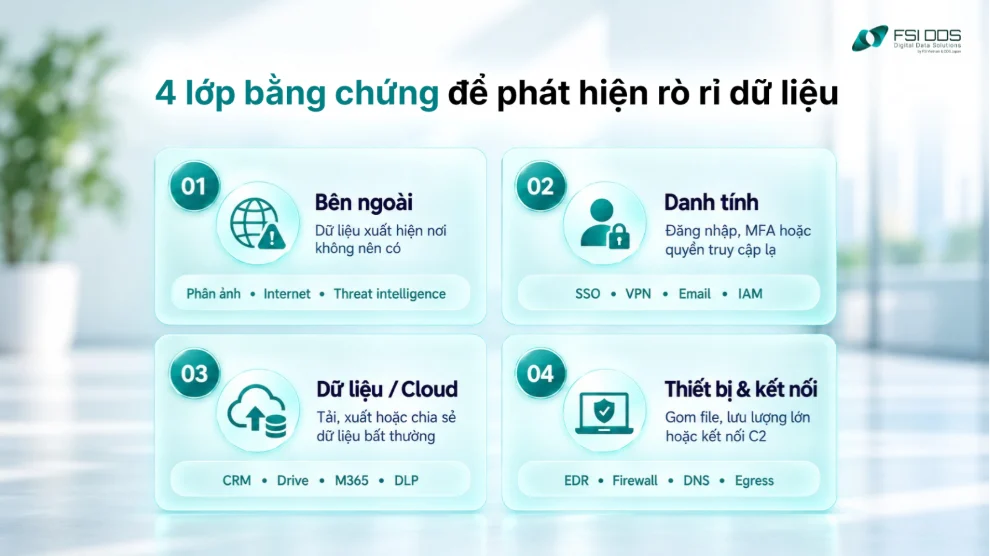
Muốn phát hiện sớm, doanh nghiệp cần biết hoạt động bình thường của người dùng và hệ thống, sau đó tìm các hành vi lệch chuẩn.
Kiểm tra tài khoản và đăng nhập
- Theo dõi log email, VPN, SSO và các hệ thống quan trọng.
- Cần chú ý đăng nhập từ vị trí lạ, thiết bị mới, nhiều lần đăng nhập thất bại, tài khoản cũ hoạt động trở lại hoặc quyền quản trị được cấp ngoài quy trình.
Kiểm tra lịch sử truy cập dữ liệu và cloud
- Bật audit log cho CRM, email, Drive, Microsoft 365, database và các hệ thống chứa dữ liệu quan trọng.
- Theo dõi ai đã xem, tải, xuất, xóa hoặc chia sẻ dữ liệu. Với dữ liệu nhạy cảm, DLP có thể hỗ trợ kiểm soát theo chính sách.
Theo dõi hành vi trên thiết bị
Antivirus hoặc EDR giúp phát hiện tiến trình lạ, phần mềm mới cài, hành vi đọc nhiều file, tạo file nén hoặc công cụ bảo mật bị vô hiệu hóa.
Nguồn log này giúp trả lời “ứng dụng nào đã thao tác dữ liệu?” và “tiến trình nào tạo kết nối ra ngoài?”.
Giám sát kết nối đi ra Internet
Firewall, DNS, proxy hoặc giải pháp egress monitoring giúp biết thiết bị nào đang liên lạc ra ngoài và đi tới đâu.
Khi phát hiện bị rò rỉ dữ liệu, nên chú ý lưu lượng đi ra tăng mạnh, kết nối lặp lại theo chu kỳ, đích đến mới xuất hiện hoặc IP/C2 độc hại.
Kiểm tra dấu vết bên ngoài doanh nghiệp
Doanh nghiệp nên có đầu mối tiếp nhận phản ánh từ khách hàng, đối tác và nhân viên.
Với dữ liệu quan trọng, có thể bổ sung Threat intelligence (Tình báo mối đe dọa) hoặc theo dõi nguồn công khai để phát hiện thông tin bị rao bán, chia sẻ hoặc công khai trái phép.
| Nguồn kiểm tra | Dấu hiệu có thể thấy | Câu hỏi cần trả lời |
| Tài khoản | Đăng nhập lạ, tăng quyền | Ai đang dùng tài khoản? |
| Dữ liệu/Cloud | Tải, xuất, chia sẻ hàng loạt | Dữ liệu nào bị truy cập? |
| Thiết bị | Tiến trình lạ, file nén | Ứng dụng nào thao tác dữ liệu? |
| Mạng đầu ra | Lưu lượng lớn, IP/C2 độc hại | Dữ liệu có đang đi ra ngoài? |
| Bên ngoài | Dữ liệu xuất hiện công khai | Thông tin đã ra khỏi phạm vi kiểm soát chưa? |
Điểm quan trọng khi phát hiện bị rò rỉ dữ liệu là ghép các nguồn trên vào cùng một timeline thay vì xem từng cảnh báo riêng lẻ.
Làm sao xác nhận dữ liệu đã thực sự bị rò rỉ?
Một cảnh báo chỉ cho thấy có điều bất thường. Muốn xác nhận, doanh nghiệp cần tìm bằng chứng dữ liệu đã bị truy cập, sao chép hoặc thực sự rời khỏi phạm vi cho phép.
Hãy trả lời 5 câu hỏi:
- Ai hoặc thiết bị nào liên quan? Xác định tài khoản, IP nguồn, hostname hoặc phiên đăng nhập.
- Dữ liệu nào bị truy cập? Kiểm tra file, bảng dữ liệu, thư mục và số lượng bản ghi.
- Dữ liệu có bị sao chép không? Tìm log download, export, copy hoặc tạo file nén.
- Dữ liệu có rời hệ thống không? Đối chiếu upload, email, cloud share, lưu lượng đầu ra và đích kết nối.
- Sự việc diễn ra khi nào? Ghép mốc đăng nhập, truy cập file và truyền dữ liệu trên cùng timeline.
Ví dụ, một tài khoản tải 5.000 hồ sơ từ CRM là dấu hiệu đáng ngờ nhưng chưa chứng minh dữ liệu đã ra khỏi doanh nghiệp. Nếu ngay sau đó thiết bị tạo file nén và gửi lượng dữ liệu lớn tới một đích lạ, chuỗi bằng chứng mạnh hơn.
Có thể dùng 3 mức để ưu tiên xử lý:
| Mức | Diễn giải |
| Nghi ngờ | Có một tín hiệu bất thường |
| Khả năng cao | Nhiều tín hiệu liên quan cùng tài khoản, thiết bị hoặc thời điểm |
| Đã xác nhận | Có bằng chứng dữ liệu đã ra ngoài phạm vi cho phép |
Đây là cách phân loại thực hành cho đội IT, không phải mức phân loại pháp lý.
Những việc cần làm ngay khi phát hiện bị rò rỉ dữ liệu
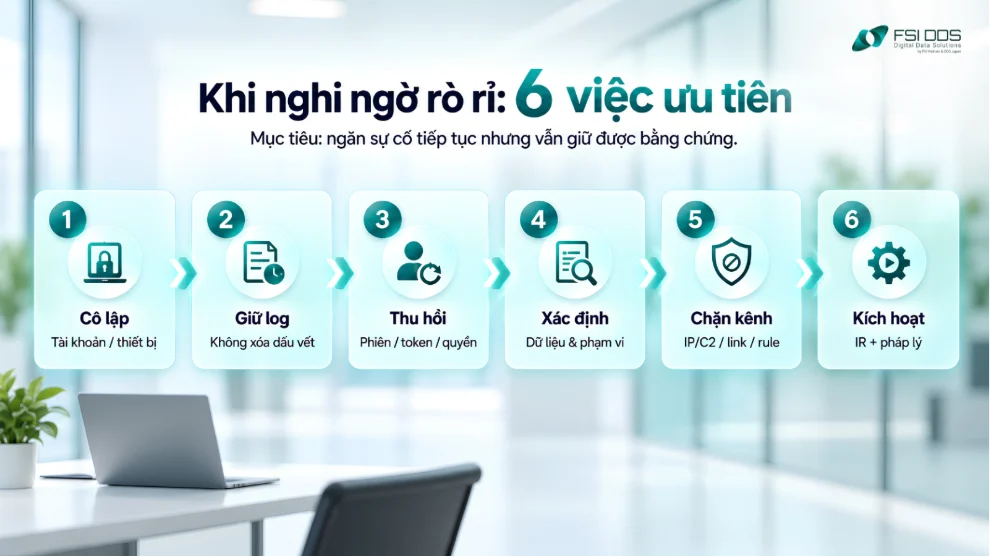
Khi có đủ dấu hiệu nghi ngờ, mục tiêu đầu tiên là ngăn sự cố tiếp tục nhưng vẫn giữ bằng chứng để điều tra.
Cô lập tài khoản hoặc thiết bị nghi ngờ
Tạm khóa tài khoản, thu hồi quyền hoặc cách ly thiết bị khỏi mạng khi cần. Không vội xóa dữ liệu hay cài lại máy.
Giữ log và bằng chứng
Lưu log đăng nhập, email, cloud, firewall, DNS, proxy và EDR. Ghi lại thời gian và các bước đã thực hiện.
Việc xóa log hoặc khởi động lại thiết bị quá sớm có thể làm mất dấu vết.
Thu hồi phiên, token và quyền bất thường
Đổi mật khẩu là chưa đủ nếu phiên đăng nhập hoặc token cũ vẫn còn hiệu lực.
Hãy thu hồi session, API key, OAuth token và quyền quản trị không cần thiết.
Chặn kênh thất thoát
Sau khi giữ bằng chứng cần thiết, chặn IP/C2 độc hại, tắt rule chuyển tiếp email, đóng link công khai hoặc vô hiệu hóa ứng dụng có dấu hiệu bị lạm dụng.
Xác định phạm vi ảnh hưởng
Làm rõ dữ liệu nào bị ảnh hưởng, số lượng bao nhiêu, thuộc hệ thống nào và có liên quan đến khách hàng, đối tác hoặc dữ liệu cá nhân hay không.
Kích hoạt quy trình xử lý sự cố
IT cần phối hợp với lãnh đạo, pháp chế, bộ phận bảo vệ dữ liệu và truyền thông khi cần.
NIST khuyến nghị xử lý sự cố cần bao gồm phát hiện, ứng phó, khôi phục và cải thiện sau sự cố. Doanh nghiệp cũng cần rà soát nghĩa vụ báo cáo nếu dữ liệu chịu quy định pháp lý hoặc chuyên ngành.
Thiết lập lớp ngăn rò rỉ dữ liệu đầu ra với F-DDH BOX
Phát hiện sớm rất quan trọng, nhưng cũng cần một lớp bảo vệ đầu ra giúp cho doanh nghiệp yên tâm vận hành và giảm nguy cơ bị rò rỉ dữ liệu.
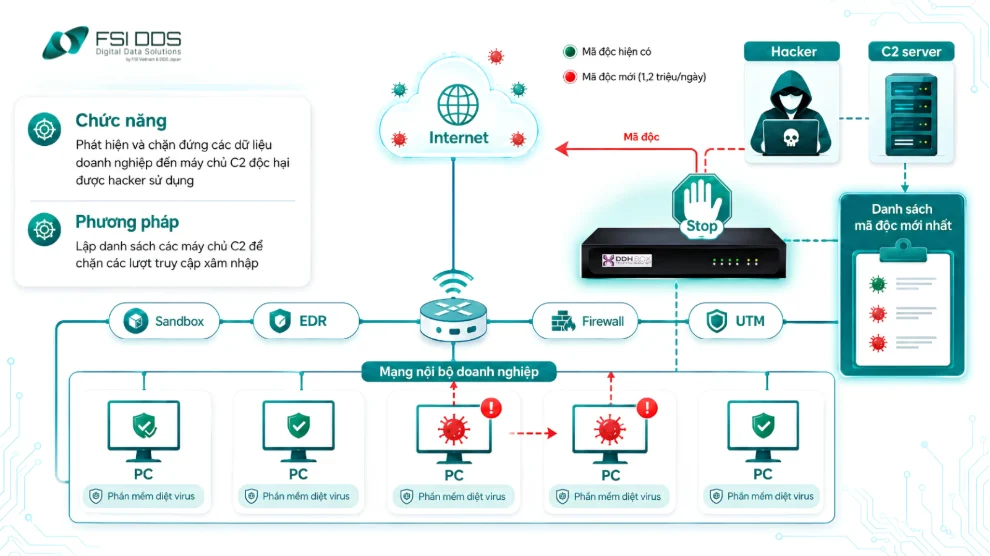
F-DDH BOX bổ sung khả năng giám sát ở “cổng ra”, nơi thường ít được chú ý khi hệ thống đã có firewall, antivirus hoặc EDR.
Theo dõi kết nối đầu ra 24/7
Một kịch bản rò rỉ dữ liệu có thể xảy ra như sau:
Mã độc lọt vào thiết bị → liên lạc với máy chủ C2 → nhận lệnh → cố gửi dữ liệu ra ngoài.
Trong trường hợp này, giải pháp F-DDH BOX sẽ phát huy vai trò ở bước thứ 2, theo dõi mọi kết nối từ mạng nội bộ của doanh nghiệp ra ngoài Internet và đối chiếu đích đến với danh sách IP/C2 độc hại. Danh sách IP/C2 F-DDH BOX sử dụng được cập nhật hàng ngày từ các đơn vị an ninh mạng uy tín tại Việt Nam và Nhật Bản.
Tự động chặn kết nối nguy hiểm
Khi phát hiện thiết bị gọi tới hạ tầng đã được nhận diện là độc hại, hệ thống có thể ghi nhận và cảnh báo tức thời để đội IT kiểm tra thiết bị nguồn. Điều này giúp giảm nguy cơ mã độc duy trì liên lạc với hạ tầng điều khiển qua kênh đó.
Đồng thời, F-DDH BOX ngay lập tức chặn/ ngắt kết nối của thiết bị nội bộ đang liên lạc với máy chủ độc hại nhằm bảo vệ dữ liệu doanh nghiệp không bị rò rỉ.
Hỗ trợ quá trình xử lý sự cố
Cảnh báo và log kết nối giúp đội IT đối chiếu thiết bị nguồn, thời điểm và đích đến với EDR, firewall hoặc log tài khoản. Nếu sự cố đã xảy ra, chuyên gia của FSI DDS đồng hành cùng doanh nghiệp khắc phục các sự sự cố gồm pháp y kỹ thuật số, khôi phục dữ liệu và tư vấn xử lý.
Cần hiểu đúng phạm vi: F-DDH BOX không phát hiện mọi hình thức rò rỉ dữ liệu. Giải pháp không thay DLP, EDR hoặc firewall; cũng không xử lý các trường hợp như gửi nhầm email, USB hoặc public link nếu không liên quan tới đích IP/C2 độc hại.
Vì vậy, F-DDH BOX phù hợp nhất khi được đặt trong kiến trúc nhiều lớp, bổ sung khả năng quan sát và kiểm soát “cổng ra” bên cạnh các công cụ doanh nghiệp đang sử dụng.
Đọc thêm:
Đăng ký demo F-DDH BOX cùng FSI DDS để kiểm tra lớp kết nối đầu ra trên hệ thống thực tế và đánh giá khoảng trống giám sát hiện tại.
Kết luận
Doanh nghiệp không nên chờ đến khi khách hàng phản ánh hoặc dữ liệu xuất hiện công khai mới phát hiệu bị rò rỉ dữ liệu.
Hãy theo dõi đồng thời tài khoản, dữ liệu, thiết bị và kết nối đi ra Internet. Khi nhiều dấu hiệu trùng nhau trên cùng một tài khoản hoặc thiết bị, cần ưu tiên xác minh ngay.
Nếu hệ thống đã có firewall, antivirus hoặc muốn tìm một giải pháp giám sát kết nối đầu ra, F-DDH BOX là một lựa chọn phù hợp để doanh nghiệp có thể đưa vào demo.
Câu hỏi thường gặp
Có thể bị rò rỉ dữ liệu mà hệ thống không báo lỗi không?
Có. Dữ liệu có thể bị sao chép hoặc truyền ra ngoài mà file gốc vẫn còn và hệ thống vẫn hoạt động bình thường.
Dấu hiệu nào cần ưu tiên khi phát hiện bị rò rỉ dữ liệu?
Nên ưu tiên tải dữ liệu hàng loạt, tăng quyền bất thường, tạo file nén, lưu lượng đi ra tăng mạnh và kết nối tới IP/C2 độc hại.
Tải nhiều dữ liệu có đồng nghĩa dữ liệu đã bị rò rỉ không?
Không. Tải xuống hàng loạt chỉ cho thấy dữ liệu đã được sao chép. Cần thêm bằng chứng cho thấy dữ liệu được gửi tới nơi không được phép.
Có nên cài lại máy ngay khi nghi ngờ bị rò rỉ dữ liệu?
Không nên vội. Cài lại hoặc xóa dữ liệu có thể làm mất log và bằng chứng. Hãy cô lập thiết bị và giữ dấu vết trước.
Firewall và antivirus có đủ để phát hiện rò rỉ dữ liệu không?
Không trong mọi trường hợp. Firewall, EDR, DLP, audit log cloud và giám sát kết nối đầu ra nhìn thấy các lớp khác nhau.
F-DDH BOX có phát hiện mọi hình thức rò rỉ dữ liệu không?
Không. F-DDH BOX tập trung vào kết nối đầu ra và đích IP/C2 độc hại. Gửi nhầm email, USB, public link hoặc dịch vụ hợp lệ cần biện pháp kiểm soát khác.