
Threat Intelligence là gì? Cách phát hiện và chặn IP độc hại
Một máy tính trong doanh nghiệp kết nối tới địa chỉ IP lạ trên Internet. Làm thế nào để biết đây là hoạt động bình thường hay dấu hiệu của một cuộc tấn công mạng? Chỉ nhìn vào địa chỉ IP, đội ngũ IT khó có đủ thông tin để kết luận. Đây là lúc […]
Nghị định 330/2026/NĐ-CP: 6 việc doanh nghiệp phải rà soát ngay
Nghị định 330/2026/NĐ-CP có hiệu lực từ ngày 19/8/2026, quy định xử phạt vi phạm hành chính trong lĩnh vực an ninh mạng và bảo vệ dữ liệu cá nhân. Với doanh nghiệp, điểm đáng chú ý không chỉ là mức phạt. Nghị định biến nhiều yêu cầu về quản trị và bảo vệ dữ […]
Hệ sinh thái giải pháp bảo vệ dữ liệu doanh nghiệp của FSI DDS
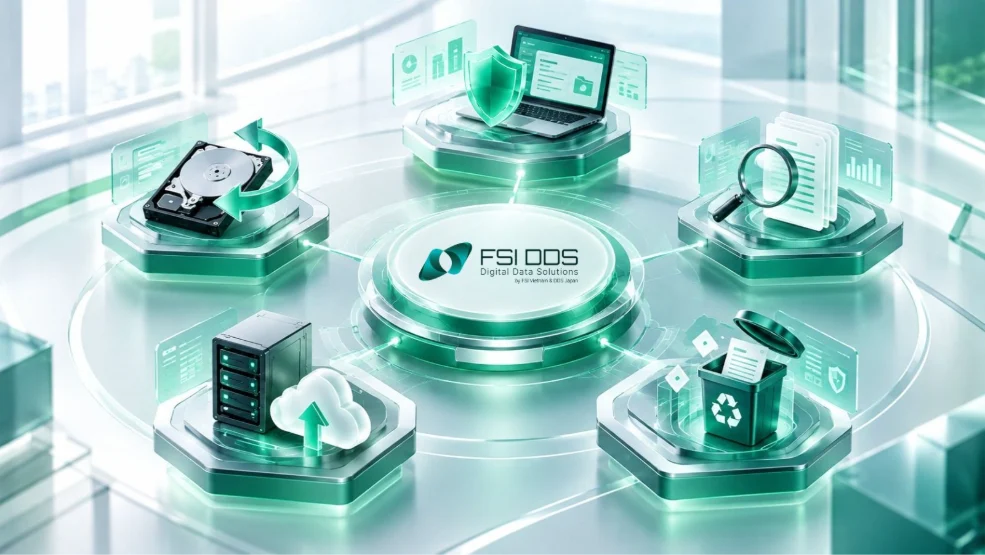
FSI DDS cung cấp hệ sinh thái giải pháp xoay quanh toàn bộ vòng đời dữ liệu, từ bảo vệ chủ động, giám sát kết nối, khôi phục sau sự cố đến điều tra và xóa dữ liệu an toàn. Mỗi giải pháp xử lý một nhóm rủi ro khác nhau, giúp doanh nghiệp lựa […]
Dấu hiệu máy tính bị đánh cắp dữ liệu: 3 mức cảnh báo bạn cần biết
Máy tính vẫn mở bình thường, file vẫn còn nguyên và nhân viên vẫn làm việc không có nghĩa dữ liệu chắc chắn an toàn. Trong nhiều vụ tấn công, kẻ xấu chỉ sao chép thông tin rồi gửi bản sao ra ngoài, nên người dùng có thể không nhận ra ngay. Vì vậy, khi tìm dấu hiệu máy tính bị đánh cắp dữ liệu, doanh nghiệp cần tránh hai thái cực: thấy máy chậm là kết luận đã bị lấy dữ liệu, hoặc chỉ tin rằng có sự cố khi file biến mất. Cách thực tế hơn là xem dấu hiệu theo mức độ và đối chiếu những gì xảy ra trên máy với hoạt động mạng. Tóm tắt nhanh Máy chậm hoặc nóng chỉ là tín hiệu yếu. Đáng lo hơn là công cụ bảo mật bị tắt, xuất hiện tác vụ lạ, file nén lớn không rõ lý do, lượng dữ liệu gửi ra Internet tăng mạnh hoặc máy kết nối tới IP/C2 độc hại. Một dấu hiệu riêng lẻ chưa đủ kết luận; cần ghép dấu vết trên máy với log và lưu lượng mạng. Máy tính bị đánh cắp dữ liệu nghĩa là gì? Trong bài viết này, “máy tính bị đánh cắp dữ liệu” được hiểu là tình huống dữ liệu trên thiết bị bị truy cập, sao chép hoặc truyền ra ngoài khi không được phép. Dữ liệu có thể là file khách hàng, hợp đồng, tài liệu kế toán, mật khẩu lưu trên trình duyệt hoặc thông tin đăng nhập. Điểm dễ gây hiểu nhầm là dữ liệu bị lấy cắp không nhất thiết biến mất khỏi máy. Kẻ tấn công có thể tạo một bản sao, gom nhiều file lại rồi gửi đi. Dấu hiệu máy tính bị đánh cắp dữ liệu: đừng chỉ nhìn vào máy chậm Không có một biểu hiện duy nhất chứng minh chắc chắn dữ liệu đã bị lấy. Máy chạy chậm có thể do ổ đĩa đầy, phần mềm nặng hoặc bản cập nhật. Ngược lại, máy bị xâm nhập vẫn có thể hoạt động rất bình thường. Vì vậy, dấu hiệu máy tính bị đánh cắp dữ liệu nên được nhìn theo cụm, thay vì tách từng biểu hiện rồi kết luận. Cách dễ áp dụng hơn là chia dấu hiệu thành ba mức. Mức 1 là những biểu hiện người dùng nhìn thấy nhưng còn nhiều nguyên nhân khác. Mức 2 là dấu vết đáng ngờ trên thiết bị. Mức 3 liên quan trực tiếp hơn tới việc dữ liệu hoặc thiết bị đang liên lạc ra ngoài. Mức 1: Dấu hiệu máy tính bị đánh cắp dữ liệu chưa đủ kết luận Máy chậm, nóng hoặc quạt chạy nhiều Đây là biểu hiện dễ nhận thấy nhất nhưng cũng dễ bị hiểu sai nhất. Một chương trình chạy ngầm có thể khiến máy dùng nhiều CPU, ổ đĩa hoặc mạng, nhưng phần mềm hợp lệ cũng có thể tạo ra hiện tượng tương tự. Nếu đây là dấu hiệu máy tính bị đánh cắp dữ liệu duy nhất mà người dùng quan sát được, chưa nên vội kết luận. Nếu máy chỉ chậm trong lúc cập nhật hệ điều hành, họp video hoặc đồng bộ file thì chưa có cơ sở để nghĩ tới đánh cắp dữ liệu. Dấu hiệu này chỉ đáng chú ý hơn khi xuất hiện cùng các bất thường khác bên dưới. Ứng dụng lạ tự mở hoặc máy có hoạt động khi người dùng không thao tác Một cửa sổ lạ xuất hiện, chương trình không nhớ đã cài hoặc máy tự chạy tác vụ vào những thời điểm bất thường. CISA lưu ý rằng dịch vụ mới, tác vụ chạy theo lịch hoặc phần mềm xuất hiện ngoài dự kiến có thể là dấu hiệu cần xem xét trong quá trình ứng phó sự cố. Tuy nhiên, người dùng không nên tự xóa ngay chương trình lạ. Với máy doanh nghiệp, đó có thể là phần mềm quản trị do IT cài đặt. Hãy ghi lại tên chương trình và thời điểm xuất hiện để IT xác minh trước. Mức 2: Dấu hiệu máy tính bị đánh cắp dữ liệu cần IT kiểm tra Phần mềm bảo mật bị tắt hoặc ngừng cập nhật Antivirus hoặc công cụ bảo vệ máy tính đang hoạt động bình thường nhưng bỗng bị dừng, không cập nhật hoặc thay đổi cấu hình mà không có lịch bảo trì là dấu hiệu đáng chú ý. Trong nhóm dấu hiệu máy tính bị đánh cắp dữ liệu, đây là tín hiệu nên được kiểm tra sớm vì kẻ tấn công có thể tìm cách giảm khả năng bị phát hiện. Xuất hiện file nén hoặc thư mục chứa nhiều tài liệu không rõ lý do Trước khi chuyển dữ liệu ra ngoài, kẻ tấn công có thể gom nhiều file vào một thư mục hoặc nén thành ZIP, RAR, 7z. Bước này là “staging” – có thể hiểu là chuẩn bị và tập hợp dữ liệu trước khi gửi đi. Một file ZIP lớn không đồng nghĩa máy đã bị đánh cắp dữ liệu; nhân viên có thể tự nén tài liệu phục vụ công việc. Điều cần kiểm tra là file do chương trình nào tạo, chứa dữ liệu gì và xuất hiện vào thời điểm nào. Nhiều tài liệu được đọc hoặc sao chép trong thời gian ngắn Một người bình thường ít khi mở hàng trăm file khách hàng hoặc tài liệu dự án trong vài phút. Nếu log trên máy cho thấy một chương trình lạ đọc, sao chép hoặc gom nhiều file liên tiếp, IT nên xác minh. Dấu hiệu này thường khó nhìn bằng mắt thường. Doanh nghiệp cần dựa vào nhật ký hoạt động hoặc công cụ giám sát thiết bị để biết chương trình nào đã truy cập dữ liệu. Mức 3: Dấu hiệu máy tính bị đánh cắp dữ liệu cần xử lý ngay Máy gửi lượng dữ liệu lớn ra Internet khi không có lý do rõ ràng Nếu người dùng không tải file lên cloud, không sao lưu và không họp trực tuyến nhưng máy vẫn gửi lượng dữ liệu lớn ra Internet, đây là dấu hiệu cần ưu tiên kiểm tra. Đây là một trong những dấu hiệu máy tính bị đánh cắp dữ liệu có giá trị hơn các biểu hiện chung như máy chậm hoặc nóng. CISA liệt kê lượng dữ liệu đi ra bất thường là một dấu hiệu có thể liên quan tới việc dữ liệu bị đưa khỏi mạng. Các công cụ hợp lệ như dịch vụ lưu trữ trực tuyến, FTP hoặc phần mềm đồng bộ cũng có thể bị kẻ tấn công lợi dụng, nên cần xem cả đích đến và chương trình tạo lưu lượng. Thiết bị liên tục kết nối tới IP hoặc máy chủ C2 độc hại C2, viết tắt của Command […]
Quy định bảo vệ dữ liệu chung GDPR: Những điểm doanh nghiệp cần lưu ý
Quy định bảo vệ dữ liệu chung (General Data Protection Regulation – GDPR) thường được nhắc tới như một tiêu chuẩn quan trọng khi doanh nghiệp xử lý dữ liệu cá nhân tại thị trường châu Âu. Nhưng với doanh nghiệp, câu hỏi thực tế không phải là “có phải tuân thủ GDPR không”, mà […]
An toàn thông tin và những điều doanh nghiệp hay bỏ qua
An toàn thông tin không chỉ là cài tường lửa, mua phần mềm diệt virus hay giao toàn bộ trách nhiệm cho đội IT. Với doanh nghiệp, mục tiêu của an toàn thông tin là giữ thông tin đúng người được xem, không bị sửa trái phép và luôn dùng được khi hoạt động kinh […]
Chi phí bảo vệ dữ liệu gồm những gì? 7 khoản doanh nghiệp cần tính
Doanh nghiệp thường hỏi “một giải pháp bảo vệ dữ liệu giá bao nhiêu?”, nhưng giá mua chỉ là một phần của bài toán. Đầu tư cho bảo vệ dữ liệu còn phát sinh chi phí khảo sát, triển khai, lưu trữ, vận hành, nhân sự và xử lý sự cố. Vì vậy, khi lập chi phí bảo vệ dữ liệu, nên nhìn theo tổng chi phí sở hữu trong 2-3 năm thay vì chỉ so sánh giá thiết bị hoặc phí bản quyền năm đầu. Cách này giúp tránh tình trạng mua được công cụ nhưng thiếu ngân sách để vận hành. Trong bối cảnh rủi ro ngày càng lớn, đầu tư phòng ngừa cũng cần được đặt cạnh chi phí của một sự cố. Báo cáo Cost of a Data Breach 2026 của IBM ghi nhận chi phí trung bình toàn cầu của một vụ vi phạm dữ liệu ở mức 4,99 triệu USD. Con số này không phải mức thiệt hại dự báo cho mọi doanh nghiệp Việt Nam, nhưng cho thấy chi phí hậu quả có thể lớn hơn nhiều so với khoản đầu tư bảo vệ ban đầu. Tóm tắt nhanh Bảo vệ dữ liệu có 7 nhóm chi phí lớn. Hãy tính TCO 2-3 năm, ưu tiên theo rủi ro và hỏi rõ phần triển khai, vận hành, lưu trữ, nhân sự, hỗ trợ trước khi ký hợp đồng. Chi phí bảo vệ dữ liệu là toàn bộ ngân sách doanh nghiệp cần để phòng ngừa mất mát, truy cập trái phép, rò rỉ, phá hoại và gián đoạn liên quan đến dữ liệu. Khoản này gồm cả công nghệ, con người và quy trình. NIST Cybersecurity Framework 2.0 nhìn quản trị rủi ro an ninh mạng theo sáu chức năng liên tục: quản trị, nhận diện, bảo vệ, phát hiện, ứng phó và khôi phục. Vì vậy, ngân sách hợp lý cũng cần trải trên nhiều giai đoạn, không nên dồn hết vào một công cụ phòng thủ. Hiểu đơn giản, doanh nghiệp cần tính cả tiền để biết mình đang bảo vệ gì, triển khai lớp bảo vệ, duy trì lớp đó hoạt động và xử lý khi lớp bảo vệ bị vượt qua. Xem thêm: Bảo vệ dữ liệu doanh nghiệp: 7 lớp bảo mật cần có năm 2026 Vì sao không nên chỉ nhìn giá mua giải pháp? Một báo giá thấp ở năm đầu chưa chắc có tổng chi phí thấp. Ví dụ, sản phẩm có thể cần thêm máy chủ, lưu log, nhân sự vận hành hoặc phí mở rộng theo số người dùng. Ngược lại, giải pháp có giá mua cao hơn nhưng giảm được nhiều công việc thủ công có thể có tổng chi phí hợp lý hơn. Khi so sánh, doanh nghiệp nên hỏi cùng một câu cho mọi nhà cung cấp: tổng chi phí ba năm gồm những gì? Đây cũng là tiêu chí F-DDH BOX khuyến nghị khi lựa chọn sản phẩm an toàn thông tin mạng: ngoài bản quyền hoặc thiết bị, cần tính triển khai, lưu log, nâng cấp, trực ngoài giờ, hỗ trợ và mở rộng. 7 khoản chi phí bảo vệ dữ liệu cần tính trước khi đầu tư 1. Chi phí khảo sát, đánh giá và thiết kế Đây là khoản để xác định dữ liệu nào quan trọng, đang nằm ở đâu, ai truy cập và kịch bản rủi ro nào cần ưu tiên. Công việc có thể do đội nội bộ thực hiện hoặc thuê tư vấn bên ngoài. Nếu bỏ qua bước này, doanh nghiệp dễ mua nhiều công cụ nhưng vẫn bỏ trống điểm yếu thực sự. Với doanh nghiệp nhỏ, có thể bắt đầu bằng kiểm kê tài sản, phân loại dữ liệu và đánh giá khoảng trống thay vì triển khai một dự án tư vấn lớn. 2. Chi phí thiết bị, phần mềm và bản quyền Đây là phần dễ thấy nhất trong chi phí bảo vệ dữ liệu. Nó có thể gồm firewall, MFA, EDR, DLP, sao lưu, mã hóa, SIEM hoặc thiết bị giám sát mạng. Mô hình giá rất khác nhau: mua thiết bị một lần, thuê bao theo tháng, tính theo người dùng, thiết bị, dung lượng lưu trữ hoặc lưu lượng. Khi so sánh, cần quy đổi các mô hình về cùng một giai đoạn, ví dụ 36 tháng. 3. Chi phí triển khai và tích hợp Giải pháp mới cần cài đặt, cấu hình, kiểm thử và kết nối với hệ thống hiện có. Chi phí này tăng nếu doanh nghiệp có nhiều chi nhánh, nhiều nền tảng cloud hoặc hệ thống cũ khó tích hợp. Nên hỏi rõ báo giá đã bao gồm khảo sát, cài đặt, migration, tích hợp API, kiểm thử và đào tạo quản trị viên hay chưa. Nếu chưa, đây là phần dễ phát sinh ngoài ngân sách. 4. […]