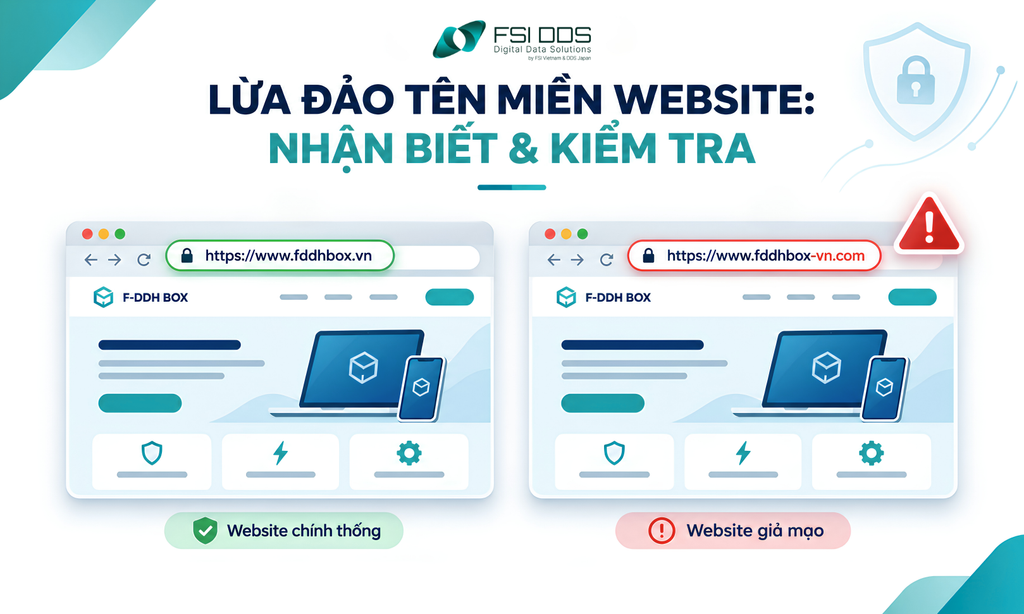
Một tin nhắn báo “tài khoản ngân hàng cần xác thực ngay” dẫn đến trang đăng nhập trông giống hệt website thật. Người dùng nhập mật khẩu, mã OTP rồi mới phát hiện địa chỉ truy cập khác tên miền chính thức. Đó là cách lừa đảo tên miền website thường bắt đầu: không cần phá hệ thống, kẻ xấu khiến nạn nhân tự giao thông tin.
Bài viết dưới đây giải thích cách nhận biết website giả mạo, tự kiểm tra một đường link đáng ngờ và xử lý theo mức độ thông tin đã cung cấp.
Bài viết liên quan:
- Tấn công mạng 2026: Thực trạng, hình thức phổ biến và cách phòng tránh
- Lộ thông tin cá nhân: Nguyên nhân, dấu hiệu và cách xử lý
TÓM TẮT NHANH
- Việc lừa đảo tên miền website có thể bắt chước tên thương hiệu, dùng ký tự gần giống hoặc dựng trang đăng nhập giả.
- Hãy kiểm tra tên miền thực trong thanh địa chỉ, xác minh qua kênh chính thức và dừng lại nếu trang đòi OTP, chuyển tiền hoặc cài ứng dụng bất thường.
- HTTPS không đồng nghĩa website đáng tin.
- Nếu đã nhập dữ liệu, cần xử lý ngay tại dịch vụ thật, không quay lại trang nghi giả mạo.
Lừa đảo tên miền website là gì?
Lừa đảo tên miền website là việc lợi dụng tên miền hoặc đường dẫn trông giống một trang chính thức để dẫn người dùng vào website giả. Mục tiêu thường là lấy thông tin đăng nhập, mã xác thực, dữ liệu thanh toán hoặc dụ cài phần mềm độc hại.
Đối tượng tấn công có thể đăng ký tên miền sai một ký tự (typosquatting), thay chữ bằng ký tự có hình dáng tương tự (homograph) hoặc đặt tên thương hiệu vào một tên miền khác. Một số trường hợp sử dụng tên miền gần giống để kiếm lợi từ thương hiệu (cybersquatting); không phải mọi tên miền tương tự đều tự động là website lừa đảo.
Ngày 20/10/2026, bản tin GenK dẫn cảnh báo của Cục An ninh mạng (Bộ Công an) về lừa đảo tên miền website, đề cập thủ đoạn dùng ký tự nhìn gần giống nhau trong tên miền và sao chép giao diện website hợp pháp. Khi mua sắm, thanh toán và làm việc trực tuyến ngày càng thường xuyên, biết đọc đúng địa chỉ website trở thành kỹ năng bảo vệ tài khoản và dữ liệu.
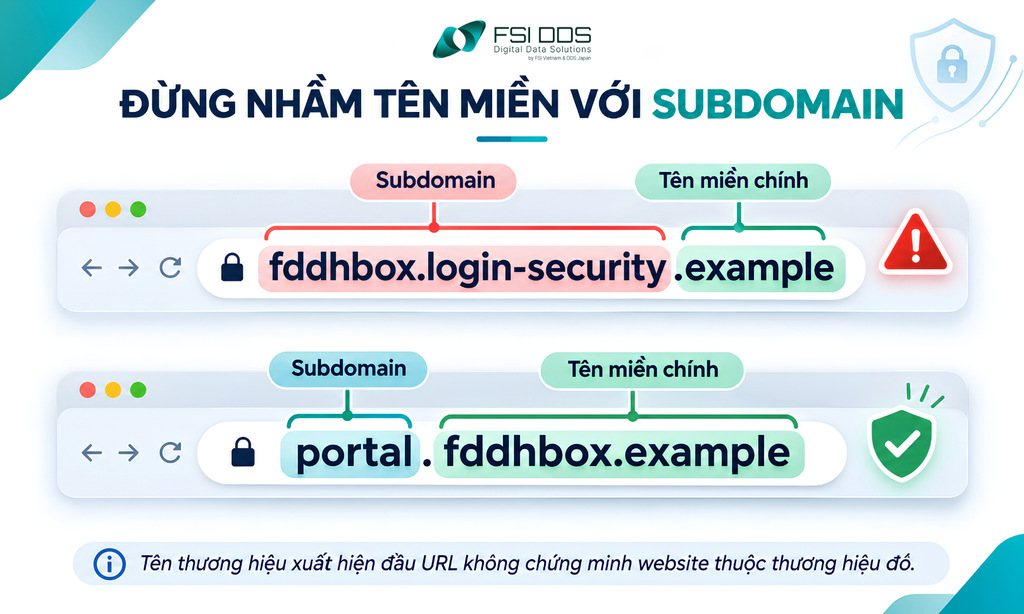
Website giả mạo tên miền đánh lừa người dùng thế nào?
Một chiến dịch giả mạo thường đi qua bốn chặng. Đầu tiên, kẻ gian tạo tên miền gần giống địa chỉ quen thuộc. Tiếp theo, chúng sao chép giao diện, logo, thông báo và nút đăng nhập. Liên kết được phát tán qua email, SMS, mạng xã hội hoặc quảng cáo. Cuối cùng, trang giả yêu cầu người dùng nhập dữ liệu hoặc thực hiện giao dịch.
Từ một mật khẩu bị lấy cắp, đối tượng có thể thử truy cập email, dịch vụ lưu trữ hoặc tài khoản làm việc. Nếu trang yêu cầu tải tệp, thiết bị còn có nguy cơ nhiễm mã độc. Những diễn biến này thuộc nhóm hình thức tấn công mạng phổ biến, nhưng không phải vụ phishing nào cũng dẫn tới cài mã độc.
Một địa chỉ nhìn hợp lý không đủ chứng minh website chính chủ. Hãy đọc toàn bộ tên miền thay vì quyết định dựa vào phần chữ đầu tiên.
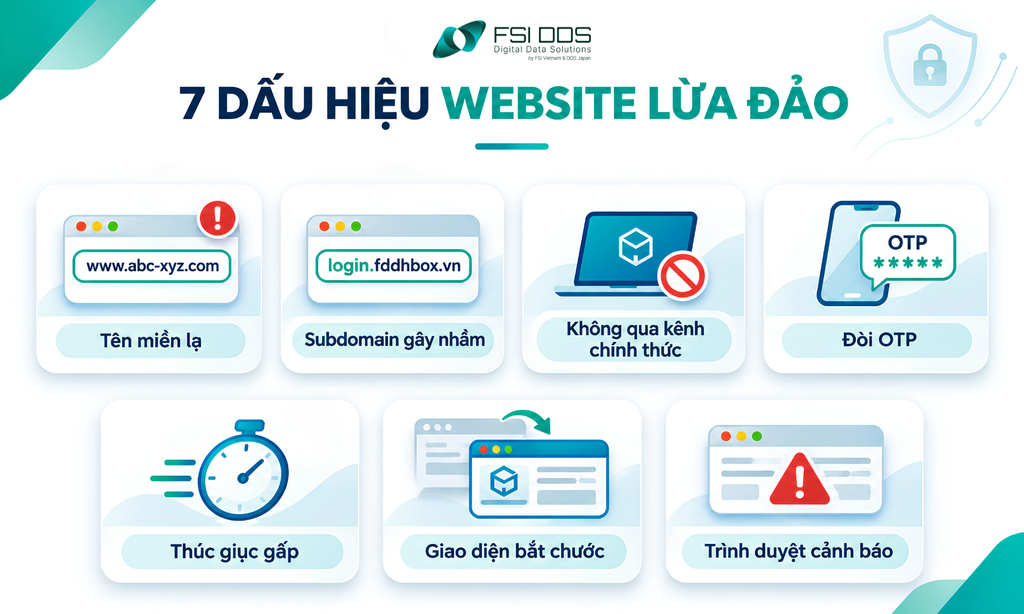
7 dấu hiệu nhận biết lừa đảo tên miền website
1. Tên miền sai một chữ hoặc dùng ký tự gần giống
Kẻ gian có thể bỏ dấu gạch, thêm một chữ hoặc thay ký tự Latin bằng ký tự của bảng chữ cái khác. Trên màn hình điện thoại, sự khác biệt đôi khi rất khó nhìn. Hãy đối chiếu địa chỉ với website chính thức được lưu trước đó để tránh lừa đảo tên miền website.
2. Tên thương hiệu nằm trong subdomain hoặc đường dẫn
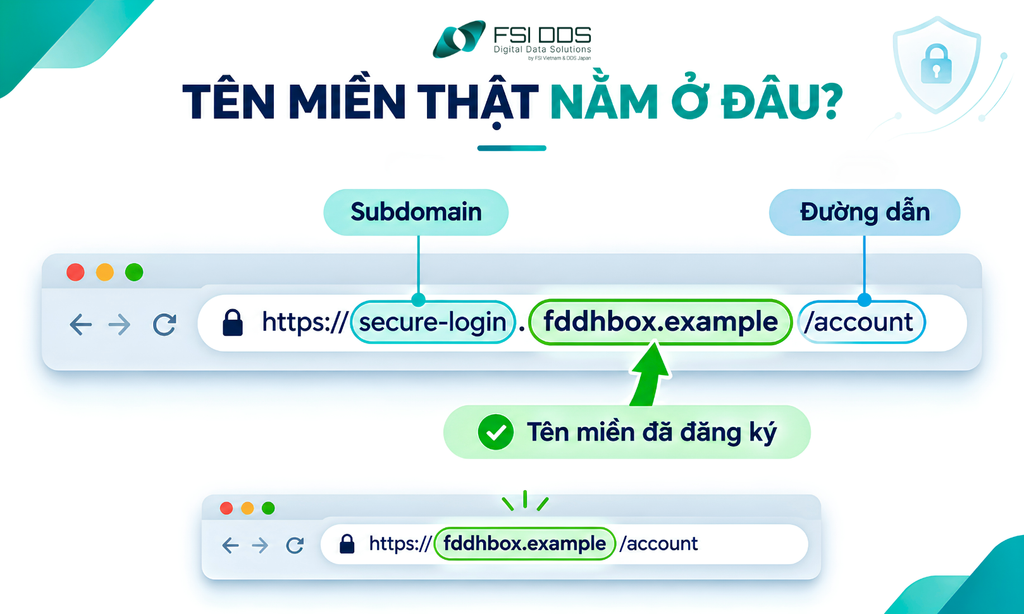
Ví dụ minh họa: https://nganhang.example.dang-nhap.example/ có tên miền chính là dang-nhap.example, không phải nganhang.example. Phần đặt phía trước chỉ là tên miền phụ. Những địa chỉ có vẻ “rất dài và rất giống” càng cần đọc kỹ.
3. Địa chỉ khác thông tin doanh nghiệp công bố
Website tự nhận là ngân hàng hoặc sàn thương mại điện tử nhưng URL không khớp địa chỉ trên ứng dụng chính thức, hợp đồng hay kênh hỗ trợ đã xác minh. Đừng tin tên miền chỉ vì nó được gửi từ một tài khoản trông quen thuộc.
4. Trang đòi mật khẩu, OTP hoặc thông tin thanh toán bất thường
Thông báo “xác minh để tránh khóa tài khoản” có thể tạo cảm giác khẩn cấp. Không nên nhập OTP hay mật khẩu vào một trang mở từ liên kết trong tin nhắn lạ. Nếu cần xử lý, hãy tự mở ứng dụng hoặc website chính thức để tránh bị lừa đảo tên miền website.
5. Ưu đãi quá hấp dẫn hoặc đe dọa mất quyền lợi
Những nội dung như “nhận hoàn tiền trong 5 phút”, “đơn hàng bị giữ” hoặc “tài khoản sắp bị khóa” thường nhằm thúc ép hành động. Đây là tín hiệu cần kiểm tra thêm, không phải bằng chứng duy nhất về lừa đảo.
6. Giao diện và thông tin liên hệ thiếu nhất quán
Logo sai tỉ lệ, đường dẫn chính sách không hoạt động, số hỗ trợ lạ hoặc các nút điều hướng dẫn về cùng một biểu mẫu là những chi tiết đáng ngờ. Tuy vậy, website giả mạo cũng có thể sao chép giao diện rất tốt, nên không thể chỉ dựa vào hình thức.
7. Trình duyệt hoặc dịch vụ kiểm tra đưa ra cảnh báo
Nếu trình duyệt cảnh báo trang nguy hiểm, hãy dừng truy cập. Với website chưa bị gắn cờ, vẫn cần xác minh địa chỉ và hành vi yêu cầu thông tin. Danh sách cảnh báo có thể chưa kịp ghi nhận một website lừa đảo vừa xuất hiện.
LƯU Ý KỸ THUẬT
Biểu tượng ổ khóa hoặc tiền tố HTTPS cho biết kết nối được mã hóa, không xác nhận danh tính hay độ trung thực của chủ website. Tương tự, đuôi .vn, .com hay .xyz không tự quyết định một trang có an toàn hay không.
Cách kiểm tra website lừa đảo trước khi đăng nhập
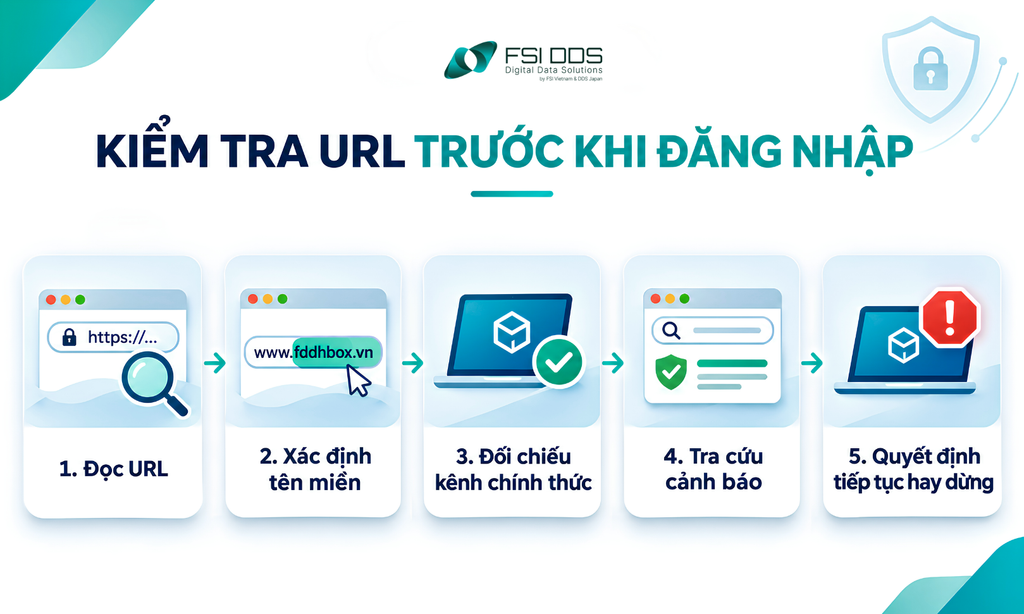
Khi nghi ngờ một đường link lừa đảo tên miền website, hãy dừng ở bước xem địa chỉ. Không cần thử đăng nhập hay nhập mật khẩu sai để “kiểm tra” trang. Bạn có thể thực hiện theo trình tự sau:
- Bước 1 – Xác định tên miền thực. Đọc thanh địa chỉ từ phải sang trái, xác định phần tên miền đã đăng ký trước dấu gạch chéo đầu tiên. Cẩn trọng với chữ thương hiệu được thêm ở subdomain hoặc đường dẫn.
- Bước 2 – Đối chiếu kênh chính thức. Mở ứng dụng đã cài hoặc tự gõ địa chỉ công khai từ nguồn đáng tin. Nếu nghi trang ngân hàng giả mạo, liên hệ tổng đài hiển thị trong ứng dụng hoặc trên thẻ.
- Bước 3 – Tra cứu nguồn cảnh báo. Tham khảo danh sách website lừa đảo trên Tín Nhiệm Mạng hoặc Google Safe Browsing Site Status. Đây là nguồn hỗ trợ đánh giá, không phải giấy chứng nhận website an toàn.
- Bước 4 – Kiểm tra yêu cầu bất thường. Trang yêu cầu cấp quyền thiết bị, tải file, nhập OTP, mã PIN hoặc chuyển tiền để nhận quà cần được xác minh qua kênh độc lập.
- Bước 5 – Quyết định trước khi tương tác. Nếu còn nghi ngờ, không đăng nhập, không thanh toán và không cấp quyền. Chụp lại địa chỉ để báo cho đơn vị bị giả mạo, nhưng tránh phát tán link khiến người khác nhấp vào.
Lưu ý: không gửi URL chứa token đăng nhập, mã xác thực hoặc thông tin khách hàng cho công cụ quét công khai. Một lần tra cứu không có cảnh báo không loại trừ nguy cơ website mới hoặc chiến dịch lừa đảo có thời gian tồn tại ngắn.
Đã truy cập website giả mạo thì phải làm gì?
Khi đã liên quan tới lừa đảo tên miền website, cách xử lý phụ thuộc vào hành động đã thực hiện. Chỉ mở trang khác với đã nhập dữ liệu hoặc đã chuyển tiền. Phân loại đúng giúp tránh hoang mang nhưng vẫn ưu tiên việc cấp bách.
| Tình huống | Việc nên làm ngay |
| Chỉ mở link, chưa nhập dữ liệu | Đóng trang; không tải tệp hay cho phép thông báo; kiểm tra thiết bị nếu có tải xuống bất thường. |
| Đã nhập tài khoản, mật khẩu hoặc OTP | Vào ứng dụng/website thật để đổi mật khẩu, đăng xuất các phiên lạ, bật MFA; liên hệ đơn vị cung cấp dịch vụ. |
| Đã chuyển tiền, khai thông tin thẻ hoặc cài tệp lạ | Liên hệ ngay ngân hàng/đơn vị thanh toán để yêu cầu hỗ trợ; lưu bằng chứng, kiểm tra thiết bị và trình báo cơ quan chức năng khi cần. |
Nếu tài khoản công việc bị ảnh hưởng bởi lừa đảo tên miền website, nhân viên nên báo cho bộ phận IT ngay, không tự xóa toàn bộ lịch sử hay cài lại máy trước khi được hướng dẫn. Doanh nghiệp có thể tham khảo dấu hiệu nhận biết sự cố an ninh mạng để phân loại sự kiện và giữ bằng chứng.
Trường hợp phát hiện dữ liệu khách hàng có nguy cơ bị lấy đi cần áp dụng quy trình xử lý sự cố rò rỉ dữ liệu, bao gồm xác minh, cô lập phù hợp, đánh giá phạm vi và xem xét nghĩa vụ thông báo theo quy định áp dụng.
Xem thêm: Quy trình xử lý sự cố rò rỉ dữ liệu: 7 bước từ phát hiện đến khắc phục
Doanh nghiệp phòng tránh lừa đảo tên miền website ra sao?
Website giả mạo không chỉ đe dọa người mua hàng. Nhân viên có thể bị dụ vào cổng đăng nhập email, phần mềm kế toán hoặc nhà cung cấp dịch vụ. Một tài khoản bị chiếm quyền có thể mở đường cho truy cập dữ liệu nội bộ.
Để tránh lừa đảo tên miền website, doanh nghiệp nên công bố rõ tên miền chính thức; nhắc nhân viên xác minh yêu cầu đổi tài khoản thanh toán qua kênh độc lập; áp dụng MFA chống phishing khi có điều kiện; lọc email độc hại và quản lý thiết bị. Với thương hiệu thường xuyên bị mạo danh, cần có quy trình tiếp nhận phản ánh và yêu cầu xử lý tên miền giả.
Các biện pháp này thuộc hệ thống bảo vệ dữ liệu doanh nghiệp nhiều lớp. Đội IT cũng cần theo dõi cảnh báo về hạ tầng độc hại, nhưng một tên miền chưa có trong danh sách đe dọa không thể được xem là an toàn mặc định.
Tìm hiểu thêm: Bảo vệ dữ liệu doanh nghiệp: 7 lớp bảo mật cần có năm 2026
F-DDH BOX hỗ trợ doanh nghiệp ở giai đoạn nào?
Một số chiến dịch lừa đảo tên miền website thường dụ người dùng tải phần mềm độc hại. Khi thiết bị đã bị xâm nhập, mã độc có thể liên lạc với máy chủ chỉ huy và điều khiển của hacker qua Internet. Đây là khoảng trống F-DDH BOX được thiết kế để kiểm soát.
F-DDH BOX là giải pháp ngăn rò rỉ dữ liệu đầu ra cho tổ chức, doanh nghiệp. F-DDH BOX giám sát liên tục các kết nối từ mạng nội bộ ra Internet, đối chiếu địa chỉ đích với danh sách IP máy chủ C2 độc hại trong nguồn cảnh báo từ LAC Nhật Bản và các đơn vị uy tín tại Việt Nam và ngăn chặn tức thời kết nối thuộc phạm vi nhận diện.
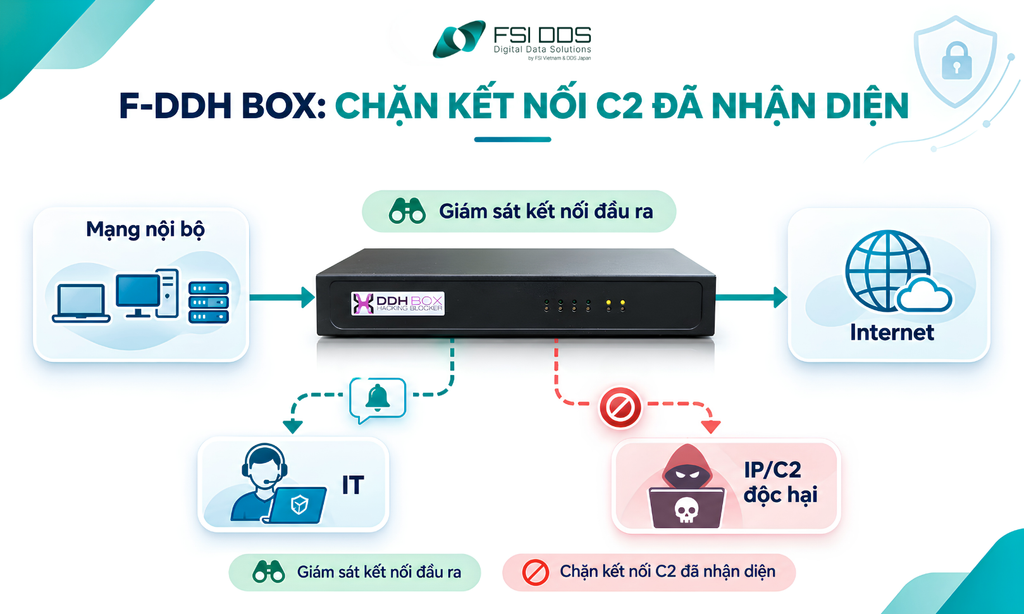
Không chỉ vậy, ngay khi phát hiện và ngăn chặn kết nối, F-DDH BOX lập tức gửi cảnh báo cho đội IT cũng như cập nhật báo cáo tấn công định kỳ giúp doanh nghiệp theo dõi các sự kiện tấn công được ghi nhận.
F-DDH BOX đem lại lợi ích gì?
- Bảo vệ dữ liệu 24/7/365: Giám sát liên tục, phát hiện và ngăn chặn mối đe doạ theo thời gian thực, mọi lúc mọi nơi
- Không cần đội IT chuyên sâu: Triển khai trong 15 phút, không cài agent, không thay đổi hạ tầng hiện có. Cắm vào là hoạt động
- Phù hợp với bạn dù bạn có bao nhiêu tiền: Đầu tư hợp lý so với chi phí xử lý sự cố, khắc phục hậu quả và mức phạt khi để lộ dữ liệu
- Bảo hiểm an ninh mạng: Hỗ trợ doanh nghiệp điều tra, truy vết và khôi phục dữ liệu khi xảy ra sự cố
Kết luận
Lừa đảo tên miền website nguy hiểm vì chỉ một địa chỉ nhìn gần giống website thật cũng có thể khiến người dùng giao mật khẩu hoặc dữ liệu thanh toán. Cách bảo vệ hiệu quả nhất là kiểm tra đúng tên miền, xác minh qua kênh chính thức và xử lý sớm khi đã cung cấp thông tin.
Với doanh nghiệp cần bổ sung khả năng theo dõi kết nối đầu ra để giảm thiểu nguy cơ rò rỉ dữ liệu, hãy liên hệ đội ngũ tư vấn F-DDH BOX để được tư vấn giải pháp phù hợp với hạ tầng hiện tại.
Có thể bạn quan tâm:
- An toàn thông tin là gì? Khác gì an ninh mạng, bảo mật và an toàn dữ liệu?
- Threat Intelligence và cách nhận diện IP độc hại
Câu hỏi thường gặp
1. Website có HTTPS có chắc chắn an toàn không?
Không. HTTPS mã hóa kết nối nhưng không xác thực rằng nội dung website hoặc người vận hành là đáng tin. Bạn vẫn cần kiểm tra tên miền và nguồn gốc đường dẫn.
2. Tên miền .vn có phải lúc nào cũng an toàn?
Không. Đuôi tên miền có thể cung cấp bối cảnh về đăng ký, nhưng không phải chứng nhận chống lừa đảo. Hãy xác minh địa chỉ với kênh chính thức.
3. F-DDH BOX là gì?
F-DDH BOX là giải pháp ngăn rò rỉ dữ liệu đầu ra cho tổ chức, doanh nghiệp. Giải pháp giúp bảo vệ dữ liệu không rò rỉ ngay cả khi hệ thống đã bị tấn công. Với danh sách IP độc hại hàng đầu Việt Nam và Nhật Bản, F-DDH BOX phát hiện, cảnh báo và ngăn chặn tức thì kết nối tới các địa chỉ độc hại.