9h10’, hệ thống ghi nhận một máy trạm kết nối tới hạ tầng bên ngoài chưa được xác định. Nhân viên vẫn làm việc, file gốc vẫn còn. Nhưng đội IT chưa biết dữ liệu nào có thể đã rời hệ thống, kênh nào đang bị lợi dụng và ai có quyền cô lập thiết bị.
Doanh nghiệp vì vậy cần quy trình xử lý sự cố rò rỉ dữ liệu riêng. Sự cố có thể bắt đầu từ mã độc, tài khoản bị chiếm quyền, chia sẻ nhầm, cấu hình cloud sai hoặc hành vi nội bộ. Phản ứng ban đầu vẫn cần ba mục tiêu: hạn chế thất thoát, giữ bằng chứng và xác định phạm vi.
Bài viết gợi ý 7 bước trong quy trình xử lý sự cố rò rỉ dữ liệu từ phát hiện đến khắc phục, được tổng hợp từ nguyên tắc phản ứng sự cố của NIST và bối cảnh pháp lý Việt Nam.
Bài viết liên quan:
- Quy định bảo vệ dữ liệu chung GDPR: Những điểm doanh nghiệp cần lưu ý
- 5 Giải pháp ngăn rò rỉ dữ liệu mới nhất cho Doanh nghiệp SME năm 2026
Tóm tắt nhanh
- Xác minh cảnh báo trước khi kết luận dữ liệu đã bị rò rỉ.
- Cô lập nguồn nghi vấn nhưng giữ log và bằng chứng.
- Xác định loại dữ liệu, phạm vi, tài khoản, thiết bị và kênh thất thoát.
- Đánh giá nghĩa vụ thông báo theo loại dữ liệu và mức độ ảnh hưởng.
- Chỉ khôi phục khi nguyên nhân gốc đã được xử lý và có giám sát tái diễn.
- F-DDH BOX giúp giám sát kết nối đầu ra và ngăn chặn kết nối tới máy chủ độc hại của hacker.
Khi nào cần kích hoạt quy trình xử lý sự cố rò rỉ dữ liệu?
Không phải mọi cảnh báo đều là rò rỉ dữ liệu. Một lần đăng nhập lạ, một tệp được tải xuống nhiều hoặc lưu lượng đi ra tăng chỉ là tín hiệu cần xác minh. Quy trình xử lý sự cố rò rỉ dữ liệu nên được kích hoạt khi có căn cứ cho thấy dữ liệu có nguy cơ bị truy cập, sao chép, chuyển, công khai hoặc gửi ra ngoài trái phép.
Doanh nghiệp có thể tách ba mức:
- Cảnh báo cần xác minh
- Sự cố an ninh mạng đã ảnh hưởng hệ thống, tài khoản hoặc dữ liệu
- Sự cố có dấu hiệu dữ liệu đã bị lộ hoặc mất quyền kiểm soát
Cách phân tầng giúp tránh bỏ qua dấu hiệu sớm nhưng cũng không biến mọi cảnh báo thành khủng hoảng. NIST SP 800-61 Rev. 3 xem phản ứng sự cố là một phần của quản trị rủi ro, gắn với phát hiện, phản ứng, khôi phục và cải tiến. Vì vậy, hệ thống chạy lại chưa phải là kết thúc.
Đọc thêm: Rò rỉ dữ liệu và vi phạm dữ liệu: Điểm khác biệt là gì?
| Mức | Dấu hiệu | Hành động |
| 1. Cảnh báo | Tín hiệu bất thường | Xác minh |
| 2. Sự cố | Hệ thống/tài khoản bị ảnh hưởng | Kích hoạt ứng phó |
| 3. Rò rỉ dữ liệu | Có dấu hiệu dữ liệu lộ hoặc mất kiểm soát | Cô lập + điều tra phạm vi |
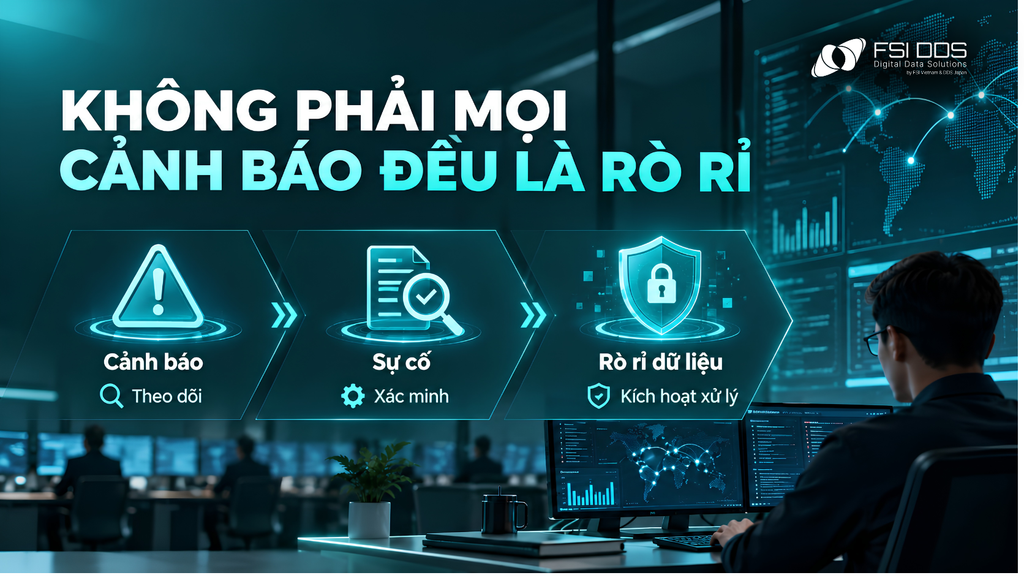
7 bước trong quy trình xử lý sự cố rò rỉ dữ liệu
Bước 1: Xác minh tín hiệu và kích hoạt người phụ trách
Mục tiêu đầu tiên trong quy trình xử lý sự cố rò rỉ dữ liệu là xác định cảnh báo giả, hành vi hợp lệ hay dấu hiệu rò rỉ thật. Đội xử lý cần ghi thời điểm phát hiện, nguồn cảnh báo, tài khoản, thiết bị, IP, ứng dụng và khoảng thời gian liên quan.
Không nên vội xóa file hoặc cài lại máy trước khi hiểu tình huống; thao tác này có thể làm mất dấu vết.
Quy trình xử lý sự cố rò rỉ dữ liệu cần xác định sẵn người điều phối. Với SME, IT Manager có thể phối hợp lãnh đạo và người phụ trách dữ liệu; tổ chức lớn hơn có thể thêm pháp chế, truyền thông và nhà cung cấp hạ tầng.
Đọc thêm: Phát hiện bị rò rỉ dữ liệu: 10 dấu hiệu doanh nghiệp cần biết
Bước 2: Cô lập nguồn rò rỉ và giữ bằng chứng
Khi có căn cứ hợp lý, ưu tiên là ngăn dữ liệu tiếp tục rời hệ thống. Biện pháp có thể là cô lập máy trạm, vô hiệu hóa phiên đăng nhập, thu hồi token, chặn đích kết nối độc hại hoặc tạm dừng một dịch vụ chia sẻ.
Phản ứng phải đủ nhanh nhưng không phá bằng chứng. Log xác thực, lịch sử truy cập, mẫu lưu lượng, email và mốc thời gian có thể cần cho điều tra.
Vì vậy, quy trình xử lý sự cố rò rỉ dữ liệu nên quy định ai được cô lập thiết bị, ai được khóa tài khoản và ai chịu trách nhiệm lưu bằng chứng. Mục tiêu là “khóa vòi” đang rò và giữ hiện trường đủ tốt để điều tra tiếp.
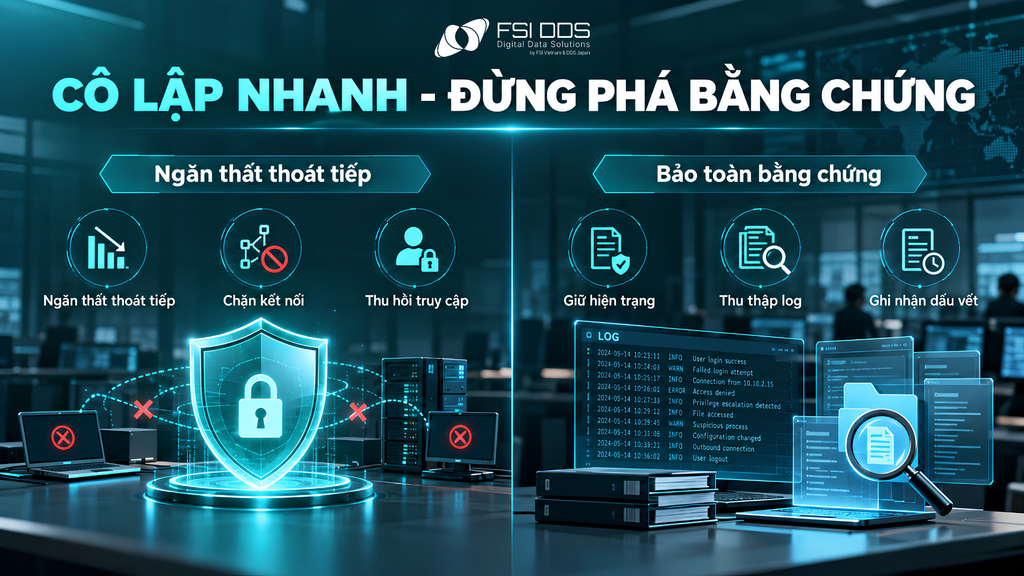
Bước 3: Xác định dữ liệu bị ảnh hưởng và phạm vi
Sau khi hạn chế thất thoát, đội xử lý cần trả lời bốn câu hỏi: dữ liệu gì, của ai, nằm ở đâu và có dấu hiệu đã đi qua kênh nào?
Cần phân biệt dữ liệu cá nhân, dữ liệu nội bộ, bí mật kinh doanh, tài chính, hợp đồng hoặc mã nguồn. Mức ưu tiên thay đổi theo tính nhạy cảm, số chủ thể liên quan và bằng chứng dữ liệu đã rời hệ thống.
Đừng dùng số file làm thước đo duy nhất. Một tệp chứa danh sách khách hàng có thể nghiêm trọng hơn hàng nghìn file công khai. Ngược lại, một kết nối bất thường chưa đủ chứng minh toàn bộ dữ liệu trên máy đã bị lấy.
Trong quy trình xử lý sự cố rò rỉ dữ liệu, nên dựng timeline gồm điểm vào, thời điểm tài khoản hoặc máy bị kiểm soát, hoạt động đọc dữ liệu, thao tác nén/sao chép và lưu lượng đi ra.
Bước 4: Xử lý nguyên nhân gốc và đóng kênh thất thoát
Trong quy trình xử lý sự cố rò rỉ dữ liệu, cô lập chỉ dừng triệu chứng. Nếu tài khoản bị chiếm quyền, cần đổi thông tin xác thực, thu hồi token và rà phiên đăng nhập. Nếu máy nhiễm mã độc, phải loại bỏ mã độc hoặc dựng lại từ nguồn tin cậy. Nếu cấu hình cloud sai, cần sửa quyền chia sẻ và rà liên kết công khai.
Đồng thời, kiểm tra các tài sản tương tự; một máy bị phát hiện không có nghĩa chỉ một máy bị ảnh hưởng. Bước này trong quy trình xử lý sự cố rò rỉ dữ liệu phải đóng được kênh thất thoát và giảm khả năng tác nhân quay lại.
Đọc thêm: Sự cố an ninh mạng là gì? Dấu hiệu và quy trình xử lý
Bước 5: Đánh giá nghĩa vụ thông báo và truyền thông
Nếu chỉ coi đây là vấn đề kỹ thuật, doanh nghiệp dễ bỏ sót nghĩa vụ thông báo. Sau đánh giá phạm vi ban đầu, đội phụ trách nên phối hợp pháp chế hoặc người phụ trách bảo vệ dữ liệu.
Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 có hiệu lực từ 01/01/2026. Điều 23 quy định trường hợp phát hiện vi phạm bảo vệ dữ liệu cá nhân có thể gây tổn hại đến quốc phòng, an ninh, trật tự an toàn xã hội hoặc xâm phạm tính mạng, sức khỏe, danh dự, nhân phẩm, tài sản của chủ thể dữ liệu thì bên có trách nhiệm phải thông báo cho cơ quan chuyên trách chậm nhất 72 giờ kể từ khi phát hiện.
Nghị định 356/2025/NĐ-CP có yêu cầu cụ thể với một số nhóm dữ liệu. Với vi phạm liên quan dữ liệu vị trí hoặc sinh trắc học, bên kiểm soát hoặc bên kiểm soát và xử lý phải thông báo cho chủ thể bị ảnh hưởng trong thời hạn không quá 72 giờ kể từ thời điểm phát hiện, đồng thời thực hiện báo cáo theo quy định.
Không nên diễn giải “72 giờ” thành quy tắc giống nhau cho mọi sự cố. Quy trình xử lý sự cố rò rỉ dữ liệu phải tính đến vai trò xử lý, loại dữ liệu và mức độ ảnh hưởng.
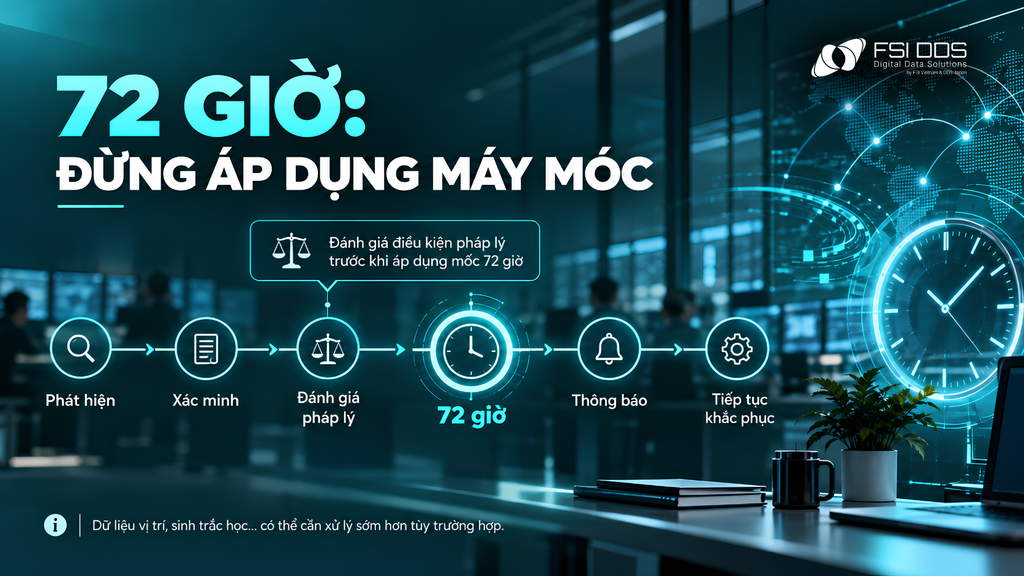
Bước 6: Khôi phục an toàn và giám sát tái diễn
Khôi phục không có nghĩa bật lại toàn bộ hệ thống ngay. Chỉ đưa thiết bị hoặc dịch vụ trở lại khi nguyên nhân gốc đã được xử lý ở mức chấp nhận được.
Trước khi mở lại, kiểm tra bản vá, tài khoản đặc quyền, token, cấu hình chia sẻ, chính sách truy cập và bản sao lưu. Nếu phục hồi máy, nên dùng ảnh hệ thống hoặc nguồn sạch đã được kiểm chứng.
Sau khôi phục, tăng giám sát cho tài khoản, thiết bị, IP và dịch vụ liên quan. Theo dõi đăng nhập mới, tải dữ liệu lớn, lưu lượng đi ra và kết nối quay lại hạ tầng đáng ngờ. Trong quy trình xử lý sự cố rò rỉ dữ liệu, đây là điểm nối với vận hành SOC.
Đọc thêm: Trung tâm an ninh mạng hoạt động thế nào? Theo dấu một cảnh báo từ phát hiện đến xử lý
Bước 7: Hậu kiểm và ngăn sự cố tái diễn
Quy trình xử lý sự cố rò rỉ dữ liệu chưa hoàn tất khi hệ thống chạy lại. Doanh nghiệp cần hậu kiểm: sự cố bắt đầu từ đâu, vì sao kiểm soát hiện tại không chặn hoặc phát hiện sớm hơn, bước nào bị chậm và biện pháp nào phải thay đổi.
Kết quả nên trở thành danh sách hành động có người phụ trách và thời hạn. Ví dụ: thu hẹp quyền truy cập, bật MFA, bổ sung log, thay chính sách chia sẻ, đào tạo lại nhân viên hoặc bổ sung giám sát kết nối đầu ra.
NIST SP 800-61 Rev. 3 đặt cải tiến sau sự cố vào chu trình quản trị rủi ro liên tục. Nếu chỉ viết báo cáo rồi lưu, cùng lỗ hổng có thể tái diễn.
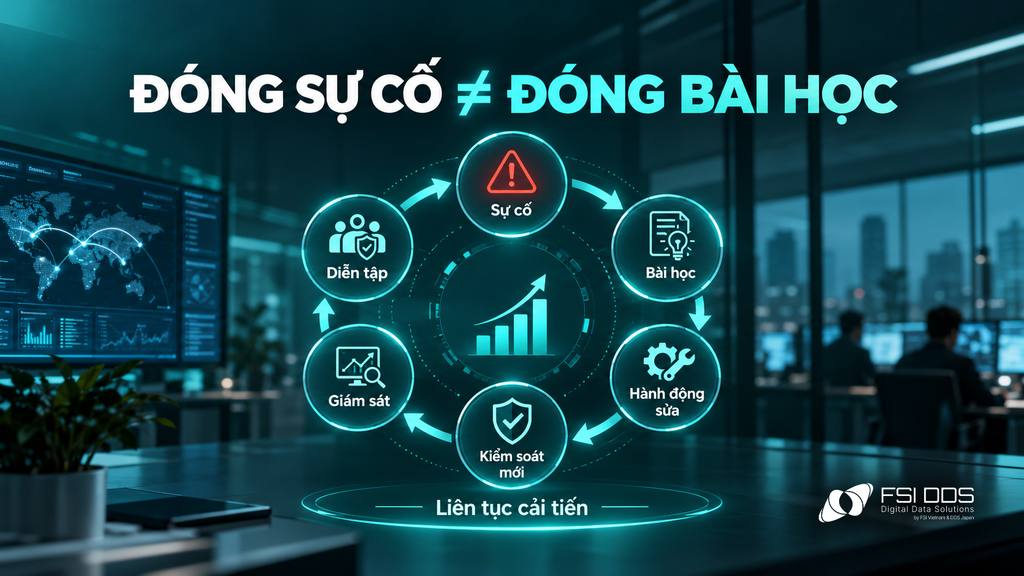
3 Việc không nên làm trong 1 giờ đầu khi xảy ra sự cố rò rỉ dữ liệu
Thứ nhất, không xóa dấu vết chỉ để “làm sạch” máy. Cài lại hoặc xóa log quá sớm có thể làm mất căn cứ xác định phạm vi.
Thứ hai, không công bố nguyên nhân khi chưa xác minh. Một cảnh báo C2 không tự động chứng minh dữ liệu nào đã bị lấy.
Thứ ba, không chỉ nhìn thiết bị đầu tiên bị phát hiện. Cần kiểm tra tài khoản, thiết bị liên quan, cloud và các đường dữ liệu khác.
Ba nguyên tắc này giúp quy trình xử lý sự cố rò rỉ dữ liệu tránh mất bằng chứng và bỏ sót phạm vi.
F-DDH BOX hỗ trợ ở đâu trong quy trình xử lý sự cố rò rỉ dữ liệu?
F-DDH BOX là giải pháp ngăn rò rỉ dữ liệu đầu ra cho tổ chức, doanh nghiệp. Giải pháp tập trung giám sát các kết nối từ mạng nội bộ ra Internet, đối chiếu đích đến với danh sách máy chủ độc hại được cập nhật từ LAC Nhật Bản và các đơn vị uy tín tại Việt Nam. Khi khớp đích đến độc hại, F-DDH BOX ngay lập tức ngăn chặn kết nối và gửi cảnh báo để đội ngũ IT kịp thời xử lý.
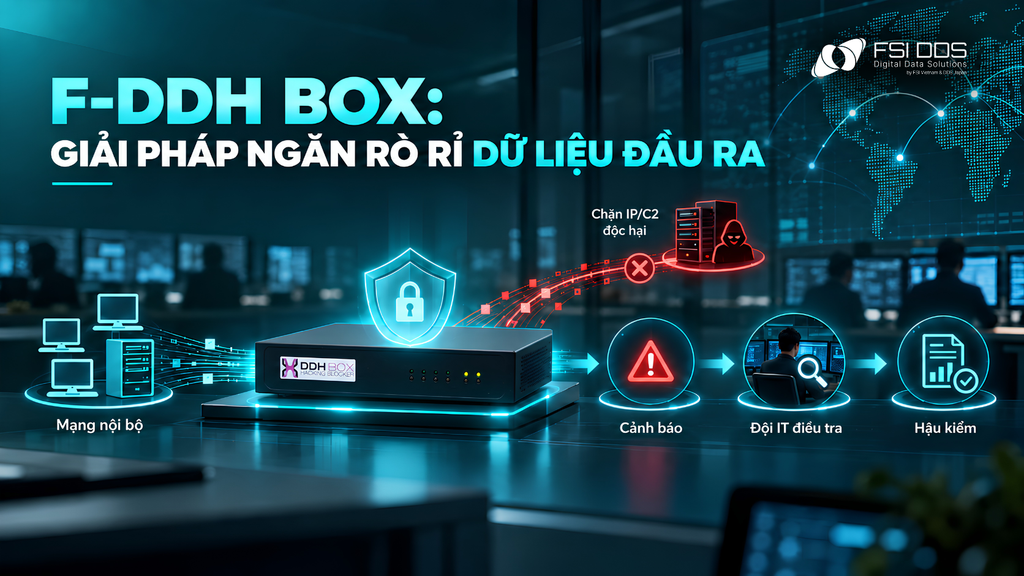
Trong quy trình xử lý sự cố rò rỉ dữ liệu, tính năng này đặc biệt hữu ích ở bước phát hiện, cô lập và kiểm soát các nguy cơ rò rỉ từ sớm. Không chỉ vậy, nhờ báo cáo tấn công từ F-DDH BOX, đội IT có thêm dữ kiện về thiết bị, thời điểm và đích kết nối để đối chiếu với log tài khoản hoặc hoạt động dữ liệu.
Doanh nghiệp đã biết cách kiểm soát các kết nối đi ra Internet?
Kết luận
Quy trình xử lý sự cố rò rỉ dữ liệu cần kiểm soát đồng thời kỹ thuật, bằng chứng, phạm vi dữ liệu, nghĩa vụ pháp lý và khả năng khôi phục. 7 Bước gồm xác minh, cô lập, xác định phạm vi, xử lý nguyên nhân, đánh giá thông báo, khôi phục và hậu kiểm tạo thành khung thực hành dễ áp dụng.
Điểm quan trọng là chuẩn bị trước. Khi sự cố xảy ra, doanh nghiệp không nên mất thời gian tranh luận ai được khóa tài khoản, ai giữ log hoặc ai phê duyệt thông báo.
Giải pháp ngăn rò rỉ dữ liệu đầu ra F-DDH BOX giúp doanh nghiệp giám sát và ngăn chặn tức thời các kết nối độc hại, rút ngắn thời gian xử lý sự cố và giảm thiểu nguy cơ lộ lọt dữ liệu.
Xem thêm:
- Chống rò rỉ dữ liệu: 5 điểm kiểm soát SME cần lưu ý
- Bảo vệ dữ liệu doanh nghiệp: 7 lớp bảo mật cần có năm 2026
Câu hỏi thường gặp
1. Quy trình xử lý sự cố rò rỉ dữ liệu có bắt buộc đúng 7 bước không?
Không. 7 bước trong bài là khung thực hành tổng hợp. Tùy mức độ sự cố, nhiều bước có thể diễn ra song song. Doanh nghiệp vẫn cần đối chiếu quy định và quy trình nội bộ áp dụng cho mình.
2. 72 giờ có áp dụng cho mọi sự cố rò rỉ dữ liệu không?
Không nên hiểu như vậy. Luật 91/2025/QH15 và Nghị định 356/2025/NĐ-CP đặt nghĩa vụ theo điều kiện, vai trò và loại dữ liệu. Vụ việc cụ thể cần được đánh giá riêng.
3. Có nên tắt ngay máy nghi bị rò rỉ dữ liệu không?
Không có một thao tác phù hợp cho mọi tình huống. Ưu tiên là hạn chế thất thoát tiếp nhưng vẫn bảo toàn bằng chứng. Cách cô lập nên dựa trên playbook của đội phản ứng.
4. F-DDH BOX ngăn rò rỉ dữ liệu như thế nào?
F-DDH BOX là giải pháp ngăn rò rỉ dữ liệu đầu ra, tập trung vào việc giám sát, phát hiện và ngăn chặn kết nối từ mạng nội bộ đến địa chỉ máy chủ độc hại của hacker, giúp doanh nghiệp chủ động ứng phó và giảm thiểu nguy cơ rò rỉ dữ liệu trước các cuộc tấn công mạng.