Không phải mọi cảnh báo bảo mật đều là sự cố. Doanh nghiệp chỉ nên kích hoạt ứng phó khi hệ thống, dữ liệu hoặc quyền lợi đang bị đe dọa thực tế.
Điểm khó nhất thường không nằm ở việc “có công cụ hay chưa”. Đội ngũ cần biết ai quyết định cô lập, bằng chứng nào phải giữ và dịch vụ nào phải khôi phục trước. Bài viết này cung cấp cách nhận biết, phân loại và xử lý sự cố an ninh mạng theo hướng thực hành cho doanh nghiệp.
Tóm tắt nhanh
- Sự cố an ninh mạng khác với một cảnh báo đơn lẻ. Cần xác minh tác động trước khi nâng mức xử lý.
- Ưu tiên đầu tiên là hạn chế lan rộng, nhưng không được phá hủy log hoặc bằng chứng cần cho điều tra.
- Quy trình nên có sáu bước: xác nhận, cô lập, giữ bằng chứng, loại bỏ nguyên nhân, khôi phục và rút kinh nghiệm.
- NIST xem ứng phó sự cố là một phần của quản trị rủi ro. Hoạt động này không chỉ bắt đầu sau khi bị tấn công.
- F-DDH BOX tập trung giám sát kết nối đầu ra và cảnh báo kết nối tới IP/C2 độc hại. Giải pháp không thay thế EDR, backup, SOC hay đội ứng cứu.
Sự cố an ninh mạng là gì?
Luật An ninh mạng 116/2025/QH15 có hiệu lực từ 1/7/2026. Theo Luật, sự cố an ninh mạng là sự việc bất ngờ trên không gian mạng. Sự việc này xâm phạm các lợi ích được pháp luật bảo vệ.
Trong doanh nghiệp, sự cố an ninh mạng là tình huống đã hoặc sắp gây tác động đáng kể. Đối tượng bị ảnh hưởng có thể là dữ liệu, hệ thống, dịch vụ hoặc tài khoản.
Ví dụ gồm tài khoản quản trị bị chiếm hoặc ransomware mã hóa máy chủ. Sự cố cũng có thể là dữ liệu bị chuyển ra ngoài hoặc dịch vụ bị gián đoạn.
Event, Attack và Incident khác nhau thế nào?
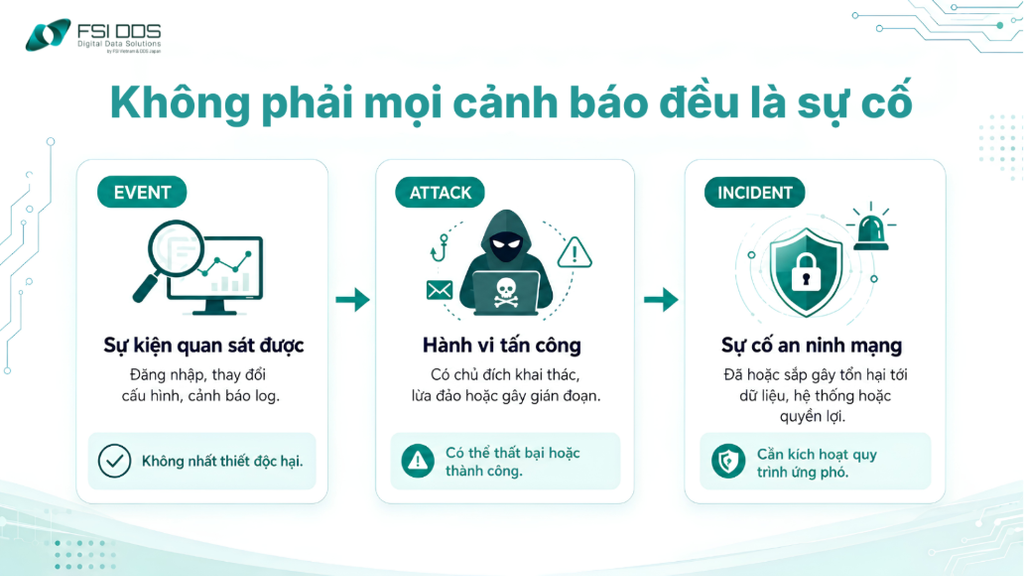
Viện Tiêu chuẩn và Công nghệ Quốc gia Hoa Kỳ (NIST) phân biệt sự kiện quan sát được với sự cố cần ứng phó. Một lần đăng nhập thất bại có thể chỉ là event. Một chuỗi thử mật khẩu có chủ đích là attack. Khi tài khoản bị chiếm và dữ liệu bị truy cập trái phép, tình huống đã trở thành incident.
| Khái niệm | Hiểu nhanh | Ví dụ | Hành động phù hợp |
| Event | Sự kiện được ghi nhận | Đăng nhập thất bại, thay cấu hình | Theo dõi và đối chiếu log |
| Attack | Hành vi tấn công có chủ đích | Phishing, khai thác lỗ hổng, DDoS | Chặn, tăng giám sát, đánh giá phạm vi |
| Incident | Đã hoặc sắp gây tác động thực tế | Chiếm tài khoản, rò rỉ dữ liệu, ransomware | Kích hoạt quy trình ứng phó |
Vì sao phân biệt đúng giúp giảm thiệt hại?
Nếu nâng mọi cảnh báo thành sự cố, đội IT sẽ dễ bị quá tải. Ngược lại, nếu coi nhẹ tín hiệu quan trọng, thời gian kẻ tấn công tồn tại trong hệ thống có thể kéo dài.
Mục tiêu của việc phân biệt đúng các trường hợp là đưa đúng vấn đề vào đúng luồng xử lý. Doanh nghiệp nên định nghĩa rõ điều kiện kích hoạt đội ứng cứu, người có quyền cô lập và tiêu chí báo cáo lãnh đạo.
7 dấu hiệu sự cố an ninh mạng doanh nghiệp nên kiểm tra ngay
Một dấu hiệu riêng lẻ chưa đủ để kết luận một sự cố an ninh mạng. Tuy nhiên, nếu nhiều tín hiệu xuất hiện cùng lúc thì doanh nghiệp cần được điều tra theo cùng một mốc thời gian.
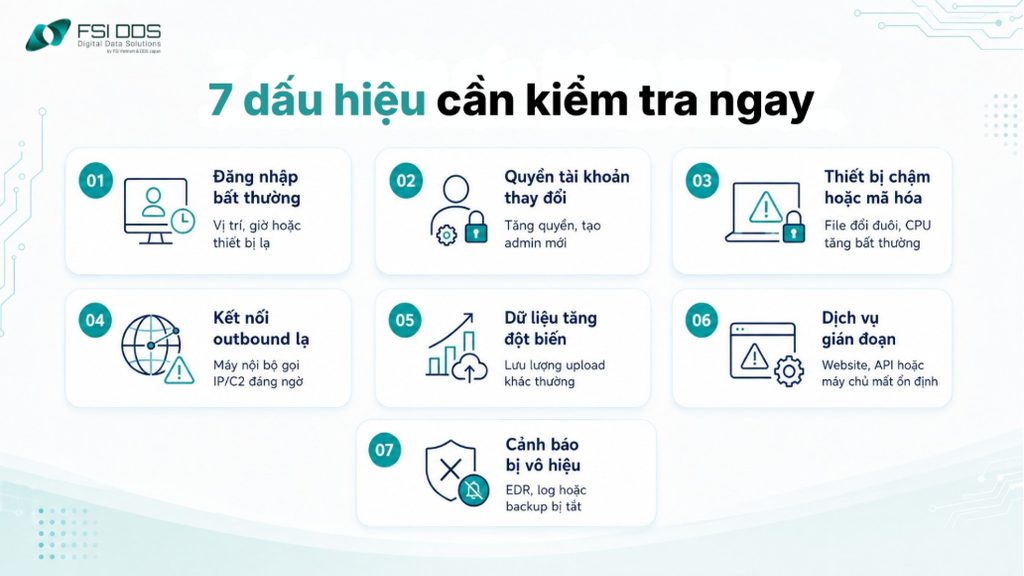
Dấu hiệu ở tài khoản và thiết bị đầu cuối
- Đăng nhập thành công từ vị trí, thời gian hoặc thiết bị khác thường.
- Tài khoản mới có quyền quản trị xuất hiện mà không có yêu cầu thay đổi.
- EDR, antivirus, logging hoặc backup bị tắt không rõ lý do.
- File bị đổi đuôi, mã hóa hàng loạt hoặc CPU tăng mạnh bất thường.
Dấu hiệu ở mạng và dữ liệu
- Máy nội bộ liên tục kết nối tới IP hoặc máy chủ C2 đáng ngờ.
- Lưu lượng upload tăng đột biến, nhất là ngoài giờ hoặc từ máy không thường truyền dữ liệu lớn.
- DNS, proxy hoặc firewall ghi nhận truy vấn lặp lại tới miền chưa từng xuất hiện trong hệ thống.
Dấu hiệu ở vận hành kinh doanh
Website, API, hệ thống kế toán hoặc máy chủ tệp đột ngột gián đoạn cũng có thể là dấu hiệu. Đội ngũ cần loại trừ lỗi hạ tầng trước khi kết luận.
Khi nghi ngờ sự cố an ninh mạng, cảnh báo cần cho biết máy phát sinh và đích kết nối. Thời điểm bắt đầu cũng rất quan trọng. Ba dữ kiện giúp khoanh vùng nhanh hơn.
6 nhóm sự cố an ninh mạng thường gặp trong doanh nghiệp
Chiếm tài khoản và lừa đảo danh tính
Với sự cố an ninh mạng về tài khoản, phishing hoặc credential bị lộ có thể mở quyền truy cập. Kẻ xấu có thể vào email, cloud và hệ thống nội bộ.
Malware và ransomware
Sự cố an ninh mạng do malware có thể kéo theo đánh cắp dữ liệu, kết nối C2 hoặc ransomware. Vì vậy, phục hồi file chưa đủ; cần kiểm tra nguy cơ exfiltration.
Khai thác website, API và lỗ hổng
Lỗ hổng ứng dụng có thể cho phép đọc dữ liệu, thực thi mã hoặc leo thang đặc quyền. Cần giữ log ứng dụng, WAF, hệ điều hành và cơ sở dữ liệu để ghép chuỗi sự kiện.
DDoS và gián đoạn dịch vụ
DDoS tập trung làm cạn tài nguyên hoặc băng thông. Quy trình ứng phó phải ưu tiên tính sẵn sàng, đồng thời tách DDoS khỏi lỗi hiệu năng thông thường.
Rò rỉ dữ liệu và rủi ro nội bộ
Dữ liệu có thể bị đưa ra ngoài do mã độc, tài khoản bị chiếm hoặc thao tác sai. Vì vậy, điều tra cần xem cả luồng mạng, quyền truy cập và lịch sử chia sẻ.
Sự cố từ nhà cung cấp và chuỗi cung ứng
Một nhà cung cấp SaaS, MSP hoặc phần mềm bên thứ ba bị xâm nhập có thể kéo theo doanh nghiệp. Hợp đồng nên quy định đầu mối liên lạc, log, thông báo và phối hợp điều tra.
Xem thêm:
- Tấn công mạng 2026 – thực trạng, hình thức phổ biến và cách phòng tránh
- Rò rỉ dữ liệu và vi phạm dữ liệu khác nhau thế nào?
Phân loại mức độ sự cố an ninh mạng trước khi xử lý
Không có một ma trận sự cố an ninh mạng phù hợp cho mọi tổ chức. Bảng dưới đây là khung tham khảo để IT, quản lý và lãnh đạo dùng cùng một ngôn ngữ.
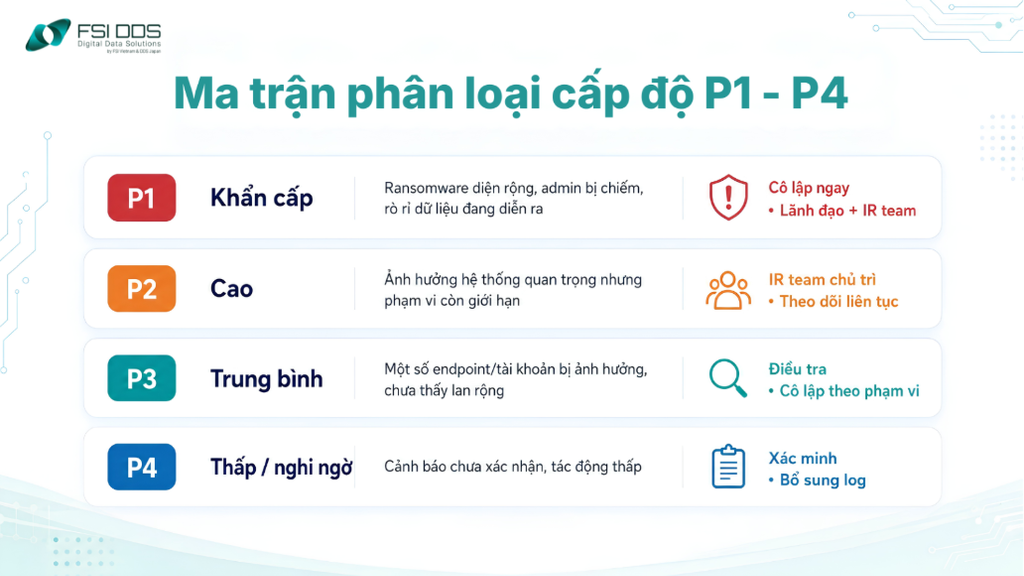
Khi phân loại sự cố an ninh mạng, nên đánh giá dữ liệu, phạm vi tài sản, quyền tài khoản và tác động vận hành. Nếu chưa chắc, nâng mức để điều tra rồi hạ sau.
Quy trình xử lý sự cố an ninh mạng 6 bước
NIST khuyến nghị các doanh nghiệp, tổ chức nên tích hợp kịch bản ứng phó sự cố vào kế hoạch quản trị rủi ro. Phát hiện, ứng phó và khôi phục là 3 bước chính để xử lý sự cố an ninh mạng. Trong khi đó, quản trị, nhận diện và bảo vệ giúp doanh nghiệp xây dựng nền tảng để phòng ngừa và sẵn sàng ứng phó khi sự cố xảy ra.
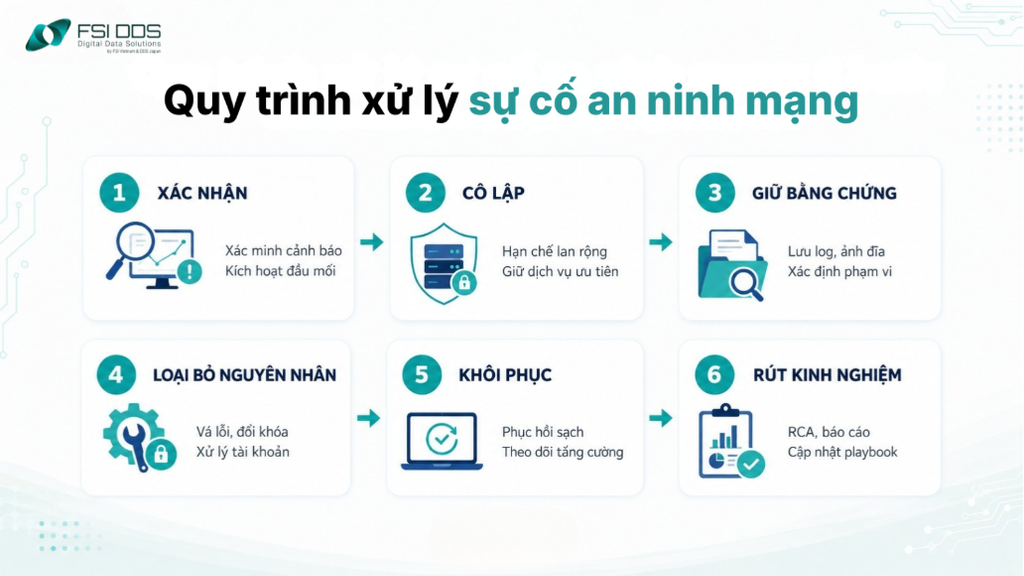
Bước 1: Xác nhận và kích hoạt đầu mối ứng cứu
Bước đầu của xử lý sự cố an ninh mạng là xác minh cảnh báo bằng nhiều nguồn nếu có thể. Ghi thời điểm, tài sản liên quan và người đang xử lý.
Chỉ định một incident commander. Người này điều phối kỹ thuật, cập nhật lãnh đạo và tránh tình trạng nhiều nhóm cùng thay đổi hệ thống mà không ghi nhận.
Bước 2: Cô lập để hạn chế lan rộng
Khi sự cố an ninh mạng đã được xác nhận, cô lập endpoint, tài khoản hoặc phân đoạn theo mức cần thiết. Tránh tắt toàn bộ nếu làm mất bằng chứng.
CISA cũng lưu ý chiến lược containment cần cân bằng bảo toàn bằng chứng, tính sẵn sàng dịch vụ và nguồn lực thực tế.
Bước 3: Giữ bằng chứng và xác định phạm vi
Trong điều tra sự cố an ninh mạng, hãy sao lưu log và cấu hình trước khi dọn dẹp. Nếu cần, giữ thêm ảnh bộ nhớ và dữ liệu kết nối. Ghi rõ nguồn và thời gian.
Mục tiêu là xác định điểm xâm nhập, tài khoản và máy liên quan. Đội điều tra cũng cần biết dữ liệu nào bị truy cập và kết nối nào đi ra ngoài.
Bước 4: Loại bỏ nguyên nhân gốc
Khắc phục sự cố an ninh mạng cần xử lý nguyên nhân gốc. Hãy vá lỗ hổng, vô hiệu tài khoản và đổi khóa hoặc token. Sau đó gỡ cơ chế duy trì. Xóa malware chưa đủ.
Nếu nguyên nhân đến từ chuỗi cung ứng, cần phối hợp với nhà cung cấp. Doanh nghiệp cũng nên kiểm tra các hệ thống có cùng phần mềm hoặc credential.
Bước 5: Khôi phục có kiểm soát
Khôi phục sau sự cố an ninh mạng nên ưu tiên dịch vụ cốt lõi và nguồn sạch đã xác minh. Sau đó cần tăng giám sát khi hệ thống trở lại sản xuất.
Với ransomware, backup chỉ hữu ích khi bản sao không bị mã hóa và quy trình restore đã được kiểm thử. Phục hồi nhanh nhưng tái nhiễm sẽ kéo dài thời gian gián đoạn.
Bước 6: Rút kinh nghiệm và cập nhật kiểm soát
Sau sự cố an ninh mạng, thực hiện phân tích nguyên nhân gốc, lập timeline và ghi lại quyết định quan trọng. Tiếp theo, cập nhật playbook, rule giám sát và quyền truy cập.
Đừng chỉ hỏi “ai mắc lỗi”. Hãy hỏi kiểm soát nào còn thiếu và cảnh báo nào bị bỏ qua. Sau đó xác định bước nào nên tự động hóa.
Sổ tay xử lý sự cố an ninh mạng trong 24 giờ đầu
Sổ tay ứng sự cố an ninh mạng dưới đây giúp doanh nghiệp có điểm bắt đầu khi chưa xây SLA riêng. Đây là khung vận hành, không phải thời hạn thông báo pháp lý.
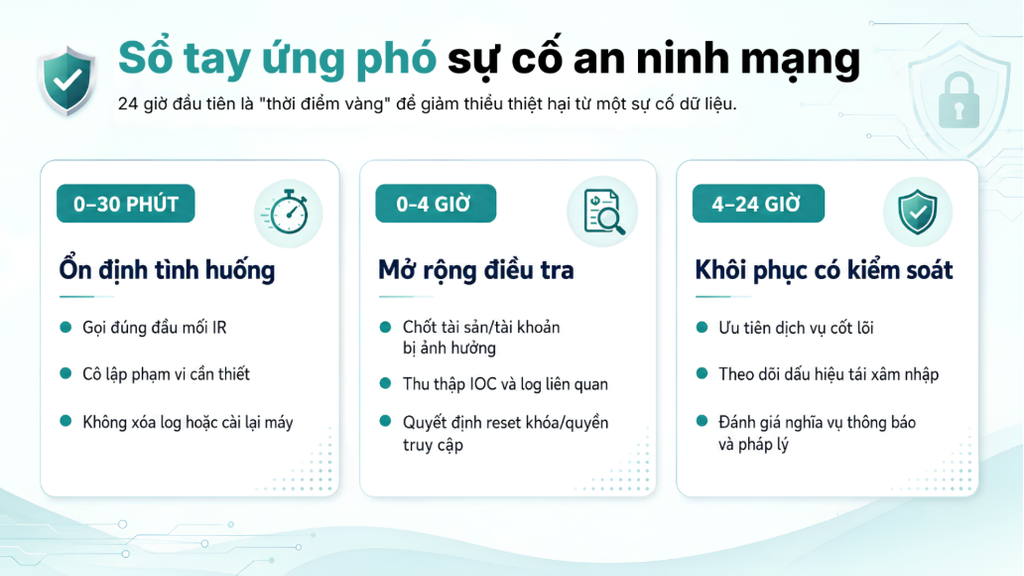
| Mốc tham khảo | Việc cần làm | Kết quả cần có |
| 0 – 30 phút | Kích hoạt đầu mối; cô lập có kiểm soát; giữ log; ghi timeline | Phạm vi ban đầu và người chịu trách nhiệm |
| 0 – 4 giờ | Mở rộng điều tra; rà tài khoản; thu IOC; kiểm tra backup; quyết định hỗ trợ bên ngoài | Giả thuyết nguyên nhân và mức độ ảnh hưởng |
| 4 – 24 giờ | Khôi phục ưu tiên; theo dõi tái xâm nhập; đánh giá pháp lý và truyền thông | Kế hoạch phục hồi và thông tin thống nhất |
Nếu sự cố liên quan dữ liệu cá nhân hoặc hệ thống quan trọng, hãy mời pháp chế tham gia. Nghĩa vụ hợp đồng cũng cần được rà soát. Không nên tự áp một thời hạn thông báo cho mọi tình huống.
Mọi doanh nghiệp đều cần một quy trình ứng phó sự cố dữ liệu
Tải ngay Sổ tay xử lý khủng hoảng 24h khi bị lộ dữ liệu cho doanh nghiệp Việt Nam
Doanh nghiệp cần chuẩn bị gì trước sự cố an ninh mạng?
Xây playbook theo tài sản và kịch bản
Kế hoạch sự cố an ninh mạng nên có playbook cho ransomware, chiếm tài khoản, rò rỉ dữ liệu, DDoS và xâm nhập website. Mỗi playbook cần người phê duyệt cô lập.
Duy trì dữ liệu phục vụ điều tra
Đồng bộ thời gian hệ thống, lưu log đủ dài và xác định nơi tập trung log. Nếu log bị phân tán, việc dựng timeline sẽ chậm.
Kiểm thử backup và quyền truy cập khẩn cấp
Backup cần được thử restore định kỳ. Tài khoản khẩn cấp phải được kiểm soát, dùng MFA và có cơ chế ghi nhận khi sử dụng.
Diễn tập theo kịch bản kinh doanh
Diễn tập không nên chỉ dành cho IT. Lãnh đạo, pháp chế, truyền thông và đơn vị vận hành cần biết khi nào họ được gọi vào.
Báo cáo của Hiệp hội An ninh mạng Quốc gia (NCA) công bố tháng 1/2026 ghi nhận 52,3% tổ chức khảo sát chịu tổn hại do tấn công mạng năm 2025. Điều này cho thấy chuẩn bị ứng phó là nhu cầu vận hành thực tế. Đây không phải tài liệu để đối phó kiểm tra.
Kiểm tra xem doanh nghiệp của bạn có đang đối mặt với nguy cơ sự cố an ninh mạng
Tải checklist: Đánh giá nguy cơ rò rỉ dữ liệu và tuân thủ
F-DDH BOX hỗ trợ doanh nghiệp ứng phó sự cố an ninh mạng như thế nào?
Chủ động phòng ngừa sự cố trước khi rủi ro lan rộng
Phòng ngừa luôn hiệu quả và ít tốn kém hơn xử lý hậu quả. F-DDH BOX giúp doanh nghiệp tăng khả năng phát hiện sớm rủi ro bằng cách giám sát 24/7 các kết nối từ bên trong hệ thống ra Internet.
F-DDH BOX nhận diện và ngăn chặn kết nối tới các địa chỉ IP hoặc máy chủ điều khiển độc hại. Đồng thời, gửi cảnh báo tức thì cho đội ngũ IT khi phát hiện nguy cơ giúp doanh nghiệp xử lý kịp thời trước khi dấu hiệu phát triển thành sự cố nghiêm trọng.
F-DDH BOX hoạt động như một lớp bảo vệ thứ 3, bên cạnh firewall, antivirus và EDR. Nhờ đó, doanh nghiệp có thêm khả năng kiểm soát kết nối đầu ra, bảo vệ dữ liệu an toàn và tuân thủ pháp lý.
Chuyên gia FSI DDS hỗ trợ xử lý khi có sự cố xảy ra
Không phải mọi sự cố đều có thể ngăn chặn hoàn toàn. Khi sự cố an ninh mạng xảy ra, việc xác định nguyên nhân và phạm vi ảnh hưởng càng sớm càng giúp doanh nghiệp hạn chế thiệt hại.
Đội ngũ chuyên gia FSI DDS có thể phối hợp cùng bộ phận IT để phân tích dấu hiệu bất thường, khoanh vùng hệ thống bị ảnh hưởng, khôi phục dữ liệu và đề xuất phương án xử lý phù hợp với từng tình huống.
Dữ liệu kết nối do F-DDH BOX ghi nhận cũng có thể hỗ trợ quá trình xác minh sự cố. Doanh nghiệp có thêm cơ sở để kiểm tra thiết bị liên quan, truy vết kết nối đáng ngờ và đánh giá nguy cơ tiếp tục phát sinh.
Nhờ kết hợp giữa giải pháp ngăn rò rỉ dữ liệu đầu ra F-DDH BOX và đội ngũ chuyên gia FSI DDS, doanh nghiệp không chỉ tăng khả năng phòng ngừa mà còn chủ động hơn trong quá trình phát hiện, ứng phó và khắc phục sự cố an ninh mạng.
Xem thêm: Giải pháp an ninh mạng F-DDH BOX 3 trong 1 cho SMEs
Doanh nghiệp có thể đăng ký demo F-DDH BOX để đánh giá khoảng trống ở luồng dữ liệu đầu ra trước khi triển khai.
Checklist nhanh ứng phó sự cố an ninh mạng: 12 câu hỏi
☐ Doanh nghiệp đã định nghĩa khi nào một cảnh báo trở thành sự cố chưa?
☐ Ai là incident commander và ai có quyền cô lập hệ thống?
☐ Danh sách tài sản quan trọng đã được cập nhật chưa?
☐ Log endpoint, firewall, cloud và ứng dụng được lưu ở đâu?
☐ Thời gian trên các hệ thống đã được đồng bộ chưa?
☐ Backup quan trọng đã được thử restore gần đây chưa?
☐ Tài khoản quản trị đã bật MFA và kiểm soát đặc quyền chưa?
☐ Có danh sách nhà cung cấp cần liên hệ khi sự cố xảy ra không?
☐ Đội ngũ có biết cách giữ bằng chứng trước khi dọn dẹp không?
☐ Có playbook riêng cho ransomware, data breach và account takeover không?
☐ Có quy trình đánh giá nghĩa vụ pháp lý và truyền thông không?
☐ Sau mỗi sự cố có RCA, action owner và thời hạn khắc phục không?
Nếu checklist sự cố an ninh mạng có nhiều câu trả lời “chưa”, hãy ưu tiên xây dựng ngay quy trình ứng phó sự cố và bổ sung khả năng giám sát dữ liệu cho doanh nghiệp. Mua thêm công cụ mà thiếu quy trình thường không giải quyết điểm nghẽn.
Kết luận
Sự cố an ninh mạng không chỉ là vấn đề kỹ thuật. Nó có thể ảnh hưởng dữ liệu, vận hành, khách hàng, pháp lý và uy tín thương hiệu.
Doanh nghiệp nên bắt đầu từ ba việc: định nghĩa rõ sự cố, phân loại mức độ và chuẩn hóa quy trình sáu bước. Sau đó mới xác định công cụ nào còn thiếu.
F-DDH BOX phù hợp khi doanh nghiệp cần bổ sung khả năng quan sát và kiểm soát kết nối đầu ra tới IP/C2 độc hại. Giải pháp nên được đặt trong kiến trúc nhiều lớp, thay vì xem là biện pháp duy nhất.
Câu hỏi thường gặp
Sự cố an ninh mạng là gì?
Là sự việc bất ngờ trên không gian mạng gây hoặc đe dọa gây tác động thực tế. Đối tượng ảnh hưởng có thể là hệ thống, dữ liệu, dịch vụ hoặc quyền lợi được bảo vệ. Luật An ninh mạng 116/2025/QH15 có định nghĩa pháp lý cụ thể.
Khi phát hiện sự cố an ninh mạng nên làm gì trước?
Xác minh cảnh báo, kích hoạt đầu mối ứng cứu và cô lập phạm vi cần thiết. Đồng thời phải giữ log, timeline và bằng chứng trước khi dọn dẹp.
Có nên tắt máy ngay khi nghi nhiễm mã độc không?
Không phải lúc nào cũng nên. Tắt máy có thể làm mất dữ liệu trong bộ nhớ. Quyết định cần dựa trên mức độ lan rộng, yêu cầu bằng chứng và khả năng cô lập mạng.
F-DDH BOX có thay thế EDR hoặc firewall không?
Không. F-DDH BOX tập trung vào kết nối đầu ra và IP/C2 độc hại. Firewall, EDR, backup, SIEM và các kiểm soát khác vẫn có vai trò riêng.
Doanh nghiệp nhỏ có cần kế hoạch ứng phó sự cố không?
Có. Kế hoạch có thể ngắn nhưng phải xác định người phụ trách, kênh liên lạc và hệ thống ưu tiên. Cũng cần nêu cách giữ bằng chứng và đơn vị hỗ trợ.