Một bức ảnh căn cước công dân có thể để lộ thông tin cá nhân như họ tên, số định danh, ngày sinh và mã QR. Ngày 4/11/2026, CafeF dẫn cảnh báo của công an về trào lưu khoe giấy tờ trên mạng. Tuy nhiên, dữ liệu cá nhân và doanh nghiệp cũng có thể bị lộ thông qua tài khoản hoặc hệ thống lưu trữ.
Vậy lộ thông tin cá nhân nguy hiểm tới đâu và khi bị lộ thông tin cần làm gì trước? Dưới đây là cách nhận biết, ứng phó và giảm rủi ro cho cá nhân lẫn doanh nghiệp.
Đọc thêm:
- Lộ dữ liệu khi dùng AI: 7 tình huống doanh nghiệp thường gặp phải
- 10 lỗi rò rỉ dữ liệu SME thường gặp và cách khắc phục
Tóm tắt nhanh
- Dữ liệu cá nhân, doanh nghiệp có thể bị lộ vì chia sẻ quá mức, lừa đảo, lỗi quản lý hoặc tấn công mạng.
- Đăng nhập lạ, giao dịch bất thường là dấu hiệu cần xác minh, chưa phải kết luận.
- Ưu tiên bảo vệ tài khoản, giao dịch và lưu bằng chứng để tránh lộ thông tin cá nhân.
- Doanh nghiệp cần phân quyền, giám sát và chuẩn bị ứng phó.
Lộ thông tin cá nhân là gì? Những dữ liệu nào cần chú ý?
Theo Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15, dữ liệu cá nhân là dữ liệu số hoặc thông tin dưới dạng khác có thể xác định hoặc giúp xác định một con người cụ thể. Luật phân biệt dữ liệu cá nhân cơ bản và dữ liệu cá nhân nhạy cảm, có hiệu lực từ ngày 01/01/2026.
Vì vậy, hiểu đơn giản, lộ thông tin cá nhân là khi tên tuổi, giấy tờ hoặc dữ liệu tài khoản xuất hiện ngoài phạm vi được phép. Cần phân biệt đăng nhầm với bị đánh cắp để xử lý đúng.
Xem thêm: Rò rỉ dữ liệu và vi phạm dữ liệu khác nhau như thế nào?
| Nhóm thông tin | Ví dụ | Rủi ro cần xem xét |
| Liên hệ và nhận diện | Họ tên, số điện thoại, email, địa chỉ | Giả mạo, tiếp thị trái ý muốn |
| Giấy tờ định danh | Số định danh, ảnh căn cước, mã QR | Lợi dụng để dựng hồ sơ, lừa đảo |
| Tài khoản và tài chính | Mật khẩu, mã truy cập, số tài khoản, lịch sử giao dịch | Chiếm quyền, gian lận |
| Thông tin nhạy cảm khác | Dữ liệu sức khỏe, sinh trắc học, vị trí | Xâm phạm đời tư, phân biệt đối xử hoặc bị lợi dụng |
6 nguyên nhân phổ biến khiến thông tin cá nhân bị lộ
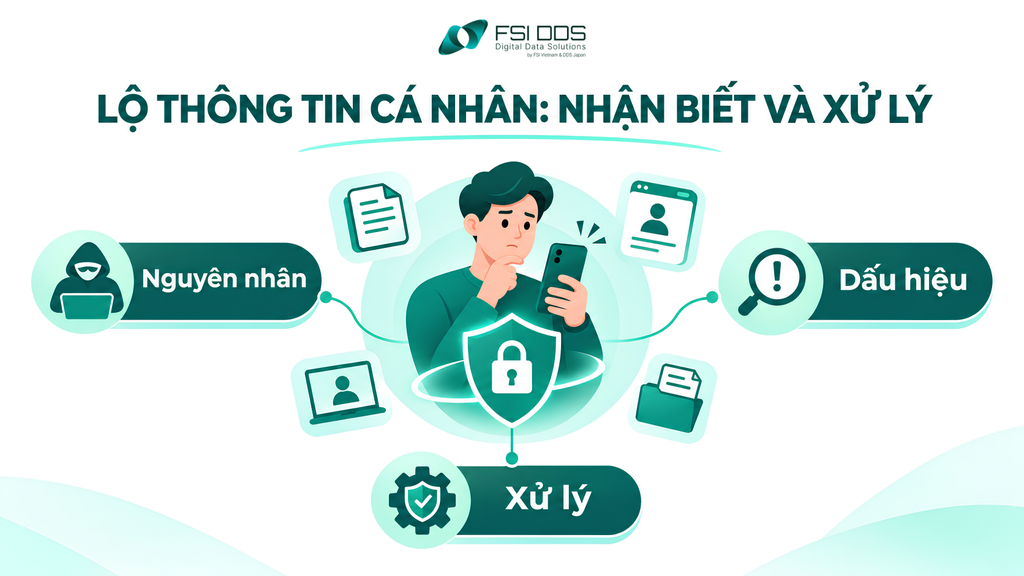
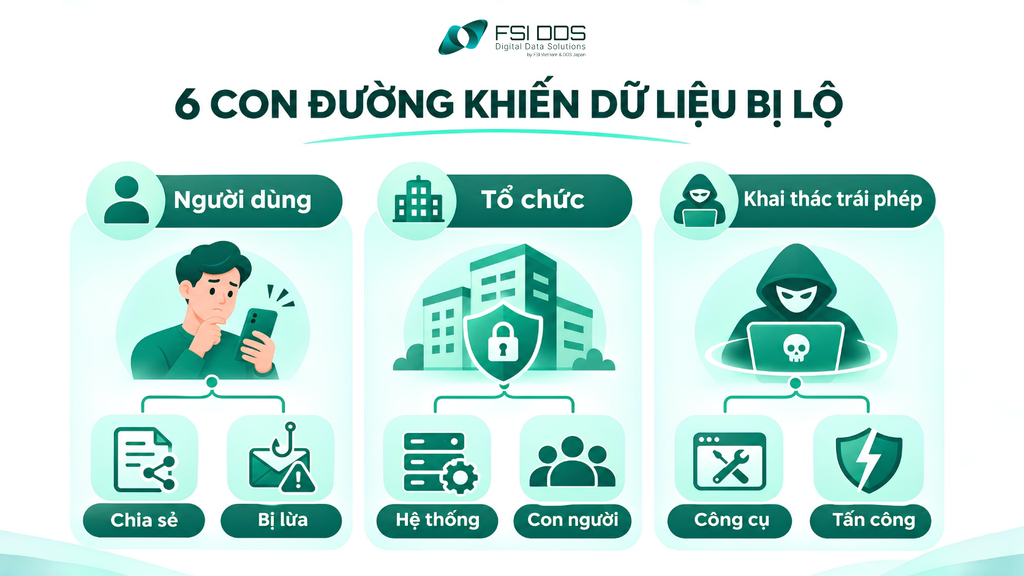
Theo VietnamNet, đại diện Cục An ninh mạng (Bộ Công an) nêu sáu nguyên nhân khiến lộ thông tin cá nhân: bốn nguyên nhân chủ quan và hai nguyên nhân khách quan.
Từ chính người sử dụng
1. Chia sẻ quá nhiều. Đăng ảnh giấy tờ, lịch trình, địa chỉ hoặc thông tin của người thân giúp người lạ thu thập dữ liệu mà không cần xâm nhập tài khoản.
2. Mất cảnh giác trước yêu cầu cung cấp thông tin. Đường dẫn giả mạo, cuộc gọi mạo danh hoặc ứng dụng đòi quyền không cần thiết có thể dẫn đến việc tự cung cấp dữ liệu cho đối tượng xấu.
Từ khâu quản lý của tổ chức
3. Hệ thống bảo vệ chưa tương xứng. Dữ liệu khách hàng được thu thập, lưu trữ và chia sẻ nhưng thiếu kiểm soát truy cập, cấu hình an toàn hoặc giám sát phù hợp.
4. Kẽ hở nhân sự và quy trình. Người có quyền truy cập có thể gửi nhầm, sao chép ngoài nhiệm vụ hoặc làm lộ dữ liệu. Việc thiếu người phụ trách và quy trình rõ ràng khiến rủi ro khó được phát hiện sớm.
Từ hành vi khai thác trái phép
5. Công cụ thu thập dữ liệu không minh bạch. Phần mềm hoặc dịch vụ có thể bị lợi dụng để lấy dữ liệu vượt quá mục đích người dùng chấp nhận.
6. Tấn công mạng. Kẻ tấn công có thể khai thác lỗ hổng, lấy cắp mật khẩu hoặc cài mã độc nhằm truy cập thông tin trên thiết bị và hệ thống.
Các nguyên nhân gây lộ thông tin cá nhân có thể liên tiếp nhau: mất tài khoản nhân viên rồi lộ dữ liệu khách hàng.
7 dấu hiệu cho thấy có thể đã bị lộ thông tin cá nhân
Khi thấy các dấu hiệu lộ thông tin cá nhân sau, người dùng cần kiểm tra sớm:
- Nhận cuộc gọi hoặc tin nhắn mạo danh có thông tin chính xác về đơn hàng, địa chỉ hay giao dịch.
- Email hoặc ứng dụng báo đăng nhập từ thiết bị, địa điểm bạn không nhận ra.
- Xuất hiện yêu cầu đổi mật khẩu, mã xác minh mà bạn không chủ động thực hiện.
- Tài khoản ngân hàng, ví điện tử phát sinh giao dịch hoặc đăng ký dịch vụ lạ.
- Bạn bè nhận tin nhắn vay tiền, gửi liên kết từ tài khoản mang tên bạn.
- Dịch vụ từng sử dụng thông báo xảy ra sự cố dữ liệu.
- Email xuất hiện trong cơ sở dữ liệu sự cố công khai của một dịch vụ kiểm tra đáng tin cậy.
Thư rác tăng là lý do rà soát, không phải bằng chứng bị hack. Cần kiểm tra thông báo và nhật ký tài khoản. Doanh nghiệp có thể đối chiếu thêm 10 dấu hiệu rò rỉ dữ liệu và cách xử lý
Lộ thông tin cá nhân nguy hiểm như thế nào?
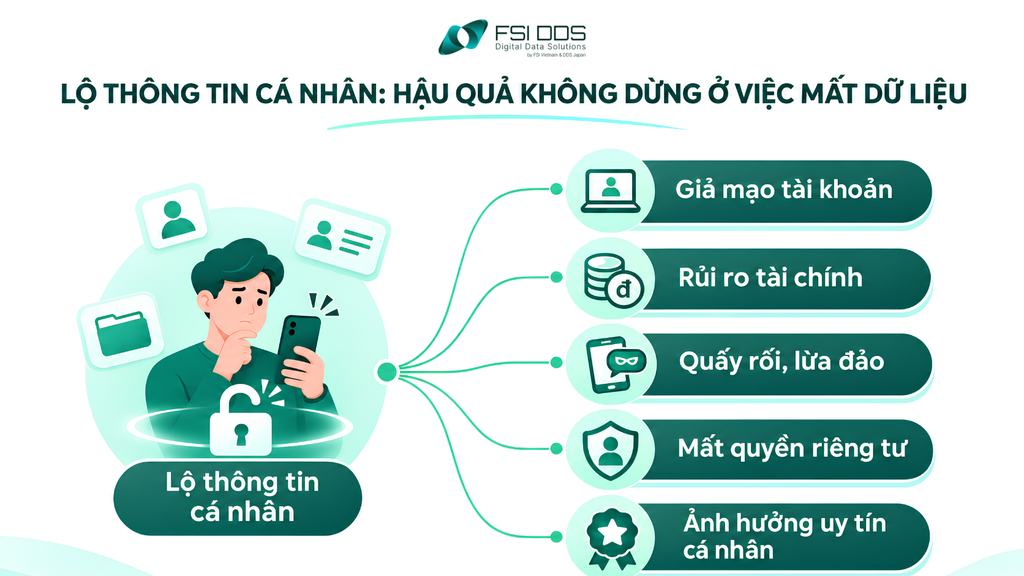
Đối với cá nhân, hậu quả có thể kéo dài ngay cả khi sự cố đã được phát hiện.
Kẻ gian có thể giả danh nhân viên ngân hàng, đơn vị giao hàng hoặc cơ quan chức năng để tạo lòng tin và chiếm đoạt tiền. Thông tin đăng nhập bị lộ có thể dẫn đến mất quyền kiểm soát tài khoản, đặc biệt khi người dùng sử dụng chung mật khẩu cho nhiều dịch vụ.
Ngoài thiệt hại tài chính, khi bị lộ thông tin cá nhân, nạn nhân còn có thể liên tục bị cuộc gọi rác, tin nhắn lừa đảo, quấy rối hoặc mạo danh, ảnh hưởng trực tiếp đến đời sống và quyền riêng tư.
Với doanh nghiệp, lộ thông tin khách hàng còn kéo theo rủi ro kinh doanh và pháp lý.
Một danh sách khách hàng bị phát tán có thể lộ thông tin cá nhân của khách hàng, khiến doanh nghiệp mất uy tín, giảm niềm tin của đối tác, phát sinh chi phí điều tra, khắc phục và xử lý khiếu nại.
Theo Điều 49 Nghị định 330/2026/NĐ-CP, hành vi cung cấp dữ liệu cá nhân cho tổ chức, cá nhân khác khi chưa được chủ thể dữ liệu đồng ý, trừ trường hợp pháp luật cho phép, có thể bị phạt 40-60 triệu đồng đối với tổ chức.
Đáng chú ý, Luật Bảo vệ dữ liệu cá nhân 91/2025/QH15 còn quy định mức phạt hành chính tối đa 3 tỷ đồng đối với nhóm hành vi vi phạm khác trong lĩnh vực bảo vệ dữ liệu cá nhân. Đây là mức trần theo luật, không phải mức phạt mặc định cho mọi sự cố lộ dữ liệu.
Vì vậy, lộ thông tin cá nhân không đơn thuần là một sự cố kỹ thuật. Với cá nhân, đó là nguy cơ mất tiền và quyền riêng tư; với doanh nghiệp, đó còn là nguy cơ mất khách hàng, tổn hại thương hiệu và phải chịu trách nhiệm theo pháp luật.
Cách xử lý khi lộ thông tin cá nhân: 7 bước ưu tiên cần làm
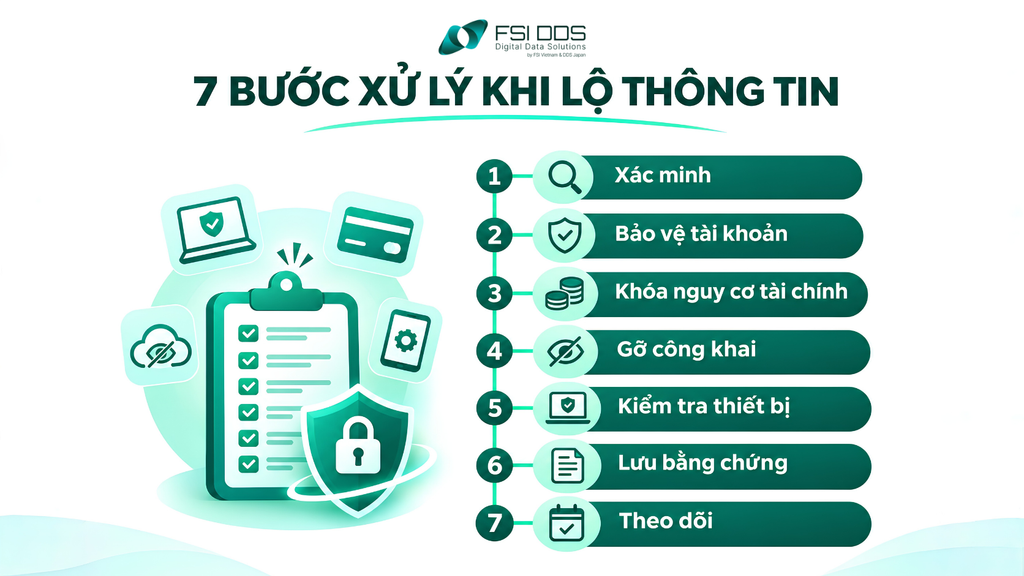
Bước 1. Xác minh thông tin và khoanh vùng
Để tránh lộ thông tin cá nhân, người dùng cần ghi dữ liệu nào bị lộ, ở đâu, khi nào. Lưu ảnh chụp, đường dẫn, mã giao dịch. Không phát tán lại dữ liệu rao bán để kiểm chứng.
Bước 2. Bảo vệ tài khoản quan trọng
Nếu mật khẩu có nguy cơ lộ, dùng thiết bị tin cậy để đổi mật khẩu email, ngân hàng, tài khoản công việc. Bật MFA, thoát phiên lạ. Nếu nghi nhiễm mã độc, cần xử lý thiết bị trước để tránh lộ thông tin cá nhân kéo dài.
Bước 3. Khóa nguy cơ từ các giao dịch tài chính
Có giao dịch lạ hoặc lộ thông tin thẻ, liên hệ ngân hàng qua kênh chính thức để kiểm tra, khóa khi cần. Không đọc OTP hay PIN cho người gọi.
Bước 4. Gỡ nguồn công khai khi có thể
Gỡ ảnh giấy tờ đã đăng, rà bản sao và nhóm chia sẻ. Nếu dữ liệu nằm ở dịch vụ khác, liên hệ đơn vị quản lý để yêu cầu xử lý. Xóa bài không bảo đảm xóa mọi bản sao.
Bước 5. Kiểm tra thiết bị và ứng dụng
Rà ứng dụng lạ, quyền truy cập, cập nhật hệ thống và quét bảo mật. Với máy công việc, báo IT trước khi cài lại để giữ bằng chứng.
Bước 6. Cảnh báo người liên quan và trình báo khi cần
Khi bị mạo danh, báo người liên quan và nền tảng. Nếu có dấu hiệu chiếm đoạt, lưu tin nhắn, giao dịch rồi trình báo công an.
Bước 7. Theo dõi sau sự cố
Theo dõi đăng nhập, giao dịch và yêu cầu xác minh lạ. Thay mật khẩu chưa đồng nghĩa sự cố đã kết thúc.
Với các loại dữ liệu khác nhau thì xử lý ra sao?
| Dữ liệu nghi bị lộ | Việc cần ưu tiên |
| Mật khẩu/email đăng nhập | Đổi mật khẩu, bật MFA, thu hồi phiên đăng nhập; rà dịch vụ dùng chung mật khẩu |
| Thẻ, tài khoản ngân hàng | Liên hệ ngân hàng, kiểm tra giao dịch, yêu cầu hạn chế hoặc khóa khi có nguy cơ |
| Ảnh căn cước/số định danh | Gỡ nguồn công khai, lưu bằng chứng, cảnh giác yêu cầu xác minh giả mạo |
| Số điện thoại/địa chỉ | Cảnh giác cuộc gọi, tin nhắn có dữ kiện thật; không tiết lộ thêm OTP và thông tin nhạy cảm |
| Hồ sơ khách hàng do doanh nghiệp quản lý | Báo người phụ trách dữ liệu, khoanh vùng và kích hoạt quy trình ứng phó nội bộ |
Đây là gợi ý ưu tiên, không thay thế quy trình của ngân hàng. Với doanh nghiệp, để xử lý đúng cách khi bị lộ thông tin cá nhân của khách hàng, đối tác, xem thêm quy trình xử lý sự cố rò rỉ dữ liệu trong 7 bước.
Cách kiểm tra và phòng tránh lộ thông tin cá nhân
Để kiểm tra email trong các vụ lộ dữ liệu đã biết, truy cập Have I Been Pwned. Nhập email để xem sự cố được ghi nhận, nếu có.
Không có kết quả không bảo đảm dữ liệu an toàn tuyệt đối. Đừng nhập OTP, mật khẩu hoặc căn cước lên website kiểm tra không đáng tin.
Để phòng ngừa lộ thông tin cá nhân, hạn chế đăng giấy tờ, bật MFA, cập nhật thiết bị và chỉ cấp quyền ứng dụng khi cần.
Nếu thường xuyên làm việc với dữ liệu khách hàng, cần xem việc chia sẻ file, đường dẫn cloud và thiết bị cá nhân là một phần của an toàn thông tin, không đơn thuần là thói quen sử dụng Internet.
F-DDH BOX hỗ trợ doanh nghiệp ngăn nguy cơ lộ thông tin cá nhân như thế nào?
F-DDH BOX là gì?
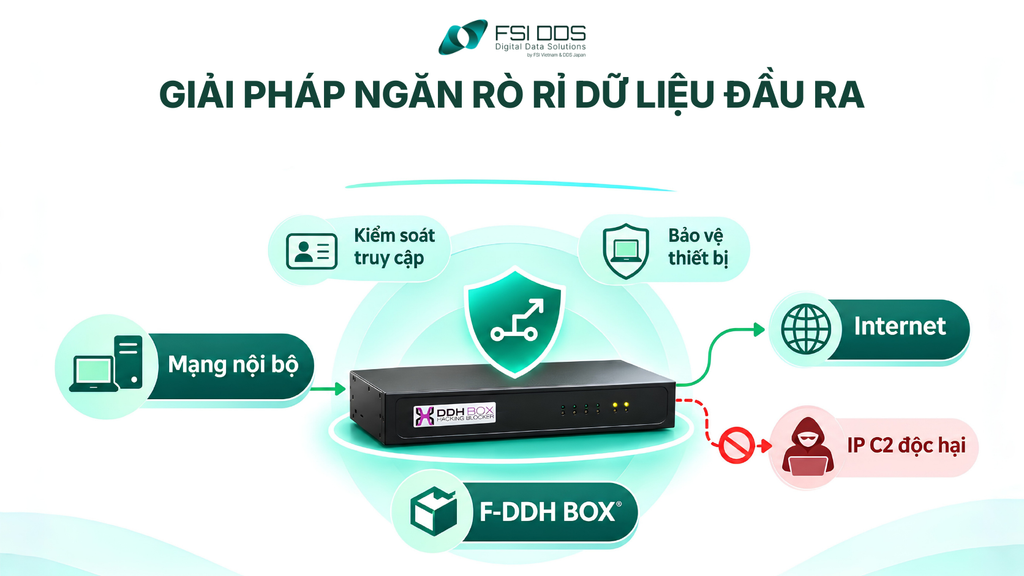
F-DDH BOX là giải pháp ngăn rò rỉ dữ liệu đầu ra, giúp doanh nghiệp tăng cường lớp giám sát và kiểm soát kết nối từ mạng nội bộ ra Internet.
Cách thức hoạt động của F-DDH BOX
F-DDH BOX hoạt động theo cơ chế giám sát, phát hiện, ngăn chặn và cảnh báo:
- Giám sát đầu ra 24/7: Theo dõi kết nối từ mạng nội bộ ra Internet.
- Nhận diện và ngăn chặn: Đối chiếu IP đích với danh sách máy chủ C2 độc hại, được cập nhật hằng ngày từ nguồn tình báo an ninh mạng của LAC Nhật Bản và các đơn vị uy tín tại Việt Nam.
- Cảnh báo tức thời: Khi phát hiện kết nối tới đích độc hại đã được nhận diện, hệ thống chặn kết nối và gửi cảnh báo để bộ phận IT kiểm tra.
- Báo cáo định kỳ: Tổng hợp sự kiện bảo mật hằng tháng, hỗ trợ theo dõi và đánh giá các nguy cơ.
Lợi ích F-DDH BOX mang lại cho doanh nghiệp
F-DDH BOX giúp doanh nghiệp chủ động phát hiện, ngăn chặn kết nối độc hại và nâng cao khả năng quản trị rủi ro an ninh mạng, mang lại lợi ích cho nhiều bộ phận:
- CEO và Ban lãnh đạo: Có thêm cảnh báo và báo cáo để đánh giá rủi ro, hỗ trợ ra quyết định kịp thời, hạn chế nguy cơ ảnh hưởng đến hoạt động kinh doanh, tài chính và uy tín.
- Trưởng phòng và đội ngũ CNTT: Giám sát kết nối đầu ra, nhận diện và ngăn chặn kết nối tới IP/C2 độc hại, giúp phát hiện thiết bị nghi vấn và phản ứng sự cố nhanh hơn. Danh sách C2 được cập nhật tự động, giảm công việc theo dõi thủ công.
- Bộ phận pháp chế: Khai thác nhật ký và báo cáo sự kiện làm dữ liệu hỗ trợ rà soát biện pháp bảo vệ thông tin, lưu hồ sơ và phối hợp xử lý các yêu cầu tuân thủ pháp luật.
Kết luận
Lộ thông tin cá nhân có thể xuất phát từ thói quen chia sẻ, sai sót quản lý hoặc tấn công mạng. Việc quan trọng nhất là phản ứng theo loại dữ liệu bị lộ: bảo vệ tài khoản, kiểm tra giao dịch, giữ bằng chứng và theo dõi hậu quả. Với doanh nghiệp, phòng ngừa hiệu quả đòi hỏi cả quy trình, con người và các lớp giám sát phù hợp.
Để tăng cường khả năng bảo vệ dữ liệu và kiểm soát nguy cơ lộ thông tin cá nhân, khách hàng, doanh nghiệp có thể liên hệ để được tư vấn giải pháp phù hợp với hạ tầng và nhu cầu bảo mật thực tế.
Câu hỏi thường gặp
Lộ ảnh căn cước có bị vay tiền ngay không?
Không thể kết luận như vậy. Rủi ro giả mạo và lừa đảo có thật, nhưng nhiều dịch vụ cần thêm bước xác minh. Nên gỡ ảnh công khai, lưu bằng chứng và cảnh giác các yêu cầu xác thực bất thường.
Chỉ lộ số điện thoại có cần đổi mật khẩu không?
Không nhất thiết. Nếu chưa có dấu hiệu tài khoản bị xâm nhập, hãy tăng cảnh giác với cuộc gọi, tin nhắn giả mạo. Đổi mật khẩu khi tài khoản liên quan có nguy cơ bị chiếm hoặc đang dùng thông tin xác thực yếu.
Có thể yêu cầu doanh nghiệp xóa dữ liệu của mình không?
Pháp luật Việt Nam có quy định quyền yêu cầu xóa hoặc hạn chế xử lý dữ liệu, nhưng việc thực hiện còn phụ thuộc điều kiện và ngoại lệ áp dụng. Nên gửi yêu cầu qua kênh chính thức, lưu thông tin phản hồi và đối chiếu quy định hiện hành.
Xóa bài đăng rồi có hết nguy cơ không?
Không chắc chắn. Nội dung có thể đã bị chụp lại hoặc chia sẻ tiếp. Xóa nguồn gốc là bước cần làm, nhưng vẫn phải theo dõi việc sử dụng thông tin về sau.