An toàn thông tin không chỉ là cài tường lửa, mua phần mềm diệt virus hay giao toàn bộ trách nhiệm cho đội IT. Với doanh nghiệp, mục tiêu của an toàn thông tin là giữ thông tin đúng người được xem, không bị sửa trái phép và luôn dùng được khi hoạt động kinh doanh cần.
Với CEO, đây là bài toán rủi ro kinh doanh. Với IT Manager, đây là bài toán kiến trúc, vận hành và phản ứng. Bài viết dưới đây giải thích an toàn thông tin theo cách ngắn gọn, đồng thời đưa ra 7 lớp bảo vệ để doanh nghiệp biết nên bắt đầu từ đâu.
Tóm tắt nhanh
An toàn thông tin = bảo mật + toàn vẹn + sẵn sàng. Doanh nghiệp nên triển khai theo nhiều lớp, từ quản trị và con người đến danh tính, thiết bị, mạng, dữ liệu và ứng phó.
An toàn thông tin là gì?
Hiểu đơn giản, an toàn thông tin là bảo vệ thông tin trong suốt vòng đời: khi được tạo ra, lưu trữ, sử dụng, chia sẻ, truyền đi, sao lưu và hủy bỏ.
Thông tin cần bảo vệ không chỉ là dữ liệu trên máy tính. Nó có thể là hợp đồng, hồ sơ nhân sự, dữ liệu khách hàng, tài liệu thiết kế, mã nguồn, bí mật kinh doanh hoặc bản giấy chứa thông tin nhạy cảm.
Vì vậy, an toàn thông tin luôn gồm ba thành phần: con người, quy trình và công nghệ. Công nghệ tốt nhưng quyền truy cập sai vẫn gây rủi ro. Quy trình tốt nhưng không giám sát vẫn khó phát hiện vi phạm. Con người có nhận thức nhưng hệ thống chưa vá lỗi cũng chưa đủ an toàn.
Cách hiểu cho lãnh đạo
An toàn thông tin không phải mục tiêu “không bao giờ xảy ra sự cố”. Mục tiêu là giảm xác suất, giảm tác động và phục hồi nhanh khi sự cố xảy ra.
3 nguyên tắc cốt lõi của an toàn thông tin
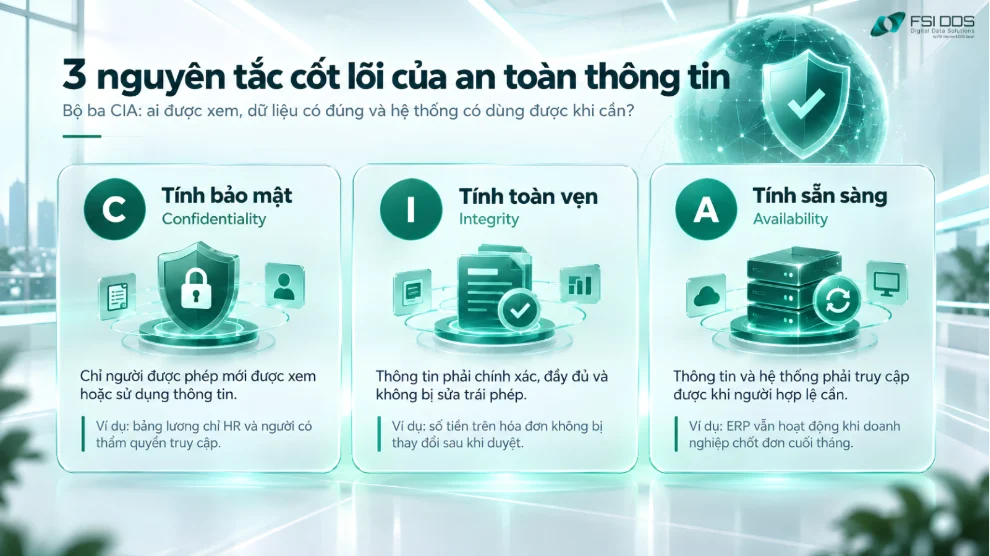
Ba nguyên tắc phổ biến nhất của an toàn thông tin là Confidentiality – Integrity – Availability, thường gọi là bộ ba CIA. NIST coi đây là ba trụ cột nền tảng của information security.
Tính bảo mật: đúng người mới được xem
Tính bảo mật yêu cầu thông tin chỉ được truy cập bởi người hoặc hệ thống được phép. Ví dụ: bảng lương không nên mở cho toàn bộ nhân viên; dữ liệu khách hàng không nên được tải xuống thiết bị cá nhân tùy ý.
Biện pháp thường dùng gồm MFA, phân quyền theo vai trò, mã hóa, DLP, quản lý tài khoản đặc quyền và kiểm soát chia sẻ.
Tính toàn vẹn: dữ liệu phải đúng và không bị sửa trái phép
Một dữ liệu “không bị lộ” nhưng bị sửa sai vẫn có thể gây thiệt hại lớn. Ví dụ, số tài khoản trong hợp đồng bị thay đổi, số liệu tồn kho bị chỉnh sửa hoặc mã nguồn bị chèn đoạn độc hại.
Doanh nghiệp cần kiểm soát quyền sửa, ghi log thay đổi, xác thực phiên bản và có cơ chế phát hiện chỉnh sửa bất thường.
Tính sẵn sàng: cần là dùng được
Hệ thống có thể rất kín và dữ liệu rất chính xác, nhưng nếu ERP, CRM hay website ngừng hoạt động đúng lúc cần thì hoạt động kinh doanh vẫn bị ảnh hưởng.
Tính sẵn sàng liên quan đến sao lưu, dự phòng, chống DDoS, giám sát hạ tầng, kế hoạch khôi phục và kiểm thử phục hồi định kỳ.
An toàn thông tin khác an ninh mạng và bảo mật dữ liệu thế nào?
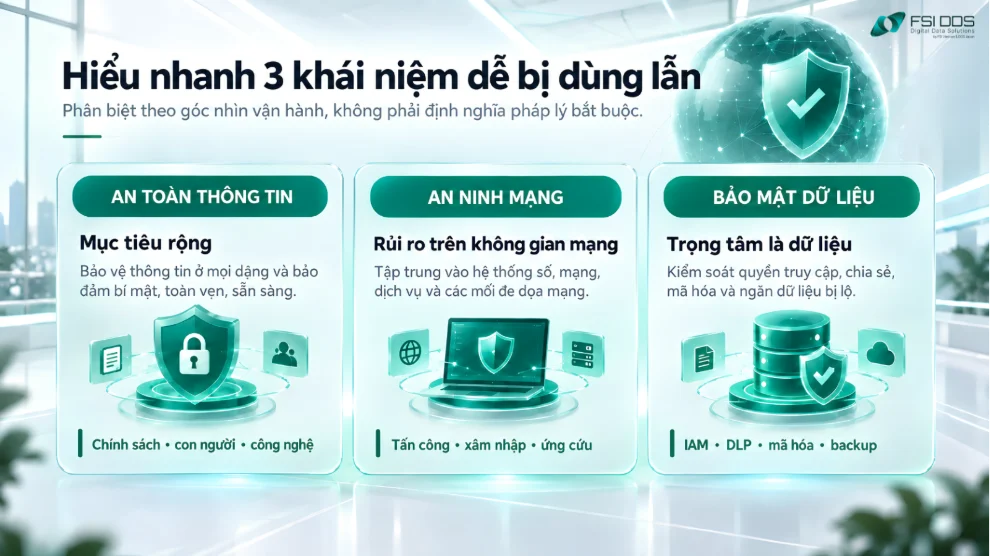
Ba khái niệm này giao nhau rất lớn, nhưng có thể phân biệt theo góc nhìn vận hành để tránh chọn sai giải pháp.
An toàn thông tin là phạm vi rộng nhất: bảo vệ thông tin bất kể ở dạng số, trên giấy hay trong quy trình con người. An ninh mạng tập trung nhiều hơn vào hệ thống số, mạng và các mối đe dọa trong không gian mạng. Bảo mật dữ liệu tập trung vào cách dữ liệu được truy cập, sử dụng, chia sẻ, mã hóa và ngăn bị lộ.
Đây là cách phân biệt để vận hành, không phải cách diễn giải pháp lý bắt buộc. Trong thực tế, một biện pháp như MFA, mã hóa hay giám sát mạng có thể phục vụ đồng thời nhiều mục tiêu.
Vì sao CEO và IT Manager đều cần quan tâm?
Với CEO, sự cố thông tin có thể trở thành gián đoạn kinh doanh, mất doanh thu, ảnh hưởng uy tín hoặc phát sinh nghĩa vụ pháp lý. Vì vậy, an toàn thông tin nên được nhìn như một phần của quản trị rủi ro doanh nghiệp, không chỉ là ngân sách IT.
Với IT Manager, thách thức nằm ở chỗ hệ thống ngày càng phân tán: cloud, SaaS, laptop, thiết bị IoT, VPN, ứng dụng nội bộ và đối tác cùng tham gia vào luồng dữ liệu. Không có một công cụ duy nhất kiểm soát được mọi điểm.
Tại Việt Nam, Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 có hiệu lực từ 01/01/2026 và Luật An ninh mạng số 116/2025/QH15 có hiệu lực từ 01/07/2026. Điều này khiến quản trị dữ liệu và an ninh mạng càng cần gắn với vận hành doanh nghiệp.
Xem thêm:
7 lớp bảo vệ an toàn thông tin cho doanh nghiệp
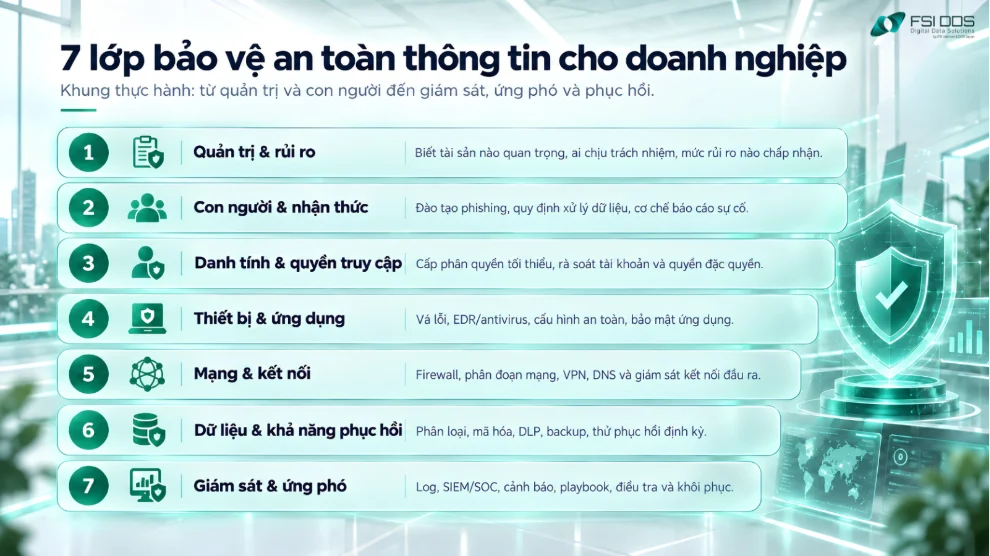
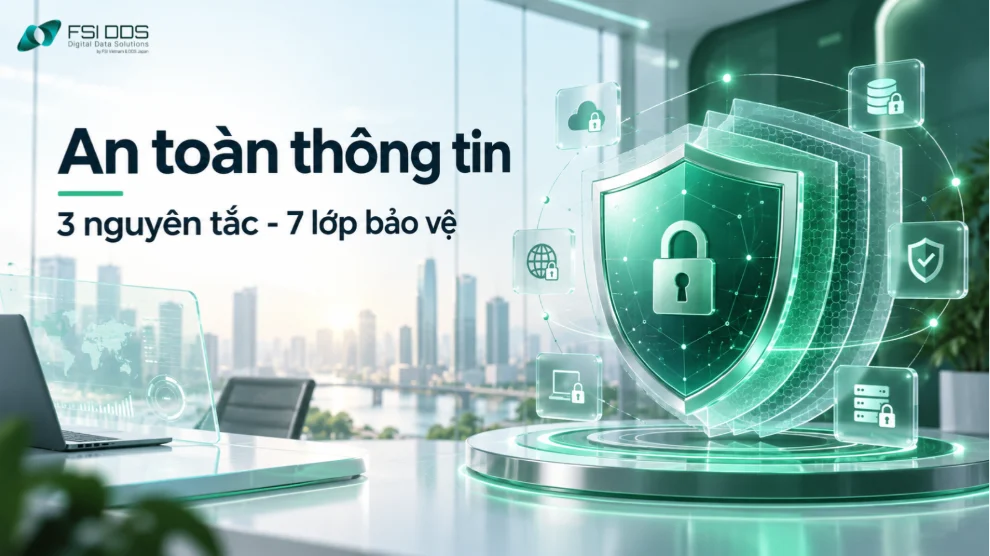
Doanh nghiệp không nên đặt toàn bộ kỳ vọng về an toàn thông tin vào một công cụ bảo mật duy nhất. Một hệ thống an toàn thông tin hiệu quả cần nhiều lớp bảo vệ liên tiếp, từ chính sách, chu vi mạng, thiết bị, ứng dụng đến dữ liệu và khả năng xử lý sự cố.
Cách tiếp cận này thường được gọi là Defense-in-Depth – phòng thủ nhiều lớp. Hiểu đơn giản, mỗi lớp là một hàng rào. Nếu một lớp bị vượt qua, các lớp phía sau vẫn tiếp tục giảm rủi ro và bảo vệ tài sản quan trọng của doanh nghiệp.
1. Quản trị chính sách và phòng ngừa
Đây là lớp nền của toàn bộ hệ thống. Doanh nghiệp cần xác định rõ dữ liệu nào quan trọng, rủi ro nào cần ưu tiên và ai chịu trách nhiệm.
Các hoạt động thường gồm xây dựng chính sách bảo mật, đánh giá rủi ro, phân loại dữ liệu, đào tạo nhân viên và chuẩn bị kế hoạch duy trì hoạt động khi có sự cố.
Với CEO, lớp này giúp trả lời câu hỏi quan trọng: doanh nghiệp đang bảo vệ điều gì và mức đầu tư hiện tại có tương xứng với rủi ro hay không?
2. Bảo mật chu vi
Bảo mật chu vi là lớp kiểm soát giữa hệ thống doanh nghiệp và môi trường bên ngoài.
Firewall, VPN, xác thực nhiều lớp, hệ thống phát hiện xâm nhập hoặc công cụ bảo vệ website có thể được sử dụng để hạn chế các truy cập không mong muốn từ Internet.
Có thể hình dung đây là “cổng vào” đầu tiên trước khi một kết nối bên ngoài tiếp cận hệ thống nội bộ.
3. Bảo mật mạng
Sau lớp chu vi, mạng nội bộ vẫn cần được kiểm soát để hạn chế việc một thiết bị hoặc tài khoản gặp sự cố có thể ảnh hưởng tới toàn hệ thống.
Doanh nghiệp có thể phân chia mạng theo từng khu vực, kiểm soát thiết bị được phép kết nối và theo dõi lưu lượng bất thường.
Quan trọng hơn, lớp này không chỉ nhìn những gì đi vào, mà còn cần quan sát các kết nối từ bên trong đi ra Internet.
4. Bảo mật thiết bị đầu cuối
Laptop, máy tính, máy chủ và điện thoại là nơi nhân viên trực tiếp làm việc với dữ liệu, đồng thời cũng là những điểm dễ bị tấn công.
Các biện pháp phổ biến gồm phần mềm chống mã độc, EDR, cập nhật bản vá, mã hóa thiết bị và kiểm soát phần mềm được phép sử dụng.
Mục tiêu là ngăn một thiết bị bị xâm nhập trở thành điểm khởi đầu cho sự cố lớn hơn.
5. Bảo mật ứng dụng
ERP, CRM, website hay phần mềm nội bộ đều trực tiếp xử lý dữ liệu doanh nghiệp. Nếu ứng dụng có lỗ hổng, kẻ tấn công có thể lợi dụng để truy cập hoặc thay đổi thông tin.
Doanh nghiệp cần kiểm tra lỗ hổng, kiểm soát quyền truy cập và đưa yếu tố bảo mật vào quá trình phát triển, triển khai ứng dụng.
Nói đơn giản, ứng dụng càng quan trọng với hoạt động kinh doanh thì càng cần được bảo vệ từ sớm.
6. Bảo mật dữ liệu
Đây là lớp gần nhất với tài sản trọng yếu của doanh nghiệp.
Doanh nghiệp cần biết dữ liệu đang nằm ở đâu, ai được phép truy cập, được chia sẻ cho ai và có thể rời khỏi hệ thống bằng cách nào.
Các biện pháp thường gồm phân loại dữ liệu, mã hóa, kiểm soát quyền truy cập, DLP, sao lưu và theo dõi hoạt động liên quan đến dữ liệu.
Một giải pháp bảo vệ dữ liệu hiệu quả vì vậy không chỉ bảo vệ nơi lưu trữ, mà còn phải quan tâm đến cách dữ liệu được sử dụng, chia sẻ và di chuyển.
7. Giám sát, phản ứng và vận hành
Ngay cả khi đã có nhiều lớp phòng thủ an toàn thông tin, doanh nghiệp vẫn cần chuẩn bị cho tình huống sự cố xảy ra.
Hệ thống giám sát giúp phát hiện dấu hiệu bất thường. Quy trình phản ứng giúp xác định ai xử lý, xử lý ở đâu và việc gì cần ưu tiên trước.
Với doanh nghiệp lớn, hoạt động này có thể do SOC hoặc đội an ninh chuyên trách đảm nhiệm. Với SME, doanh nghiệp có thể kết hợp đội IT nội bộ với dịch vụ hoặc chuyên gia bên ngoài.
Điều quan trọng không phải là có thật nhiều cảnh báo, mà là phát hiện đủ sớm và biết phải làm gì tiếp theo.
Tài sản trọng yếu là trung tâm của mọi lớp bảo vệ
Ở trung tâm của mô hình là những tài sản mà doanh nghiệp không thể dễ dàng thay thế nếu bị mất hoặc gián đoạn, như dữ liệu khách hàng, hệ thống tài chính, ERP, cơ sở dữ liệu, mã nguồn hoặc tài sản trí tuệ.
Vì vậy, mục tiêu của 7 lớp an toàn thông tin không phải là mua thật nhiều công cụ bảo mật. Doanh nghiệp nên xác định tài sản quan trọng trước, sau đó xây các lớp bảo vệ phù hợp với mức độ rủi ro và nguồn lực thực tế.
Với CEO, câu hỏi nên đặt ra không phải là “Doanh nghiệp đang có bao nhiêu công cụ bảo mật?”, mà là:
“Nếu một lớp bảo vệ thất bại, chúng ta còn lớp nào để bảo vệ dữ liệu và duy trì hoạt động?”
Xem thêm:
CEO và IT Manager nên bắt đầu từ đâu?
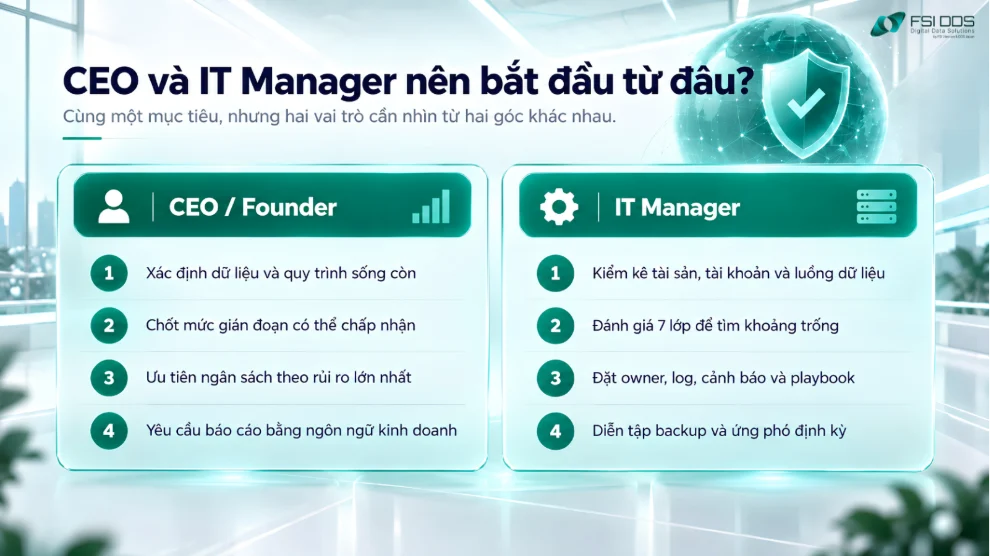
Không cần mua ngay nhiều công cụ để bổ sung. Cách nhanh hơn là bắt đầu bằng năm bước:
- Liệt kê 5-10 dữ liệu và quy trình quan trọng nhất đối với doanh nghiệp.
- Chọn 3 kịch bản rủi ro có thể gây ảnh hưởng lớn nhất, ví dụ tài khoản bị chiếm, dữ liệu bị rò rỉ hoặc hệ thống ngừng hoạt động.
- Đánh giá 7 lớp bảo vệ để xác định khoảng trống thực sự thay vì mua theo danh mục.
- Giao rõ owner cho từng lớp, từ quản trị tài khoản đến backup và xử lý cảnh báo.
- Đo lại định kỳ bằng số liệu: số tài khoản không MFA, thời gian vá lỗi, tỷ lệ backup phục hồi thành công, thời gian xử lý cảnh báo.
Với CEO, đầu ra nên là một trang tóm tắt rủi ro, tác động và ưu tiên ngân sách. Với IT Manager, đầu ra cần chi tiết hơn: tài sản, kiểm soát đang có, khoảng trống, người phụ trách và thời hạn khắc phục.
Từ 7 lớp bảo vệ đến thực tế triển khai: F-DDH BOX nằm ở đâu?
F-DDH BOX lấp khoảng trống ở kết nối đầu ra
Trong hệ thống phòng thủ nhiều lớp, F-DDH BOX tập trung vào lớp bảo mật mạng, cụ thể là các kết nối từ hệ thống nội bộ ra Internet. Đây là khu vực dễ bị bỏ sót khi doanh nghiệp thường ưu tiên kiểm soát những gì đi từ bên ngoài vào.
F-DDH BOX theo dõi kết nối đầu ra và đối chiếu đích đến với nguồn nhận diện IP hoặc máy chủ C2 độc hại. Khi phát hiện kết nối nằm trong phạm vi nhận diện, hệ thống có thể hỗ trợ cảnh báo hoặc ngăn kết nối theo chính sách được thiết lập.
Nhờ đó, đội IT có thêm góc nhìn về thiết bị nào đang kết nối ra ngoài, kết nối tới đâu và đâu là dấu hiệu cần ưu tiên kiểm tra. F-DDH BOX không thay thế firewall, EDR, antivirus hay DLP, mà bổ sung khả năng giám sát tại một điểm dễ trở thành “điểm mù” của hệ thống.
Tối ưu cho SME: thêm lớp bảo vệ, không tăng gánh nặng vận hành
Với SME, bài toán an toàn thông tin thường không phải xây lại toàn bộ hệ thống bảo mật, mà là tận dụng những gì đang có và bổ sung đúng phần còn thiếu. F-DDH BOX có thể triển khai bên cạnh firewall, EDR, antivirus, backup hoặc các giải pháp hiện hữu mà không yêu cầu doanh nghiệp thay đổi toàn bộ kiến trúc.
Bên cạnh đó, F-DDH BOX còn có gói hỗ trợ xử lý sự cố theo chính sách của FSI DDS. Khi xuất hiện dấu hiệu bất thường, doanh nghiệp có thêm nguồn lực chuyên môn hỗ trợ phân tích, khoanh vùng và đưa ra hướng xử lý phù hợp.
Với đội IT mỏng và ngân sách cần được tối ưu, đây là cách tiếp cận thực tế cho SME: bổ sung đúng điểm mù ở kết nối đầu ra, tận dụng hạ tầng sẵn có và có thêm chuyên gia đồng hành khi sự cố xảy ra.
Nếu doanh nghiệp đã có firewall, endpoint và backup nhưng chưa quan sát tốt kết nối đầu ra, FSI DDS có thể demo F-DDH BOX để đánh giá khoảng trống trên hệ thống thực tế.
Kết luận
An toàn thông tin có thể được tóm gọn bằng ba nguyên tắc: bảo mật, toàn vẹn và sẵn sàng. Nhưng để đạt ba nguyên tắc đó, doanh nghiệp cần nhiều lớp phối hợp từ quản trị, con người, danh tính, thiết bị, mạng, dữ liệu đến giám sát và ứng phó.
CEO không cần biết mọi chi tiết kỹ thuật, nhưng cần biết doanh nghiệp đang bảo vệ tài sản nào, rủi ro lớn nhất là gì và ai chịu trách nhiệm. IT Manager không cần mua mọi công cụ, nhưng cần nhìn được khoảng trống và xây khả năng phát hiện – xử lý – phục hồi.
An toàn thông tin không phải dự án làm một lần. Đây là quá trình liên tục: hiểu rủi ro, bổ sung lớp còn thiếu, đo hiệu quả và điều chỉnh khi hệ thống thay đổi.
Câu hỏi thường gặp
An toàn thông tin có phải chỉ là bảo mật dữ liệu không?
Không. Bảo mật dữ liệu là một phần quan trọng, còn an toàn thông tin rộng hơn, bao gồm con người, quy trình, hệ thống, thiết bị và khả năng duy trì hoạt động.
Ba nguyên tắc của an toàn thông tin là gì?
Ba nguyên tắc là tính bảo mật, tính toàn vẹn và tính sẵn sàng – thường gọi là bộ ba CIA.
Doanh nghiệp nhỏ có cần đủ 7 lớp không?
Nên có năng lực ở cả 7 lớp, nhưng mức đầu tư không cần giống doanh nghiệp lớn. SME có thể ưu tiên theo dữ liệu quan trọng và rủi ro có tác động cao.
Firewall có đủ để đảm bảo an toàn thông tin không?
Không. Firewall chủ yếu kiểm soát lưu lượng mạng. Doanh nghiệp vẫn cần quản lý danh tính, thiết bị, dữ liệu, backup, giám sát và ứng phó.
F-DDH BOX nằm ở lớp nào?
F-DDH BOX chủ yếu bổ sung lớp mạng và kết nối đầu ra, đồng thời hỗ trợ giám sát bằng cảnh báo và báo cáo theo phạm vi sản phẩm.