Trong 6 tháng đầu năm 2026, nhu cầu bảo vệ dữ liệu và hệ thống tại Việt Nam tiếp tục tăng. Doanh nghiệp không chỉ tìm phần mềm diệt virus hoặc tường lửa. Họ cần công cụ giúp phát hiện sớm bất thường, theo dõi tập trung và hạn chế dữ liệu bị đưa ra ngoài.
Bài viết này điểm danh 6 sản phẩm an toàn thông tin mạng có tín hiệu đáng chú ý trong nửa đầu năm 2026. Danh sách gồm giải pháp của doanh nghiệp Việt Nam và sản phẩm quốc tế được giới thiệu tại thị trường Việt Nam.
Lưu ý:
Không có một sản phẩm an toàn thông tin mạng nào giải quyết mọi rủi ro. Mỗi giải pháp bảo vệ một lớp khác nhau. Doanh nghiệp nên bắt đầu từ vấn đề cần xử lý, sau đó mới chọn sản phẩm phù hợp.
Tóm tắt nhanh:
- Danh sách 6 sản phẩm an toàn thông tin mạng nổi bật đầu năm 2026: F-DDH BOX, Viettel SOC Platform, FPT.EagleEye, CMC CCSP, CyRadar EDR và F5 AI Guardrails.
- SOC giúp gom và xử lý cảnh báo; EDR tập trung vào máy tính, máy chủ; F-DDH BOX theo dõi kết nối đi ra; AI Guardrails bảo vệ ứng dụng AI.
- Mỗi sản phẩm nên được đánh giá bằng nhu cầu thực tế, khả năng tích hợp và thử nghiệm trước khi mua.
Vì sao sản phẩm an toàn thông tin mạng được quan tâm trong nửa đầu 2026?
Nửa đầu năm 2026 có ba lực đẩy rõ rệt: yêu cầu tuân thủ cao hơn, hệ thống doanh nghiệp ngày càng phức tạp và các hình thức tấn công thay đổi nhanh. Thông tư 31/2025/TT-BKHCN, có hiệu lực từ đầu năm 2026, cũng đưa an toàn, an ninh mạng vào nhóm sản phẩm và dịch vụ công nghệ số trọng điểm.
Vietnam Security Summit 2026 cho thấy thị trường đang quan tâm đến nhiều nhóm giải pháp mới. Bên cạnh SOC và EDR quen thuộc, các chủ đề về bảo vệ dữ liệu và bảo mật ứng dụng AI cũng xuất hiện rõ hơn.
Với doanh nghiệp, điều quan trọng không phải mua càng nhiều công cụ càng tốt. Một sản phẩm chỉ hữu ích khi giải quyết đúng điểm yếu đang tồn tại và đội ngũ có thể vận hành nó hằng ngày.
Xem thêm bài viết: Sản phẩm an toàn thông tin mạng: Cách chọn đúng cho doanh nghiệp
Tiêu chí chọn 6 sản phẩm an toàn thông tin mạng trong bài
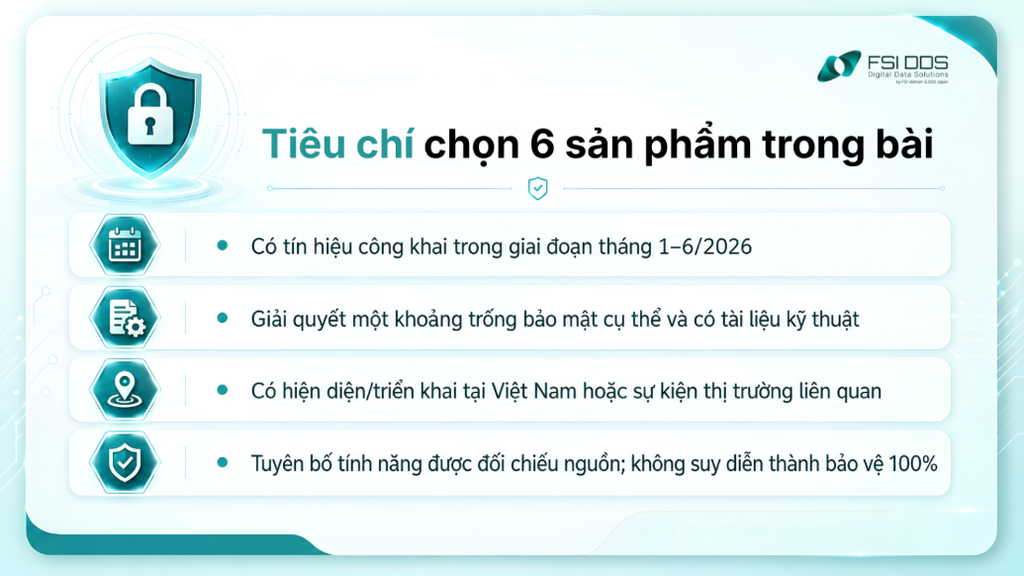
Để tránh biến bài viết thành danh sách quảng cáo, 6 sản phẩm an toàn thoongt in mạng được chọn theo các tiêu chí công khai và khả năng đại diện cho những nhu cầu bảo mật khác nhau. Cụ thể:
- Có thông tin công khai trong nửa đầu 2026 tại Việt Nam hoặc sự kiện công nghệ lớn có doanh nghiệp Việt tham gia.
- Giải quyết một bài toán dễ nhận biết như giám sát tập trung, bảo vệ máy tính, kiểm soát kết nối đi ra hoặc bảo vệ ứng dụng AI.
- Có tài liệu chính thức, nguồn báo chí hoặc case study triển khai để các doanh nghiệp đối chiếu.
- Danh sách ưu tiên tính đa dạng về lớp bảo vệ, không chấm điểm và không khẳng định sản phẩm nào “tốt nhất”.
Giải thích nhanh các thuật ngữ dễ gặp
| Thuật ngữ | Giải thích dễ hiểu |
| SOC | Trung tâm hoặc hệ thống giám sát bảo mật. Có thể hiểu là nơi gom cảnh báo từ nhiều hệ thống để theo dõi và xử lý. |
| EDR | Công cụ theo dõi máy tính và máy chủ để phát hiện hành vi bất thường, truy tìm nguyên nhân và hỗ trợ xử lý. |
| Endpoint | Thiết bị đầu cuối như máy tính để bàn, laptop hoặc máy chủ. |
| C2 | Máy chủ điều khiển mà kẻ tấn công dùng để liên lạc với mã độc sau khi thiết bị đã bị xâm nhập. |
| AI Guardrails | Lớp kiểm soát câu lệnh người dùng gửi vào AI và câu trả lời AI trả ra, nhằm giảm rủi ro lộ dữ liệu hoặc nội dung không phù hợp. |
| Firewall | Tường lửa, công cụ kiểm soát luồng truy cập giữa các mạng theo các quy tắc đã thiết lập. |
6 sản phẩm an toàn thông tin mạng đáng chú ý tại Việt Nam
Danh sách dưới đây không mang tính xếp hạng từ 1 đến 6. Các sản phẩm an toàn thông tin mạng được giới thiệu theo nhóm nhu cầu và bài toán an toàn thông tin phổ biến, giúp doanh nghiệp dễ nhận biết và lựa chọn giải pháp phù hợp với hệ thống của mình.
1. F-DDH BOX – Giải pháp ngăn rò rỉ dữ liệu đầu ra
F-DDH BOX là gì?
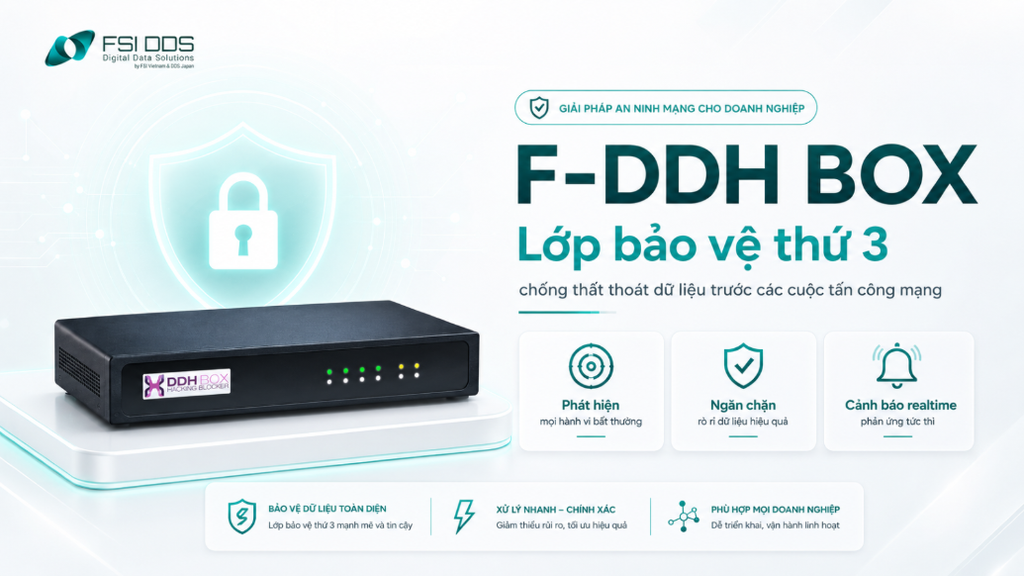
F-DDH BOX là giải pháp ngăn rò rỉ dữ liệu đầu ra do FSI DDS phát triển, liên doanh giữa FSI – Top 10 công ty công nghệ uy tín tại Việt Nam và DDS Japan – đơn vị dẫn đầu Nhật Bản về khôi phục, bảo vệ dữ liệu 14 năm liên tiếp.
F-DDH BOX tập trung vào một điểm thường ít được chú ý: dữ liệu và kết nối đi ra khỏi mạng doanh nghiệp. Nhiều hệ thống đã có tường lửa và phần mềm bảo vệ máy tính, nhưng các giải pháp này chỉ được thiết kế để ngăn hacker xâm nhập, còn “cổng ra” thì đang bị bỏ trống.
Cơ chế hoạt động của F-DDH BOX
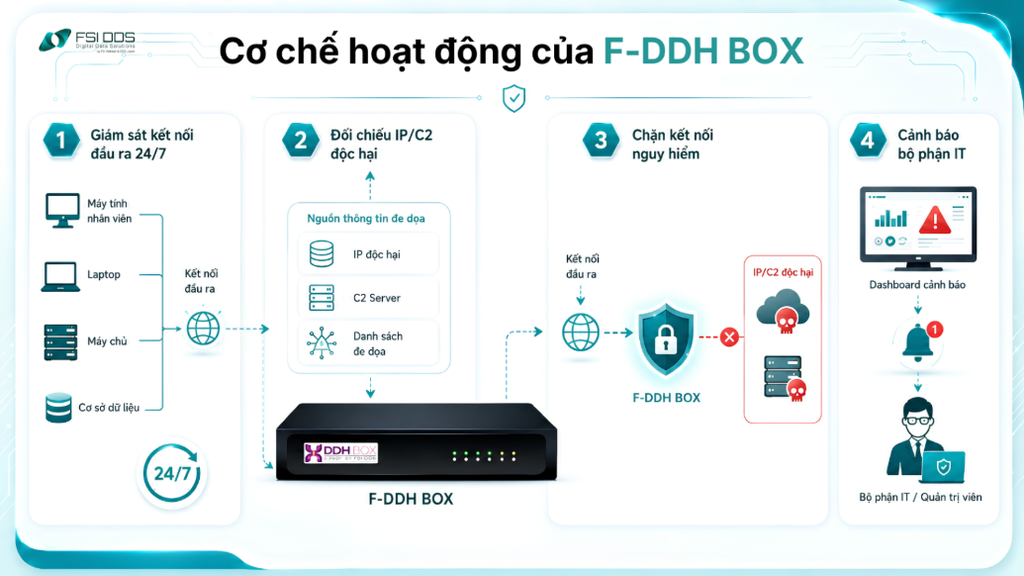
F-DDH BOX hoạt động như một “chốt kiểm soát ở cổng ra”, theo dõi các kết nối từ mạng nội bộ của doanh nghiệp ra Internet. Khi phát hiện thiết bị có dấu hiệu kết nối tới hạ tầng độc hại, hệ thống sẽ xử lý theo 4 bước:
- Giám sát kết nối đầu ra: F-DDH BOX theo dõi các kết nối từ máy tính và thiết bị trong mạng doanh nghiệp ra Internet.
- Đối chiếu IP/C2 độc hại: Đích kết nối được kiểm tra với danh sách IP và máy chủ C2 độc hại. C2 có thể hiểu là máy chủ mà mã độc sử dụng để nhận lệnh hoặc trao đổi dữ liệu với kẻ tấn công.
- Chặn kết nối nguy hiểm: Khi phát hiện kết nối tới IP/C2 nằm trong danh sách nhận diện độc hại, F-DDH BOX có thể ngăn kết nối tiếp tục.
- Cảnh báo cho bộ phận IT: Hệ thống gửi cảnh báo để quản trị viên xác định thiết bị nguồn và kiểm tra, cô lập hoặc xử lý sự cố khi cần.
Hiểu đơn giản: nếu Firewall giống như lớp bảo vệ ở cửa vào, F-DDH BOX bổ sung khả năng quan sát ở cửa ra, giúp doanh nghiệp phát hiện sớm những thiết bị bên trong đang cố kết nối tới hạ tầng độc hại.
F-DDH BOX không nên được hiểu là công cụ thay thế mọi lớp bảo mật. Giải pháp không thay thế tường lửa, antivirus hoặc EDR. Sản phẩm cũng không đồng nghĩa với hệ thống chống thất thoát dữ liệu (DLP) đầy đủ, vốn kiểm soát nhiều cách dữ liệu được sao chép hoặc chia sẻ. Vai trò chính của F-DDH BOX là bổ sung lớp giám sát và ngăn kết nối đi ra tới hạ tầng độc hại theo phạm vi sản phẩm.
F-DDH BOX phù hợp để doanh nghiệp cân nhắc khi:
- Có quy mô vừa và nhỏ, chưa từng lắp đặt bất kì sản phẩm an toàn thông tin mạng nào trên hệ thống nội bộ
- Đã có firewall hoặc phần mềm bảo vệ máy tính nhưng chưa có biện pháp theo dõi kết nối ra Internet.
- Lo ngại thiết bị nhiễm mã độc đang âm thầm kết nối tới máy chủ C2.
- Có ít nhân sự IT và không thể kiểm tra log mạng thường xuyên.
- Muốn bổ sung một lớp giám sát an toàn thông tin mạng mà không phải cài phần mềm trên từng thiết bị.
Xem thêm bài viết: Giải pháp an ninh mạng F-DDH BOX 3 trong 1 cho SMEs
FSI DDS có thể tư vấn phạm vi triển khai và demo để doanh nghiệp đánh giá khả năng bổ sung F-DDH BOX vào hệ thống bảo mật đang có.
2. Viettel SOC Platform
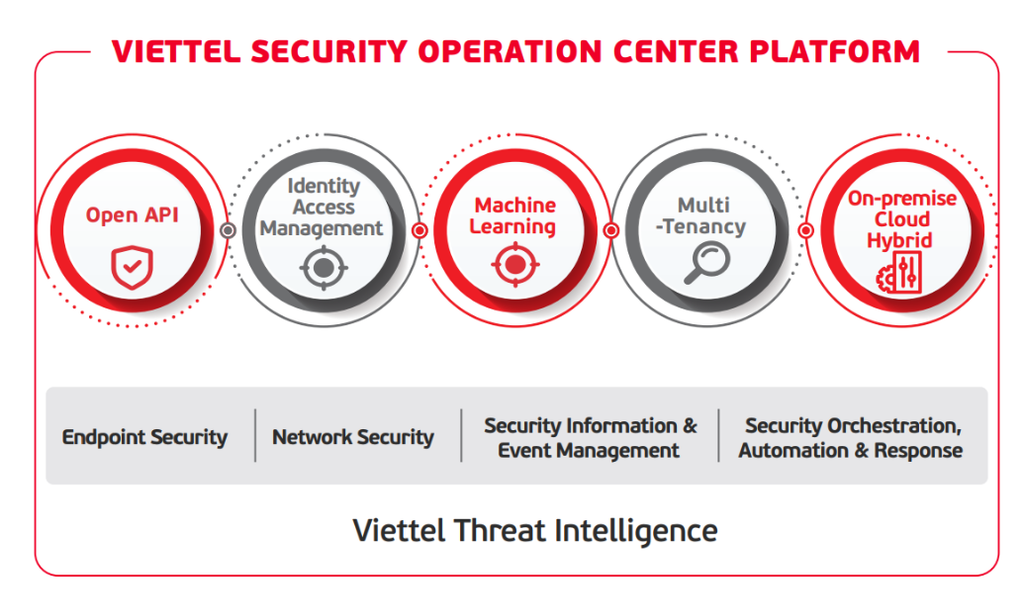
Viettel SOC Platform là sản phẩm an toàn thông tin mạng giúp đội bảo mật theo dõi nhiều nguồn cảnh báo trên cùng một hệ thống. Có thể hình dung SOC như “phòng điều khiển” của an ninh mạng, nơi nhân sự quan sát sự kiện và quyết định cảnh báo nào cần xử lý trước.
Tại Mobile World Congress 2026, Viettel Cyber Security giới thiệu VCS-SOCP với trợ lý AI (AI Agent) để hỗ trợ phát hiện và xử lý sự kiện. Với doanh nghiệp lớn, lợi ích của mô hình này là giảm việc phải mở nhiều công cụ riêng lẻ để kiểm tra cùng một sự cố.
Sản phẩm an toàn thông tin mạng này phù hợp hơn với tổ chức có nhiều hệ thống, nhiều nguồn nhật ký và nhu cầu giám sát liên tục. Khi đánh giá, doanh nghiệp nên yêu cầu demo bằng dữ liệu thật và hỏi rõ những hệ thống nào có thể kết nối vào nền tảng.
3. FPT.EagleEye
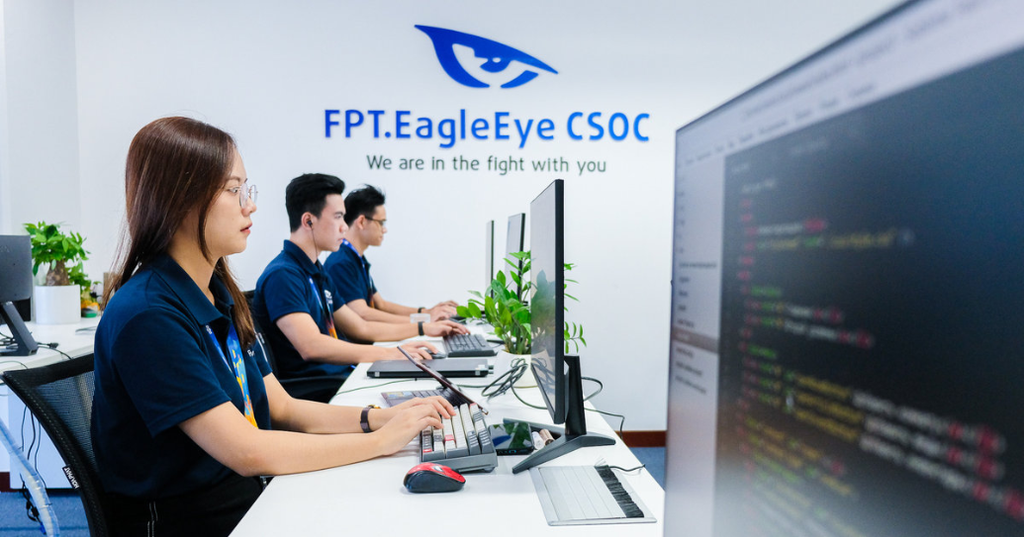
FPT.EagleEye là hệ sinh thái sản phẩm an toàn thông tin mạng và dịch vụ bảo mật. Doanh nghiệp có thể tiếp cận từ giám sát an ninh, đánh giá hệ thống đến hỗ trợ phát hiện và phản ứng khi có dấu hiệu tấn công.
mSOC có thể hiểu là dịch vụ giám sát bảo mật được cung cấp theo mô hình thuê ngoài. MDR là dịch vụ trong đó đội chuyên gia hỗ trợ theo dõi, phân tích và phản ứng với nguy cơ. Các thuật ngữ này thường đi cùng nhau nhưng phạm vi thực tế phụ thuộc hợp đồng.
FPT.EagleEye phù hợp với doanh nghiệp muốn có một nhà cung cấp hỗ trợ nhiều khâu. Trước khi chọn, cần hỏi rõ phần nào là phần mềm, phần nào là dịch vụ, thời gian phản hồi và trách nhiệm của hai bên khi có sự cố.
4. CMC Comprehensive Security Platform
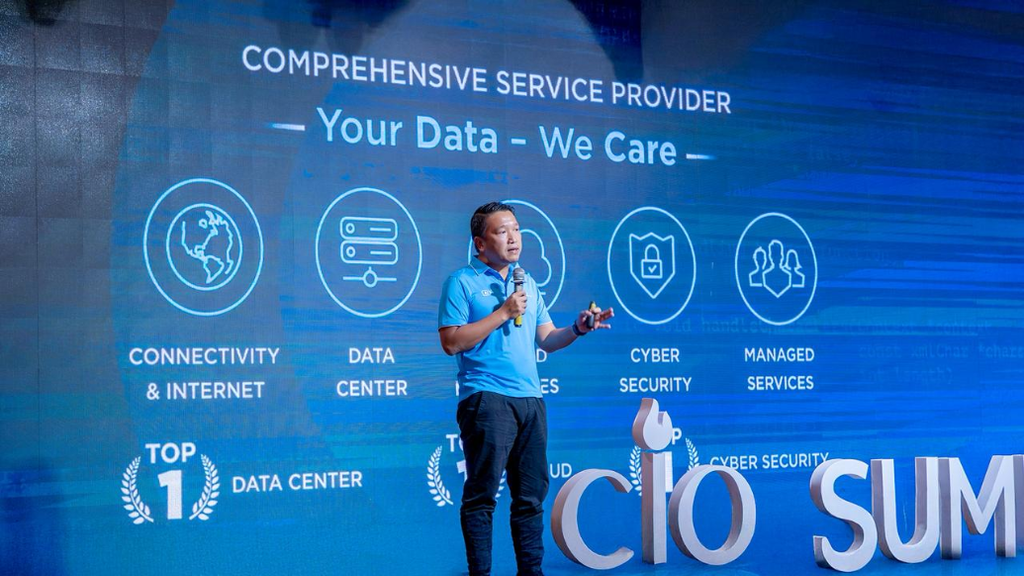
CMC Comprehensive Security Platform, gọi tắt là CCSP, là sản phẩm an toàn thông tin mạng đi theo hướng gom nhiều chức năng vào một nền tảng. CMC công bố ba nhóm chính gồm bảo vệ môi trường điện toán đám mây (cloud), vận hành an ninh và quản lý rủi ro.
Điểm dễ hiểu nhất của mô hình này là doanh nghiệp có thể giảm tình trạng mỗi bộ phận dùng một công cụ riêng, trong khi cảnh báo và dữ liệu bị tách rời. Khi thông tin được gom lại, đội ngũ có thêm bối cảnh để xem một cảnh báo có liên quan đến sự cố lớn hơn hay không.
Tuy nhiên, nền tảng hợp nhất không có nghĩa triển khai luôn đơn giản. Doanh nghiệp nên liệt kê công cụ đang dùng, xác định phần nào giữ lại và phần nào muốn thay thế trước khi thử nghiệm.
5. Sophos Endpoint
Sophos Endpoint là sản phẩm an toàn thông tin mạng tập trung vào thiết bị đầu cuối. Giải pháp giúp ngăn mã độc, mã độc tống tiền và theo dõi hành vi bất thường trên máy tính, laptop, máy chủ. Khả năng EDR hỗ trợ đội IT điều tra và cô lập thiết bị khi cần.
Tại Vietnam Security Summit 2026, Sophos giới thiệu nhóm giải pháp bảo vệ người dùng và thiết bị. Sản phẩm phù hợp với doanh nghiệp có nhiều laptop, máy chủ hoặc nhân sự làm việc phân tán. Khi đánh giá, nên kiểm tra ảnh hưởng đến hiệu năng, khả năng quản lý tập trung và mức độ tích hợp với hệ thống bảo mật đang có.
6. F5 AI Guardrails
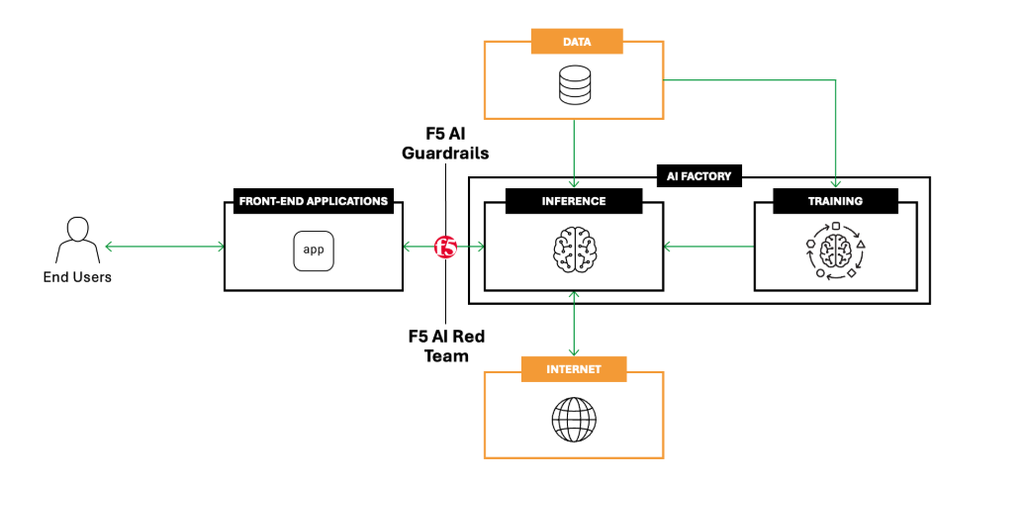
F5 AI Guardrails là sản phẩm an toàn thông tin mạng thuộc một nhóm mới: bảo vệ các ứng dụng AI tạo sinh như chatbot nội bộ hoặc trợ lý AI. Công cụ tập trung kiểm tra câu lệnh người dùng gửi vào AI và câu trả lời AI tạo ra.
Điều này quan trọng khi nhân viên có thể vô tình đưa dữ liệu nhạy cảm vào câu hỏi, hoặc khi ứng dụng AI bị dẫn dắt để trả lời ngoài chính sách. F5 giới thiệu AI Guardrails tại Vietnam Security Summit 2026 trong nhóm giải pháp bảo vệ ứng dụng AI.
Giải pháp phù hợp với tổ chức đã đưa chatbot hoặc ứng dụng AI vào quy trình làm việc. Khi thử nghiệm, doanh nghiệp nên dùng các tình huống thật, kiểm tra khả năng chặn nhầm và đo mức ảnh hưởng đến tốc độ phản hồi của ứng dụng.
So sánh nhanh 6 sản phẩm an toàn thông tin mạng
Bảng dưới đây giúp so sánh sản phẩm an toàn thông tin mạng theo bài toán chính. “Phù hợp” chỉ là gợi ý tham khảo, không thay thế bước đánh giá và thử nghiệm thực tế.
| Sản phẩm | Chức năng chính | Phù hợp tham khảo |
| F-DDH BOX | Theo dõi và chặn kết nối tới IP/C2 độc hại, ngăn rò rỉ dữ liệu đầu ra | Doanh nghiệp muốn bổ sung lớp bảo vệ đầu ra |
| Viettel SOC Platform | Gom nhiều cảnh báo về một nơi để theo dõi và xử lý | Tổ chức có nhiều hệ thống, nhiều nguồn cảnh báo |
| FPT.EagleEye | Kết hợp nhiều sản phẩm và dịch vụ hỗ trợ phát hiện, phản ứng | Doanh nghiệp muốn thuê ngoài một phần vận hành bảo mật |
| CMC CCSP | Gom nhiều lớp bảo mật và quản lý rủi ro trên một nền tảng | Tổ chức muốn giảm công cụ rời rạc |
| CyRadar EDR | Theo dõi hành vi trên thiết bị, hỗ trợ truy tìm và cô lập | Doanh nghiệp có nhiều endpoint cần quản lý tập trung |
| F5 AI Guardrails | Kiểm soát đầu vào và đầu ra của ứng dụng AI | Tổ chức đang dùng chatbot hoặc AI tạo sinh |
Chọn sản phẩm an toàn thông tin mạng theo nhu cầu
Khi chọn sản phẩm an toàn thông tin mạng, doanh nghiệp không nên bắt đầu bằng câu hỏi “sản phẩm nào hot nhất?”. Hãy hỏi “mình đang sợ điều gì xảy ra nhất?”. Khi vấn đề được mô tả rõ, danh sách cần xem sẽ ngắn đi rất nhiều.
- Nếu đội IT đang ngập trong cảnh báo từ nhiều hệ thống, nhóm SOC hoặc nền tảng hợp nhất đáng xem hơn.
- Nếu rủi ro nằm trên máy tính người dùng, EDR gần với vấn đề hơn.
- Nếu doanh nghiệp muốn giám sát các kết nối đi ra, F-DDH BOX là một lựa chọn cần đánh giá.
- Với ứng dụng AI, cần một lớp kiểm soát riêng vì tường lửa hoặc antivirus không hiểu nội dung câu hỏi và câu trả lời của chatbot.
Mỗi lớp có nhiệm vụ khác nhau, vì vậy doanh nghiệp nên tránh mua nhiều công cụ có chức năng trùng lặp.
| Nhu cầu dễ nhận biết | Nhóm giải pháp nên xem | Ví dụ trong bài |
| Cảnh báo quá nhiều, khó theo dõi | SOC Platform hoặc nền tảng giám sát tập trung | Viettel SOC Platform, FPT.EagleEye, CMC CCSP |
| Muốn thuê ngoài một phần giám sát | Dịch vụ giám sát và phản ứng | FPT.EagleEye |
| Máy tính có dấu hiệu bất thường | EDR | CyRadar EDR |
| Lo thiết bị nội bộ kết nối tới hạ tầng độc hại, rò rỉ dữ liệu | Kiểm soát kết nối đầu ra | F-DDH BOX |
| Đang triển khai chatbot hoặc ứng dụng AI | Bảo vệ ứng dụng AI | F5 AI Guardrails |
Đọc thêm:
Kết luận
Trong nửa đầu năm 2026, sản phẩm an toàn thông tin mạng tại Việt Nam tiếp tục mở rộng theo nhiều hướng. Sáu cái tên trong bài đại diện cho các nhu cầu khác nhau: giám sát tập trung, bảo vệ thiết bị, hợp nhất công cụ, kiểm soát kết nối đi ra và bảo vệ ứng dụng AI.
Doanh nghiệp không nên chọn chỉ vì một sản phẩm được nhắc đến nhiều. Cách an toàn hơn là xác định khoảng trống, yêu cầu demo và kiểm tra khả năng hoạt động cùng hệ thống hiện có.
Nếu doanh nghiệp đã có firewall, antivirus hoặc EDR nhưng vẫn muốn bổ sung lớp theo dõi kết nối đi ra, F-DDH BOX là giải pháp có thể đưa vào danh sách thử nghiệm. Việc demo trên môi trường thực tế giúp đánh giá rõ hơn trước khi quyết định đầu tư.
Trao đổi với FSI DDS để xác định F-DDH BOX có phù hợp với kiến trúc hiện tại và nhu cầu kiểm soát kết nối đầu ra của doanh nghiệp hay không.
Câu hỏi thường gặp
6 sản phẩm an toàn thông tin mạng trong bài có phải bảng xếp hạng không?
Không. Danh sách chỉ tổng hợp các sản phẩm có tín hiệu công khai đáng chú ý trong nửa đầu 2026 và đại diện cho các nhu cầu bảo mật khác nhau.
F-DDH BOX phù hợp với doanh nghiệp nào?
F-DDH BOX phù hợp để cân nhắc khi doanh nghiệp muốn bổ sung lớp giám sát kết nối đi ra, đặc biệt khi hệ thống đã có các lớp bảo vệ cơ bản như firewall hoặc bảo vệ máy tính.
F-DDH BOX có thay thế firewall, antivirus hoặc EDR không?
Không. F-DDH BOX tập trung vào kết nối đi ra và các đích IP/C2 độc hại theo phạm vi sản phẩm. Firewall, antivirus và EDR xử lý những lớp khác.
SOC và EDR khác nhau thế nào?
EDR tập trung vào máy tính và máy chủ. SOC là nơi hoặc nền tảng giám sát rộng hơn, có thể nhận dữ liệu từ nhiều hệ thống, trong đó EDR là một nguồn cảnh báo.
Sản phẩm an toàn thông tin mạng là gì?
Đó là phần mềm, thiết bị hoặc nền tảng giúp bảo vệ máy tính, mạng, ứng dụng, dữ liệu hoặc tài khoản. Mỗi sản phẩm thường tập trung vào một hoặc một vài lớp bảo vệ cụ thể.