Luật An ninh mạng 2025 đã có hiệu lực từ ngày 01/07/2026 và thay đổi đáng kể cách doanh nghiệp bảo vệ hệ thống, thông tin và dữ liệu. Điểm đáng chú ý là luật mới hợp nhất nhiều quy định trước đây, bổ sung khái niệm an ninh dữ liệu, phân loại hệ thống thông tin theo 5 cấp độ và tăng yêu cầu giám sát, ứng phó sự cố ở các hệ thống có mức độ rủi ro cao hơn.
Bài viết dưới đây tóm tắt những điểm doanh nghiệp cần biết, các mốc pháp lý mới nhất đến tháng 08/2026 và một checklist triển khai theo hướng dễ áp dụng cho CEO, CIO, IT Manager và bộ phận pháp chế. Nội dung mang tính tham khảo, không thay thế ý kiến tư vấn pháp lý cho từng trường hợp cụ thể.
Tóm tắt nhanh
- Luật An ninh mạng số 116/2025/QH15 được thông qua ngày 10/12/2025 và có hiệu lực từ 01/07/2026.
- Từ thời điểm này, Luật An ninh mạng 2018 và Luật An toàn thông tin mạng 2015 hết hiệu lực.
- Hệ thống thông tin được phân loại thành 5 cấp độ an ninh mạng, làm căn cứ xác định biện pháp bảo vệ tương ứng.
- Luật bổ sung khái niệm an ninh dữ liệu và tăng yêu cầu kiểm soát hoạt động xử lý, sử dụng, chuyển dữ liệu.
- F-DDH BOX có thể hỗ trợ một phần yêu cầu kỹ thuật ở lớp giám sát kết nối đầu ra, nhưng không đồng nghĩa doanh nghiệp đã tuân thủ toàn bộ luật.
Luật An ninh mạng 2025 là gì, có hiệu lực khi nào?
Lưu ý pháp lý
Bài viết cập nhật theo Luật số 116/2025/QH15 và các nghị định ban hành đến ngày 26/08/2026.
Luật An ninh mạng hiện hành là Luật số 116/2025/QH15, được Quốc hội thông qua ngày 10/12/2025. Luật có hiệu lực từ ngày 01/07/2026, gồm 8 chương và 45 điều, quy định về an ninh mạng, bảo vệ an ninh mạng cùng quyền, nghĩa vụ và trách nhiệm của các chủ thể liên quan.
Điểm quan trọng với doanh nghiệp là không nên tiếp tục dùng Luật An ninh mạng 2018 như căn cứ pháp lý chính cho nội dung cập nhật năm 2026. Điều 44 của Luật số 116/2025/QH15 quy định Luật An ninh mạng 2018 và Luật An toàn thông tin mạng 2015 hết hiệu lực khi luật mới có hiệu lực.
Trên góc nhìn vận hành, Luật An ninh mạng cho doanh nghiệp thời gian chuyển tiếp nhưng không nên xem đây là lý do để trì hoãn rà soát.
Các văn bản mới nhất doanh nghiệp nên theo dõi
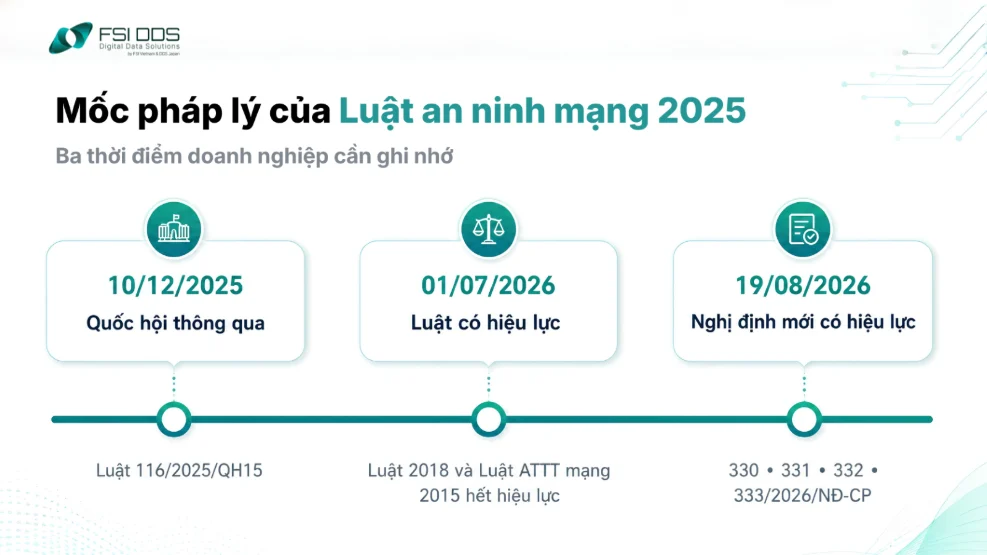
Tính đến ngày 26/08/2026, khung hướng dẫn đã được bổ sung bởi một nhóm nghị định ban hành ngày 19/08/2026. Đây là thông tin mới mà doanh nghiệp nên cập nhật khi xây dựng kế hoạch tuân thủ.
| Văn bản | Nội dung chính | Hiệu lực |
| Luật 116/2025/QH15 | Luật An ninh mạng hiện hành | 01/07/2026 |
| Nghị định 330/2026/NĐ-CP | Xử phạt vi phạm hành chính về an ninh mạng và bảo vệ dữ liệu cá nhân | 19/08/2026 |
| Nghị định 331/2026/NĐ-CP | Bảo vệ an ninh mạng đối với hệ thống thông tin | 19/08/2026 |
| Nghị định 332/2026/NĐ-CP | Kinh doanh sản phẩm, dịch vụ an ninh mạng | 19/08/2026 |
| Nghị định 333/2026/NĐ-CP | Quy định chi tiết và biện pháp thi hành Luật An ninh mạng | 19/08/2026 |
9 điểm mới của Luật An ninh mạng doanh nghiệp cần biết
Luật An ninh mạng mới mở rộng phạm vi bảo vệ từ hệ thống sang cả dữ liệu, đồng thời đưa ra yêu cầu rõ hơn về phân cấp hệ thống, giám sát và xử lý rủi ro.
1. Thống nhất quy định về an ninh mạng
Luật mới kế thừa và hợp nhất nhiều nội dung từ Luật An ninh mạng 2018 và Luật An toàn thông tin mạng 2015. Doanh nghiệp nên cập nhật lại chính sách, quy trình và tài liệu đang viện dẫn các luật cũ.
2. Bổ sung quy định về an ninh dữ liệu
Dữ liệu được xem là một phần quan trọng cần bảo vệ. Doanh nghiệp cần kiểm soát việc truy cập, sử dụng, chỉnh sửa, chia sẻ và xử lý dữ liệu trên môi trường mạng.
3. Bổ sung hành vi bị cấm liên quan đến AI và dữ liệu cá nhân
Luật bổ sung các hành vi như sử dụng AI để giả mạo hình ảnh, video hoặc giọng nói trái pháp luật. Việc thu thập, sử dụng hoặc mua bán trái phép dữ liệu cá nhân cũng bị nghiêm cấm.
4. Hệ thống thông tin được phân loại thành 5 cấp độ an ninh mạng
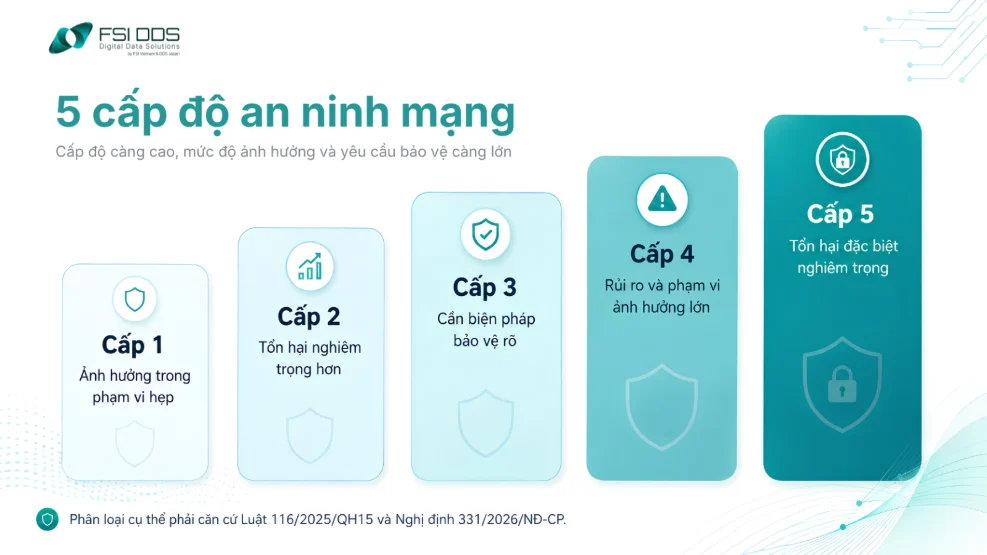
Theo Luật An ninh mạng 2025, hệ thống thông tin được phân thành 5 cấp độ dựa trên mức độ tổn hại có thể xảy ra khi hệ thống bị xâm phạm hoặc gặp sự cố. Cấp độ càng cao, yêu cầu bảo vệ càng nghiêm ngặt.
Cách tiếp cận này giúp doanh nghiệp ưu tiên nguồn lực theo rủi ro thay vì triển khai cùng một mức bảo vệ cho mọi hệ thống. Website giới thiệu, hệ thống kế toán, máy chủ dữ liệu khách hàng và hạ tầng sản xuất không nhất thiết có cùng mức ảnh hưởng.
5. Hệ thống cấp độ 3 và 4 phải có các biện pháp bảo vệ rõ hơn
Đối với hệ thống cấp độ 3 và 4 không thuộc danh mục hệ thống thông tin quan trọng về an ninh quốc gia, Luật An ninh mạng yêu cầu triển khai một số biện pháp bảo vệ cơ bản. Nội dung được cơ quan Chính phủ tóm lược gồm quy định nội bộ, tiêu chuẩn kỹ thuật, tường lửa, sao lưu dữ liệu, giám sát và ứng phó sự cố.
Điểm doanh nghiệp nên chú ý là “có công cụ bảo mật” chưa đủ. Các lớp bảo vệ cần đi cùng quy trình vận hành, người chịu trách nhiệm, nhật ký giám sát và phương án xử lý khi phát hiện bất thường.
6. Hệ thống quan trọng về an ninh quốc gia được bảo vệ chặt hơn
Nhóm hệ thống này phải đáp ứng yêu cầu an ninh mạng cao hơn và chịu sự kiểm tra, giám sát theo quy định. Không phải mọi doanh nghiệp đều thuộc nhóm này nên cần xác định đúng phạm vi áp dụng.
7. Nhà cung cấp dịch vụ trên mạng phải phản hồi nhanh hơn
Doanh nghiệp cung cấp dịch vụ trên Internet, viễn thông hoặc nền tảng số có thêm trách nhiệm phối hợp khi có yêu cầu từ cơ quan có thẩm quyền. Vì vậy, cần có đầu mối và quy trình tiếp nhận, xử lý yêu cầu rõ ràng.
8. Kiểm soát dữ liệu xuyên biên giới được chú trọng hơn
Doanh nghiệp sử dụng cloud, CRM, phần mềm nhân sự hoặc dịch vụ có máy chủ ở nước ngoài cần biết dữ liệu đang được chuyển đi đâu. Việc đánh giá rủi ro và kiểm soát luồng dữ liệu trở nên quan trọng hơn.
9. Quy định xử phạt và kinh doanh dịch vụ an ninh mạng rõ hơn
Khung xử phạt vi phạm về an ninh mạng đã được bổ sung. Đồng thời, hoạt động kinh doanh một số sản phẩm và dịch vụ an ninh mạng cũng có quy định cụ thể hơn về điều kiện và quản lý.
Tóm lại: Luật An ninh mạng mới yêu cầu doanh nghiệp không chỉ bảo vệ hệ thống, mà còn phải quản lý dữ liệu, phân loại mức độ rủi ro và chuẩn bị quy trình ứng phó khi xảy ra sự cố.
Doanh nghiệp nào cần quan tâm đến Luật An ninh mạng?
Không chỉ doanh nghiệp công nghệ mới cần quan tâm đến Luật An ninh mạng. Mức độ nghĩa vụ phụ thuộc vào hệ thống, dữ liệu và hoạt động thực tế.
Luật An ninh mạng áp dụng rộng, nhưng mức độ nghĩa vụ không giống nhau với mọi tổ chức. Doanh nghiệp nên bắt đầu bằng việc xác định vai trò của mình trong hệ sinh thái số.
Nhóm thứ nhất là doanh nghiệp đang vận hành hệ thống thông tin phục vụ nội bộ hoặc khách hàng. Nhóm này cần quan tâm đến cấp độ hệ thống, biện pháp bảo vệ, sao lưu, giám sát và ứng phó sự cố theo phạm vi áp dụng.
Nhóm thứ hai là doanh nghiệp cung cấp dịch vụ trên mạng viễn thông, Internet hoặc dịch vụ gia tăng trên không gian mạng. Nhóm này có thêm trách nhiệm liên quan đến nội dung, dữ liệu người dùng và phối hợp với cơ quan có thẩm quyền.
Nhóm thứ ba là doanh nghiệp kinh doanh sản phẩm hoặc dịch vụ an ninh mạng. Với nhóm này, Nghị định 332/2026/NĐ-CP quy định cụ thể hơn về sản phẩm, dịch vụ, giấy phép và điều kiện kinh doanh.
Nhóm thứ tư là doanh nghiệp xử lý dữ liệu lớn, dữ liệu quan trọng hoặc có hoạt động chuyển dữ liệu xuyên biên giới. Ngoài Luật An ninh mạng, doanh nghiệp còn phải đối chiếu Luật Bảo vệ dữ liệu cá nhân và các văn bản liên quan.
Doanh nghiệp cần làm gì để tuân thủ Luật An ninh mạng?
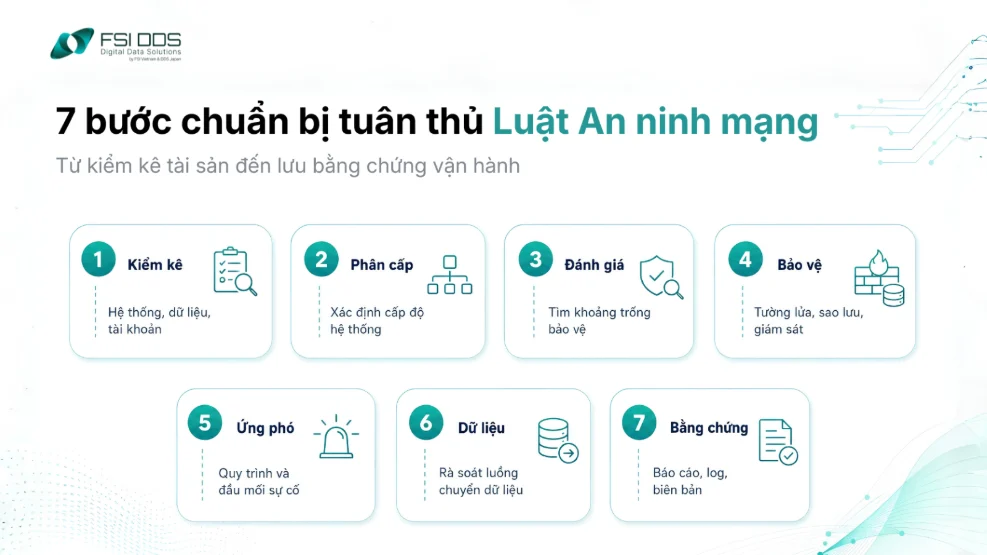
Để tuân thủ Luật An ninh mạng, doanh nghiệp nên bắt đầu từ việc rà soát hệ thống, dữ liệu và các biện pháp bảo vệ đang có. Một số việc quan trọng gồm:
- Kiểm kê hệ thống và dữ liệu: Xác định máy chủ, ứng dụng, tài khoản và dữ liệu quan trọng đang được quản lý.
- Xác định cấp độ hệ thống: Phân loại hệ thống theo mức độ ảnh hưởng để áp dụng biện pháp bảo vệ phù hợp.
- Đánh giá rủi ro bảo mật: Kiểm tra lỗ hổng, điểm yếu và các nguy cơ có thể dẫn đến mất dữ liệu hoặc gián đoạn hệ thống.
- Triển khai biện pháp bảo vệ: Kiểm soát truy cập, phân quyền, sao lưu, giám sát và bổ sung các lớp bảo mật cần thiết.
- Chuẩn bị phương án xử lý sự cố: Xác định người phụ trách, quy trình cảnh báo, cô lập và khôi phục khi có sự cố an ninh mạng.
- Rà soát việc xử lý dữ liệu: Kiểm soát dữ liệu được thu thập, lưu trữ, chia sẻ và truyền ra ngoài hệ thống.
- Lưu hồ sơ và bằng chứng: Duy trì nhật ký, báo cáo và tài liệu cần thiết để phục vụ kiểm tra hoặc đối chiếu khi có yêu cầu.
Doanh nghiệp nên rà soát các nội dung trên định kỳ thay vì chỉ thực hiện một lần. Điều này vừa hỗ trợ đáp ứng yêu cầu của Luật An ninh mạng, vừa giúp giảm rủi ro trong quá trình vận hành hệ thống.
Trong bài toán Luật An ninh mạng, công nghệ chỉ là một phần của chương trình tuân thủ và quản trị rủi ro.
F-DDH BOX hỗ trợ doanh nghiệp tuân thủ Luật An ninh mạng như thế nào?
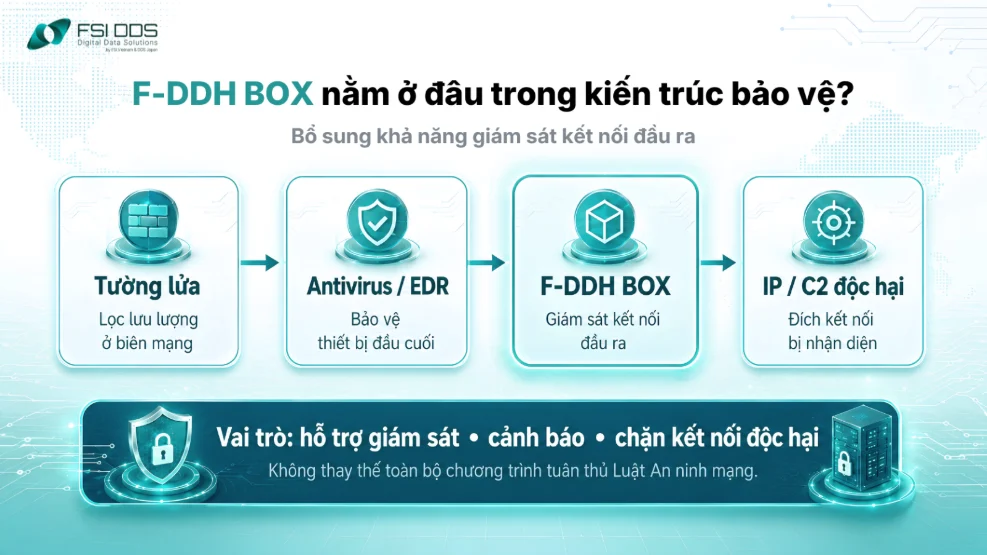
Tuân thủ Luật An ninh mạng không chỉ là lắp đặt đủ Firewall hay Antivirus. Doanh nghiệp còn cần biết hệ thống đang có dấu hiệu bất thường nào, dữ liệu có nguy cơ bị đưa ra ngoài hay không và có đủ thông tin để xử lý khi sự cố xảy ra.
F-DDH BOX hỗ trợ doanh nghiệp ở lớp kỹ thuật này, đặc biệt với bài toán kiểm soát kết nối từ mạng nội bộ ra Internet.
Bịt “điểm mù” ở chiều dữ liệu đi ra
Nhiều hệ thống tập trung bảo vệ chiều tấn công đi vào, trong khi kết nối từ bên trong ra Internet ít được theo dõi chặt chẽ.
F-DDH BOX giám sát các kết nối đầu ra và đối chiếu với danh sách IP, máy chủ điều khiển độc hại. Nếu thiết bị đã nhiễm mã độc cố kết nối ra ngoài, giải pháp có thể phát hiện và chặn kết nối trước khi rủi ro tiếp tục lan rộng.
Biến hoạt động giám sát thành dữ liệu có thể kiểm tra
F-DDH BOX cung cấp cảnh báo khi phát hiện kết nối bất thường và báo cáo các sự kiện tấn công định kỳ hàng tháng. Những dữ liệu này giúp đội ngũ IT theo dõi tình trạng hệ thống, rà soát sự kiện và có thêm thông tin phục vụ công tác kiểm tra an ninh mạng.
Rút ngắn thời gian từ phát hiện đến xử lý sự cố
Khi xuất hiện kết nối đáng ngờ, vấn đề quan trọng tiếp theo là xác định thiết bị nào liên quan và cần xử lý ra sao.
Thông tin do F-DDH BOX ghi nhận giúp đội IT có thêm cơ sở để khoanh vùng và kiểm tra thiết bị. Khi cần, FSI DDS cũng cung cấp tư vấn về phương hướng xử lý sau sự cố, giúp doanh nghiệp chủ động hơn thay vì chỉ nhận cảnh báo rồi tự tìm nguyên nhân.
Bổ sung lớp bảo vệ mà không phải thay toàn bộ hệ thống
Doanh nghiệp đã đầu tư firewall, antivirus hoặc EDR không nhất thiết phải xây lại kiến trúc bảo mật.
F-DDH BOX có thể hoạt động song song với các lớp bảo vệ hiện có, tập trung vào khoảng trống kiểm soát kết nối đầu ra. Cách triển khai này phù hợp với doanh nghiệp muốn bổ sung biện pháp bảo vệ theo rủi ro mà không làm hệ thống trở nên quá phức tạp.
Như vậy, F-DDH BOX không thay thế toàn bộ các yêu cầu để tuân thủ Luật An ninh mạng. Giá trị của giải pháp nằm ở việc bổ sung một lớp kiểm soát kỹ thuật, tăng khả năng quan sát hệ thống, tạo thêm dữ liệu phục vụ kiểm tra và hỗ trợ doanh nghiệp phản ứng sớm khi xuất hiện dấu hiệu tấn công.
Đây là một phần trong kiến trúc bảo vệ nhiều lớp mà doanh nghiệp có thể cân nhắc khi rà soát các biện pháp an ninh mạng theo mức độ rủi ro của hệ thống.
Tìm hiểu thêm: Giải pháp an ninh mạng F-DDH BOX 3 trong 1 cho SMEs
Kết luận
Luật An ninh mạng 2025 đã chuyển cách tiếp cận từ bảo vệ hệ thống theo hướng rời rạc sang khung quản trị thống nhất hơn, trong đó hệ thống thông tin, dữ liệu, giám sát và ứng phó sự cố được đặt trong cùng một bức tranh rủi ro.
Với doanh nghiệp, việc cần làm để đáp ứng Luật An ninh mạng không phải là chạy theo mọi công cụ bảo mật. Hãy bắt đầu từ kiểm kê hệ thống, xác định cấp độ, rà soát dữ liệu, đánh giá khoảng trống và xây dựng bằng chứng vận hành.
Nếu doanh nghiệp đang muốn kiểm tra khoảng trống giám sát kết nối đầu ra, FSI DDS có thể hỗ trợ khảo sát hiện trạng và đánh giá khả năng bổ sung F-DDH BOX vào kiến trúc bảo mật đang sử dụng. Việc triển khai nên dựa trên nhu cầu thực tế và không thay thế tư vấn pháp lý chuyên môn.
Khảo sát hiện trạng cùng FSI DDS
Nếu doanh nghiệp cần rà soát khoảng trống giám sát kết nối đầu ra, hãy đăng ký tư vấn để đánh giá F-DDH BOX có phù hợp với kiến trúc đang sử dụng hay không.
Câu hỏi thường gặp về Luật An ninh mạng
Luật An ninh mạng 2018 còn hiệu lực không?
Không. Luật An ninh mạng số 24/2018/QH14 hết hiệu lực từ ngày 01/07/2026, khi Luật số 116/2025/QH15 có hiệu lực.
Luật An ninh mạng 2025 có hiệu lực từ ngày nào?
Đây là một trong những câu hỏi quan trọng nhất khi cập nhật Luật An ninh mạng trong năm 2026.
Luật số 116/2025/QH15 có hiệu lực từ ngày 01/07/2026. Đây là căn cứ pháp lý hiện hành về an ninh mạng tại thời điểm bài viết được cập nhật ngày 26/08/2026.
Luật An ninh mạng có áp dụng cho doanh nghiệp nhỏ và vừa không?
Quy mô doanh nghiệp không phải yếu tố duy nhất quyết định nghĩa vụ. Doanh nghiệp cần xem loại hệ thống, cấp độ, dữ liệu xử lý và hoạt động cung cấp dịch vụ để xác định yêu cầu áp dụng.
Hệ thống thông tin được chia thành bao nhiêu cấp độ?
Luật An ninh mạng 2025 phân loại hệ thống thông tin thành 5 cấp độ. Mức bảo vệ tăng theo mức độ tổn hại có thể xảy ra khi hệ thống bị xâm phạm hoặc gặp sự cố.
Doanh nghiệp có phải mua thêm sản phẩm an ninh mạng để tuân thủ luật không?
Luật An ninh mạng không yêu cầu mọi doanh nghiệp phải mua cùng một loại sản phẩm.
Không có quy định chung rằng mọi doanh nghiệp phải mua một sản phẩm cụ thể. Doanh nghiệp cần xác định nghĩa vụ áp dụng và chọn biện pháp quản lý, kỹ thuật phù hợp với cấp độ và rủi ro của hệ thống.
F-DDH BOX có giúp doanh nghiệp tuân thủ toàn bộ Luật An ninh mạng không?
Không. F-DDH BOX tập trung vào giám sát và kiểm soát kết nối đầu ra. Giải pháp có thể hỗ trợ một phần yêu cầu kỹ thuật, nhưng không thay thế toàn bộ quy trình quản trị, pháp lý, sao lưu, phân quyền, ứng phó sự cố và các nghĩa vụ khác.
Luật An ninh mạng cần được xem như một chương trình quản trị liên tục, không phải một dự án hoàn thành một lần rồi kết thúc.