Doanh nghiệp hiếm khi thiếu công cụ. Vấn đề thường nằm ở chỗ chưa biết giải pháp bảo vệ dữ liệu nào cần ưu tiên trước, công cụ nào đang trùng chức năng và khoảng trống nào vẫn chưa được kiểm soát.
Dữ liệu ngày nay nằm ở máy tính nhân viên, email, CRM, cloud, phần mềm SaaS và cả các công cụ AI. Báo Chính phủ năm 2026 cũng lưu ý dữ liệu doanh nghiệp ngày càng phân tán trên thiết bị đầu cuối, email, cloud và nền tảng cộng tác, trong khi AI tạo sinh mở thêm rủi ro chia sẻ thông tin nhạy cảm. Vì vậy, một sản phẩm đơn lẻ khó giải quyết toàn bộ rủi ro.
Bài viết này giúp CEO và IT Manager chọn giải pháp bảo vệ dữ liệu theo 6 nhu cầu cụ thể, thay vì bắt đầu từ danh sách công nghệ.
Tóm tắt nhanh
Doanh nghiệp nên chọn giải pháp theo nhu cầu: biết dữ liệu ở đâu, kiểm soát quyền, ngăn chia sẻ sai, bảo vệ thiết bị, phục hồi sau sự cố và giám sát dữ liệu đi ra. Không phải doanh nghiệp nào cũng cần triển khai tất cả cùng lúc.
Giải pháp bảo vệ dữ liệu là gì?
Giải pháp bảo vệ dữ liệu là tập hợp công nghệ, quy trình và cách vận hành giúp doanh nghiệp giảm nguy cơ dữ liệu bị truy cập trái phép, sửa đổi, mất, mã hóa hoặc đưa ra ngoài.
Viện Tiêu chuẩn và Công nghệ Quốc gia Hoa Kỳ (NIST) nhấn mạnh rằng bảo vệ dữ liệu cần bắt đầu từ việc nhận diện tài sản và áp dụng các biện pháp phù hợp để giảm nguy cơ vi phạm tính bí mật của dữ liệu. Điều này quan trọng vì doanh nghiệp không thể bảo vệ tốt thứ mình chưa biết đang nằm ở đâu.
Xem thêm: Bảo vệ dữ liệu doanh nghiệp: 7 lớp bảo mật cần có năm 2026
Vì sao doanh nghiệp không nên bắt đầu bằng câu hỏi “mua công cụ gì?”
Đầu tư theo tên sản phẩm dễ dẫn đến hai vấn đề: mua trùng chức năng và vẫn bỏ sót rủi ro quan trọng.
Ví dụ, doanh nghiệp có tường lửa và thiết bị bảo vệ đầu cuối nhưng chưa biết nhân viên đang chia sẻ dữ liệu nhạy cảm qua Google Drive nào. Hoặc doanh nghiệp có DLP nhưng chưa có backup đủ tốt để phục hồi khi ransomware mã hóa dữ liệu. Trong cả hai trường hợp, mua thêm một công cụ “bảo mật” chưa chắc giải quyết đúng vấn đề.
IBM ghi nhận chi phí trung bình toàn cầu của một vụ vi phạm dữ liệu năm 2026 là 4,99 triệu USD. Đây không phải mức thiệt hại dự báo cho doanh nghiệp Việt Nam, nhưng cho thấy hậu quả có thể đến từ nhiều khoản như phát hiện, xử lý, gián đoạn và hao tổn doanh thu kinh doanh.
Vì vậy, trước khi chọn giải pháp bảo vệ dữ liệu, CEO và IT Manager nên thống nhất ba câu hỏi: dữ liệu nào quan trọng nhất, kịch bản mất dữ liệu nào gây tác động lớn nhất và đội ngũ hiện tại có đủ người để vận hành giải pháp hay không.
6 nhu cầu doanh nghiệp cần giải quyết trước khi chọn giải pháp bảo vệ dữ liệu
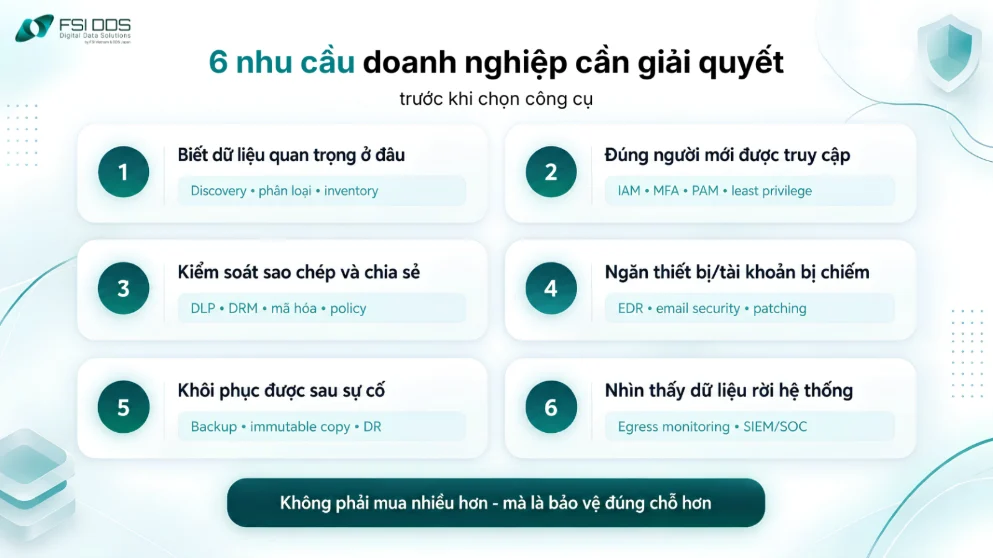
Sáu nhu cầu dưới đây tạo thành một bản đồ quyết định. Mỗi nhu cầu có nhóm công nghệ phù hợp, nhưng doanh nghiệp chỉ nên đầu tư khi khoảng trống thực sự tồn tại.
1. Biết dữ liệu quan trọng đang ở đâu
Doanh nghiệp cần biết dữ liệu khách hàng, hợp đồng, tài chính, mã nguồn và bí mật kinh doanh đang nằm trên máy chủ nào, cloud nào và ai đang sở hữu.
Công nghệ thường dùng gồm data discovery, phân loại dữ liệu và inventory. Với doanh nghiệp nhỏ, có thể bắt đầu bằng danh mục dữ liệu đơn giản trước khi mua công cụ tự động.
Đây là bước nền tảng của mọi giải pháp bảo vệ dữ liệu. Nếu không biết dữ liệu nằm ở đâu, doanh nghiệp rất khó phân quyền, mã hóa hoặc đặt chính sách giám sát đúng chỗ.
2. Đúng người mới được truy cập đúng dữ liệu
Nhiều sự cố không bắt đầu từ hacker mà từ quyền truy cập quá rộng, tài khoản cũ chưa bị thu hồi hoặc tài khoản bị chiếm.
Doanh nghiệp nên ưu tiên IAM, MFA, phân quyền theo vai trò và nguyên tắc quyền tối thiểu. Tài khoản quản trị cần kiểm soát chặt hơn tài khoản thông thường.
Mục tiêu không phải “khóa càng nhiều càng tốt”. Mục tiêu là giữ người dùng làm việc bình thường nhưng giảm khả năng một tài khoản bị lạm dụng để truy cập quá nhiều dữ liệu.
3. Kiểm soát sao chép, chia sẻ và sử dụng dữ liệu
Nếu rủi ro chính là nhân viên tải file nhạy cảm, gửi nhầm email, copy USB hoặc chia sẻ lên cloud ngoài quy trình, doanh nghiệp cần kiểm soát luồng sử dụng dữ liệu.
DLP phù hợp khi cần phát hiện và ngăn hành vi dựa trên nội dung, nhãn hoặc chính sách. DRM phù hợp khi cần giữ quyền kiểm soát file ngay cả sau khi file đã được chia sẻ. Mã hóa giúp giảm khả năng khai thác dữ liệu khi bị truy cập trái phép.
Một giải pháp bảo vệ dữ liệu hiệu quả cần cân bằng giữa kiểm soát và trải nghiệm người dùng. Chính sách quá chặt có thể khiến nhân viên tìm cách né hệ thống.
4. Ngăn thiết bị và tài khoản trở thành điểm vào của kẻ tấn công
Laptop, email và trình duyệt là nơi nhiều cuộc tấn công bắt đầu. Khi thiết bị bị nhiễm mã độc, dữ liệu có thể bị đọc, mã hóa hoặc chuẩn bị để đưa ra ngoài.
EDR, antivirus, email security, quản lý bản vá và cấu hình thiết bị giúp giảm rủi ro này. Với tài khoản, MFA và giám sát đăng nhập bất thường là lớp bổ sung quan trọng.
Doanh nghiệp không nên xem bảo vệ thiết bị đầu cuối là bài toán tách biệt. Đây là một phần của giải pháp bảo vệ dữ liệu, vì thiết bị là nơi người dùng truy cập và xử lý dữ liệu mỗi ngày.
5. Khôi phục dữ liệu khi phòng thủ bị vượt qua
Không có hệ thống nào ngăn được mọi sự cố. Vì vậy, backup và khả năng phục hồi phải được xem là một lớp bảo vệ, không chỉ là hạ tầng lưu trữ.
Doanh nghiệp nên có bản sao phù hợp, kiểm soát quyền xóa backup và thử phục hồi định kỳ. Nếu chưa từng restore, doanh nghiệp chưa thực sự biết bản backup có dùng được hay không.
Với dữ liệu quan trọng, nên xác định RPO và RTO để đội IT biết có thể mất bao nhiêu dữ liệu và cần khôi phục trong bao lâu.
6. Nhìn thấy dữ liệu rời hệ thống qua mạng
Một khoảng trống thường bị bỏ qua là lưu lượng từ bên trong ra Internet. Nếu thiết bị đã bị xâm nhập, mã độc có thể liên lạc với máy chủ điều khiển hoặc truyền dữ liệu ra ngoài.
Doanh nghiệp có thể sử dụng giám sát kết nối đầu ra, DNS security, SIEM/SOC hoặc các công cụ network monitoring để có thêm tín hiệu. Đây không thay thế DLP, nhưng giúp nhìn thấy một kênh rủi ro khác.
Với doanh nghiệp đã có firewall, endpoint và backup, đây có thể là khoảng trống cần rà soát tiếp theo khi đánh giá giải pháp bảo vệ dữ liệu.
Chọn giải pháp bảo vệ dữ liệu theo nhu cầu nào?
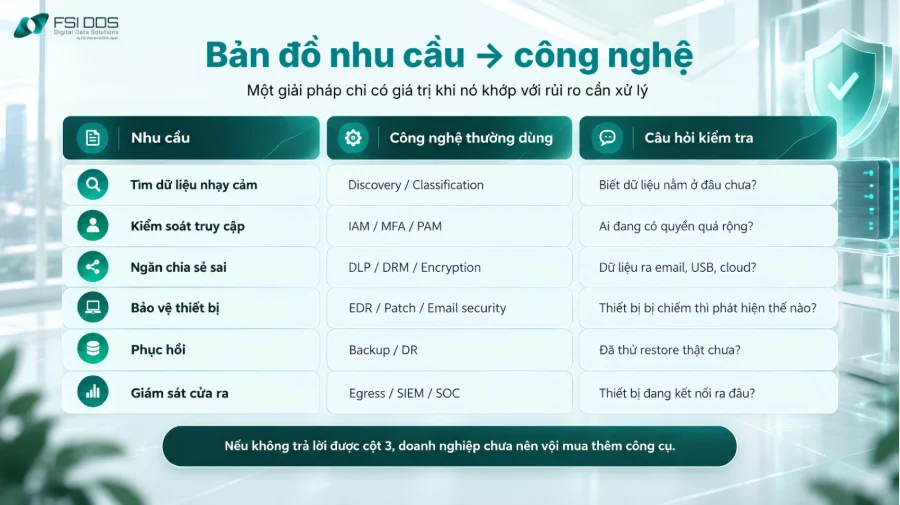
Bảng dưới đây giúp CEO và IT Manager chuyển từ “tên công nghệ” sang “vấn đề cần xử lý”. Khi một nhu cầu chưa rõ, doanh nghiệp nên khảo sát trước khi mua.
Xem thêm:
Lộ trình triển khai giải pháp bảo vệ dữ liệu theo từng doanh nghiệp
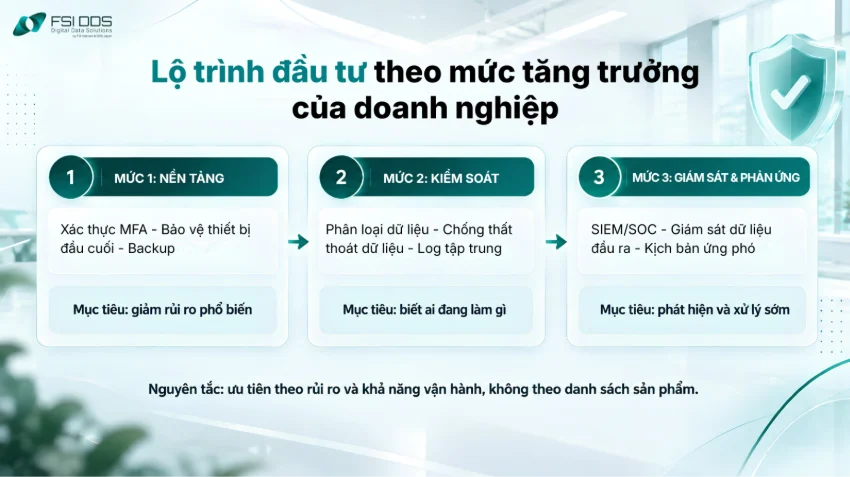
Không phải doanh nghiệp nào cũng cần SIEM, DLP, SOC và DRM ngay từ đầu. Lộ trình giải pháp bảo vệ dữ liệu nên tăng theo độ nhạy cảm của dữ liệu, quy mô hệ thống và năng lực vận hành.
SME mới xây nền tảng
Với SME, giải pháp bảo vệ dữ liệu nên ưu tiên tài khoản, thiết bị và khả năng phục hồi. Một bộ tối thiểu thường gồm MFA, bảo vệ thiết bị đầu cuối, backup, chính sách quyền truy cập và quy trình báo sự cố.
Sau đó, doanh nghiệp rà soát luồng dữ liệu và kết nối ra Internet để xác định có cần bổ sung DLP, giám sát dữ liệu đầu ra hay không.
Doanh nghiệp đang tăng trưởng
Khi số nhân sự, phần mềm dịch vụ và dữ liệu tăng nhanh, quản lý thủ công bắt đầu mất hiệu quả. Giải pháp bảo vệ dữ liệu lúc này nên bổ sung phân loại dữ liệu, quản lý quyền tập trung, log và chính sách chia sẻ.
Ở giai đoạn này, giải pháp bảo vệ dữ liệu cần ưu tiên khả năng tích hợp. Một công cụ tốt nhưng tách rời hệ thống hiện có sẽ làm đội IT tốn thêm thời gian vận hành.
Doanh nghiệp dữ liệu nhạy cảm hoặc yêu cầu tuân thủ cao
Doanh nghiệp tài chính, y tế, công nghệ, FDI hoặc xử lý nhiều dữ liệu cá nhân thường cần giải pháp bảo vệ dữ liệu sâu hơn. DLP/DRM, PAM, SIEM/SOC, mã hóa và quy trình ứng cứu trở nên quan trọng hơn.
Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 đã có hiệu lực từ 01/01/2026. Vì vậy, việc lựa chọn công nghệ cần đi cùng chính sách, quy trình và trách nhiệm xử lý dữ liệu, không chỉ dựa trên tính năng sản phẩm.
5 tiêu chí chọn giải pháp bảo vệ dữ liệu đúng nhu cầu
CEO cần nhìn hiệu quả đầu tư. IT Manager cần nhìn khả năng triển khai và vận hành. Năm tiêu chí dưới đây giúp hai góc nhìn gặp nhau khi chọn giải pháp bảo vệ dữ liệu.
Tiêu chí 1: Giải quyết đúng rủi ro
Hãy yêu cầu nhà cung cấp mô tả rõ giải pháp chặn hoặc phát hiện kịch bản nào. Tránh câu trả lời chung như “bảo mật toàn diện” nếu không chỉ ra phạm vi.
Tiêu chí 2: Tận dụng được hệ thống đang có
Giải pháp mới nên kết hợp với tường lửa, bảo vệ thiết bị đầu cuối, lưu trữ đám mây và hệ thống log hiện có. Nếu phải thay đổi quá nhiều, chi phí triển khai và rủi ro vận hành sẽ tăng.
Tiêu chí 3: Đội ngũ hiện tại có vận hành được
Một sản phẩm tạo ra hàng trăm cảnh báo nhưng không có người xử lý sẽ không mang lại giá trị tương xứng. Doanh nghiệp cần xác định ai nhận cảnh báo, ai xác minh và ai có quyền xử lý.
Tiêu chí 4: Tổng chi phí sở hữu phù hợp
Không chỉ nhìn giá mua. Hãy tính chi phí bản quyền, triển khai, lưu trữ log, nhân sự, hỗ trợ, mở rộng và chi phí xử lý sự cố trong 2-3 năm.
Đây là cách so sánh giải pháp bảo vệ dữ liệu thực tế hơn giữa mô hình mua thiết bị, thuê phần mềm hoặc sử dụng dịch vụ quản lý.
Có hỗ trợ khi sự cố thực sự xảy ra
Doanh nghiệp nên hỏi trước: nếu có cảnh báo nghiêm trọng, nhà cung cấp hỗ trợ đến đâu? Có tư vấn khoanh vùng, điều tra hoặc phục hồi không? Thời gian phản hồi là bao lâu?
Đây là phần dễ bị bỏ qua khi mua sản phẩm nhưng lại quyết định trải nghiệm thực tế trong ngày xảy ra sự cố.
Xem thêm: Chi phí bảo vệ dữ liệu gồm những gì? 7 khoản doanh nghiệp cần tính
Đừng để kết nối đầu ra trở thành điểm mù trong bảo vệ dữ liệu
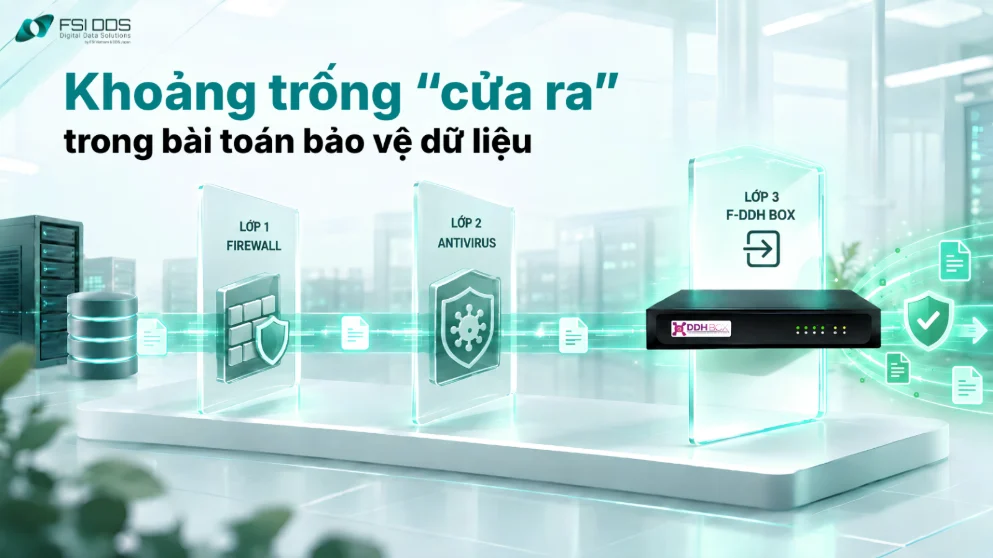
Với SME, hệ thống bảo mật thường đã có firewall, antivirus, EDR hoặc backup. Tuy nhiên, AI đang tạo ra hàng triệu biến thể mã độc mới mỗi ngày. Câu hỏi đặt ra là nếu mã độc đã vượt qua các lớp phòng thủ truyền thống, dữ liệu có được bảo vệ an toàn. Đây là bài toán mà F-DDH BOX sẽ giải quyết.
F-DDH BOX tập trung vào “cửa ra” của hệ thống
F-DDH BOX được thiết kế để giám sát 24/7 kết nối từ mạng nội bộ ra Internet, đối chiếu đích đến với nguồn nhận diện IP/máy chủ C2 độc hại. Khi phát hiện kết nối đáng ngờ trong phạm vi nhận diện, hệ thống sẽ ngay lập tức ngắt kết nối và gửi cảnh báo cho đội ngũ chuyên trách.
Thay vì cố giải quyết mọi bài toán bảo mật, F-DDH BOX tập trung vào một điểm cụ thể: giúp doanh nghiệp nhìn rõ hơn những gì đang kết nối từ bên trong ra ngoài.
Bổ sung đúng điểm mù, không cần thay cả hệ thống
F-DDH BOX có thể hoạt động bên cạnh firewall, EDR, antivirus và các lớp bảo mật doanh nghiệp đang sử dụng. SME không cần đầu tư lại toàn bộ kiến trúc, mà có thể giữ những gì đang vận hành tốt và bổ sung lớp còn thiếu.
Cách tiếp cận này giúp doanh nghiệp tập trung ngân sách vào đúng khoảng trống thay vì mở rộng hệ thống một cách dàn trải.
Có thêm chuyên gia hỗ trợ khi sự cố xảy ra
SME thường có đội IT mỏng, việc phát hiện cảnh báo mới chỉ là bước đầu. Quan trọng hơn là biết thiết bị nào cần kiểm tra, dấu hiệu nào cần ưu tiên và nên xử lý theo hướng nào.
Vì vậy, F-DDH BOX còn đi kèm gói hỗ trợ xử lý sự cố theo chính sách của FSI DDS, giúp doanh nghiệp có thêm chuyên gia hỗ trợ phân tích, khoanh vùng và đưa ra hướng xử lý khi xuất hiện dấu hiệu bất thường.
Với SME, giá trị của F-DDH BOX nằm ở cách tiếp cận khá thực tế: không thay toàn bộ hệ thống, tập trung đúng điểm mù ở kết nối đầu ra và có thêm nguồn lực hỗ trợ khi sự cố thực sự xảy ra.
Bắt đầu từ khoảng trống thực tế
Nếu doanh nghiệp chưa rõ cần ưu tiên lớp nào, FSI DDS có thể hỗ trợ rà soát mô hình hiện có và demo F-DDH BOX khi bài toán nằm ở giám sát kết nối đầu ra.
Kết luận
Chọn giải pháp bảo vệ dữ liệu không nên bắt đầu từ việc sản phẩm nào có nhiều tính năng nhất. Doanh nghiệp nên bắt đầu từ dữ liệu quan trọng, đường thất thoát có thể xảy ra và năng lực vận hành hiện có.
Sáu nhu cầu cốt lõi gồm nhận diện dữ liệu, kiểm soát quyền, kiểm soát chia sẻ, bảo vệ thiết bị, phục hồi và giám sát kết nối đi ra. Từ đó, CEO và IT Manager có thể xác định lớp nào đã đủ, lớp nào còn thiếu và đầu tư theo thứ tự ưu tiên.
Nếu khoảng trống nằm ở kết nối đầu ra, FSI DDS có thể hỗ trợ doanh nghiệp đánh giá F-DDH BOX trên mô hình mạng thực tế trước khi quyết định triển khai.
Câu hỏi thường gặp
Doanh nghiệp cần những giải pháp bảo vệ dữ liệu nào?
Tùy rủi ro. Nhóm phổ biến gồm IAM/MFA, DLP/DRM, mã hóa, EDR, backup, SIEM/SOC và giám sát kết nối mạng. Không phải doanh nghiệp nào cũng cần triển khai tất cả cùng lúc.
DLP có phải giải pháp bảo vệ dữ liệu toàn diện không?
Không. DLP tập trung vào phát hiện và kiểm soát dữ liệu theo chính sách. Doanh nghiệp vẫn cần quyền truy cập, endpoint, backup, mạng và khả năng ứng phó.
SME nên bắt đầu từ đâu?
SME nên bắt đầu từ MFA, endpoint protection, backup, quyền truy cập và chính sách tối thiểu. Sau đó rà soát các khoảng trống như chia sẻ dữ liệu và kết nối đầu ra.
Giải pháp bảo vệ dữ liệu có giúp tuân thủ pháp luật không?
Công nghệ có thể hỗ trợ một phần yêu cầu kỹ thuật và quản trị, nhưng không đồng nghĩa doanh nghiệp tự động tuân thủ toàn bộ quy định pháp luật.
F-DDH BOX phù hợp với doanh nghiệp nào?
F-DDH BOX phù hợp khi doanh nghiệp muốn bổ sung giám sát kết nối đầu ra và phát hiện kết nối tới IP/C2 độc hại, trong khi vẫn tận dụng firewall, endpoint và hệ thống hiện có.