Năm 2025, các hệ thống thông tin tại Việt Nam phải đối mặt với khoảng 552.000 cuộc tấn công mạng. Khảo sát hơn 5.300 đơn vị của Hiệp hội An ninh mạng Quốc gia cho thấy 52,3% cơ quan, doanh nghiệp ghi nhận chịu tổn hại. Áp lực tăng cường bảo vệ dữ liệu vì vậy là rất thật, nhưng mua thêm thiết bị chưa chắc giải quyết đúng rủi ro.
Nhiều doanh nghiệp đã có tường lửa, phần mềm chống mã độc và hệ thống sao lưu nhưng vẫn khó trả lời nên bổ sung thiết bị bảo vệ dữ liệu nào tiếp theo. Một sản phẩm có nhiều tính năng có thể trùng với công cụ đang có, trong khi khoảng trống quan trọng lại nằm ở vị trí khác. Nếu chọn sai, doanh nghiệp vừa tăng chi phí vận hành vừa chưa xử lý đúng điểm cần thiết.
Bài viết sẽ giúp doanh nghiệp xác định nhu cầu trước khi xem báo giá, nhận biết thiết bị bảo vệ dữ liệu cần quan sát ở đâu và nên triển khai theo cách nào. Bài cũng hướng dẫn cách trải nghiệm thử trên phạm vi nhỏ và đối chiếu F-DDH BOX với từng nhu cầu để làm rõ trường hợp nên cân nhắc.
Tóm tắt nhanh
- Không có một thiết bị bảo vệ dữ liệu duy nhất xử lý mọi cách dữ liệu có thể mất, bị lấy hoặc bị gửi ra ngoài.
- Trước khi so tính năng, hãy xác định điều cần ngăn chặn, nơi rủi ro xuất hiện, nhóm thiết bị cần bảo vệ và người sẽ xử lý cảnh báo.
- Phần mềm trên từng máy và thiết bị đặt tại mạng quan sát những tín hiệu khác nhau; không mô hình nào tốt hơn trong mọi trường hợp.
- Chỉ nên so chi phí bảo vệ dữ liệu sau khi đã xác định các phương án đang giải quyết cùng một nhu cầu.
- F-DDH BOX tập trung vào giám sát, phát hiện và ngăn chặn kết nối từ mạng nội bộ đến máy chủ độc hại của hacker đã được nhận diện; giúp doanh nghiệp giảm rủi ro rò rỉ dữ liệu.
Thiết bị bảo vệ dữ liệu cần giải quyết đúng vấn đề, không chỉ có nhiều tính năng
Cụm từ “thiết bị bảo vệ dữ liệu” thường được dùng khá rộng. Có sản phẩm tập trung vào hành vi trên máy tính. Có công cụ kiểm soát việc sao chép hoặc chia sẻ tệp. Có hệ thống giúp phục hồi dữ liệu khi xảy ra sự cố. Cũng có thiết bị quan sát kết nối tại mạng doanh nghiệp.
Vì phạm vi khác nhau, danh sách tính năng dài không cho biết sản phẩm có đúng nhu cầu hay không. Điều quan trọng hơn là thiết bị bảo vệ dữ liệu nhìn thấy tín hiệu nào và hoạt động ở vị trí nào. Từ đó mới đánh giá được sản phẩm có can thiệp đúng tình huống doanh nghiệp đang lo ngại hay không.
Bối cảnh rủi ro cũng cho thấy vì sao cách chọn theo một lớp duy nhất thường không đủ. Báo cáo Verizon năm 2026 ghi nhận 31% vụ vi phạm trong tập dữ liệu bắt đầu từ khai thác lỗ hổng phần mềm. Trong cùng tập dữ liệu, 48% vụ có liên quan đến mã độc tống tiền. Những con số này không có nghĩa mọi doanh nghiệp đều có cùng xác suất gặp sự cố. Chúng cho thấy đường tấn công và hậu quả có thể rất khác nhau.
Do đó, giải pháp bảo vệ dữ liệu nên được ghép với rủi ro cụ thể. Nếu chưa xác định được khoảng trống, doanh nghiệp rất dễ mua thêm công cụ nhưng vẫn bỏ sót phần cần bảo vệ.
Đọc thêm: Bảo vệ dữ liệu doanh nghiệp: 7 lớp bảo mật cần có năm 2026
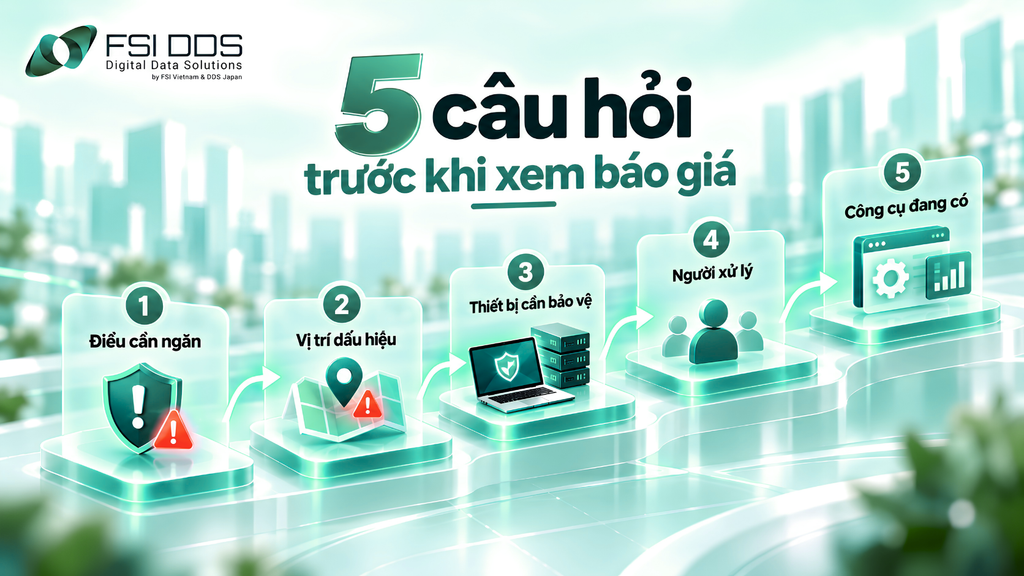
5 câu hỏi cần trả lời trước khi xem báo giá thiết bị bảo vệ dữ liệu
1. Doanh nghiệp thực sự muốn ngăn tình huống nào?
Câu hỏi đầu tiên không phải “nên mua thiết bị bảo vệ dữ liệu nào?”, mà là “tình huống nào doanh nghiệp muốn ngăn trước?”.
Nếu lo nhân viên sao chép tài liệu ra thiết bị lưu trữ USB, doanh nghiệp cần kiểm soát thao tác trên máy. Nếu nỗi lo là mất dữ liệu sau mã độc tống tiền, trọng tâm lại nằm ở phục hồi và bảo vệ bản sao. Nếu lo máy đã nhiễm mã độc đang liên lạc ra ngoài, tín hiệu cần quan sát nằm ở kết nối mạng. Một câu mô tả rủi ro càng cụ thể thì yêu cầu cho thiết bị bảo vệ dữ liệu càng dễ xác định.
2. Dấu hiệu của rủi ro xuất hiện ở đâu?
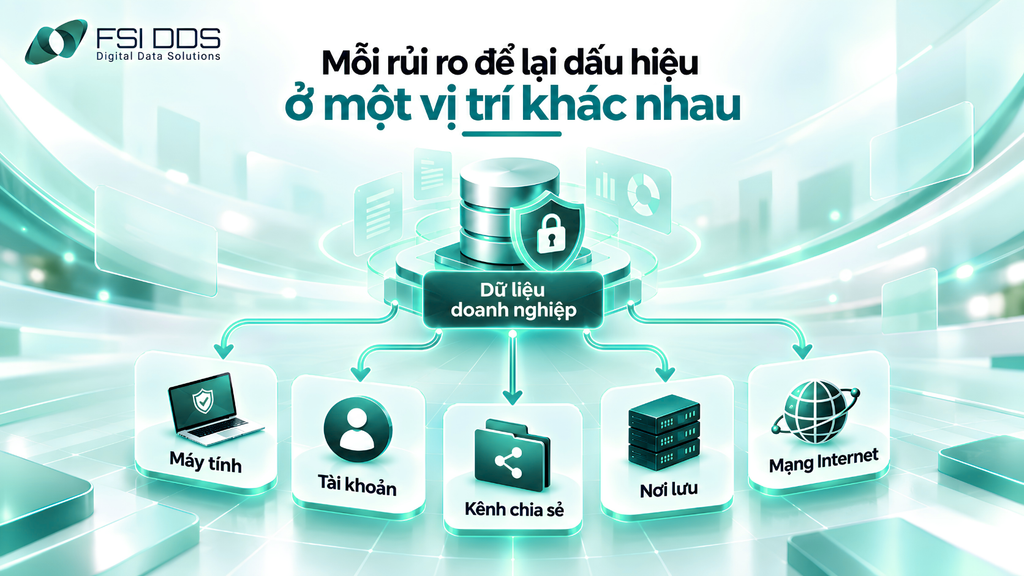
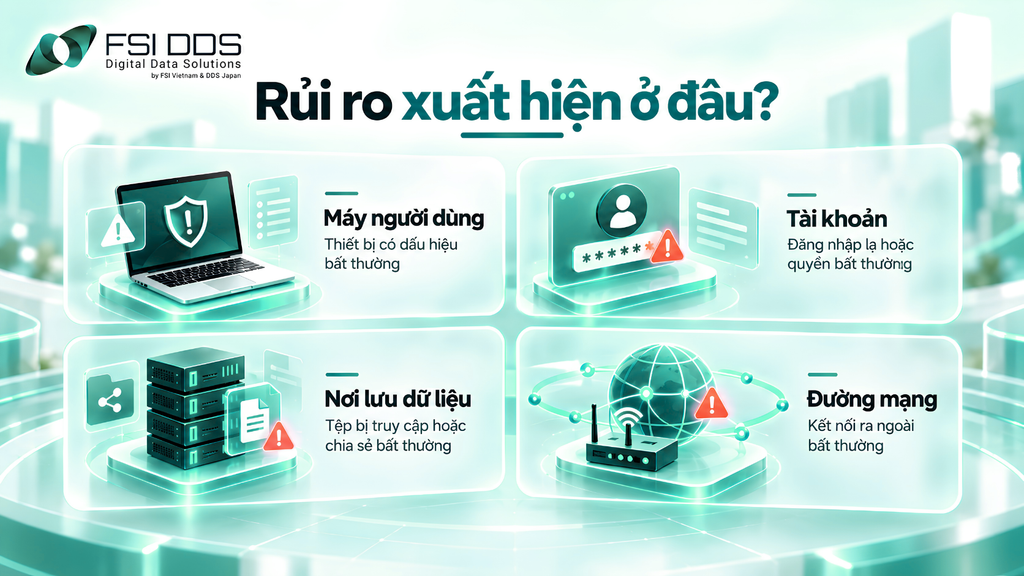
Mỗi rủi ro để lại dấu hiệu ở một vị trí khác nhau. Hành vi sao chép tệp xảy ra trên máy người dùng. Đăng nhập bất thường xuất hiện ở hệ thống tài khoản. Mất khả năng phục hồi liên quan đến nơi lưu bản sao. Kết nối tới máy chủ điều khiển của kẻ tấn công xuất hiện trên đường ra Internet.
Thiết bị bảo vệ dữ liệu chỉ hữu ích khi đứng ở vị trí có thể nhìn thấy tín hiệu cần phát hiện. Vì vậy, khi chọn thiết bị bảo vệ dữ liệu, hãy hỏi “sản phẩm này quan sát ở đâu?”. Câu hỏi này nên đến trước việc đếm số lượng tính năng.
3. Những thiết bị nào cần được bảo vệ?
Doanh nghiệp cũng cần liệt kê nhóm máy và thiết bị muốn bảo vệ. Đây là dữ liệu đầu vào quan trọng khi chọn thiết bị bảo vệ dữ liệu. Máy tính văn phòng có thể cài phần mềm. Nhưng camera, máy in, thiết bị mạng hoặc một số máy chuyên dụng không phải lúc nào cũng thuận tiện để cài thêm chương trình.
Nếu phạm vi gồm nhiều thiết bị khác nhau, thiết bị bảo vệ dữ liệu đặt tại mạng có thể đáng cân nhắc. Nếu cần nhìn sâu hành vi trên từng máy, phần mềm cài trực tiếp lại có lợi thế hơn.
4. Ai sẽ xử lý khi có cảnh báo?
Một thiết bị bảo vệ dữ liệu chỉ tạo ra giá trị khi có người biết phải làm gì sau cảnh báo. Doanh nghiệp nên xác định ai nhận cảnh báo và ai kiểm tra thiết bị liên quan. Cũng cần chốt khi nào phải chuyển sự cố cho đơn vị hỗ trợ.
Đây là vấn đề thực tế tại Việt Nam. Báo Chính phủ dẫn số liệu của Hiệp hội An ninh mạng quốc gia cho thấy một khoảng trống đáng chú ý. Năm 2025, 47,72% cơ quan và doanh nghiệp được khảo sát vẫn thiếu nhân sự an ninh mạng. Vì vậy, yêu cầu vận hành nên được đặt ngang với yêu cầu tính năng.
Nếu đội ngũ mỏng, thiết bị bảo vệ dữ liệu nên cung cấp cảnh báo đủ rõ để khoanh vùng. Thông tin cảnh báo cũng cần giúp người phụ trách ưu tiên xử lý. Đây là tiêu chí vận hành cần kiểm tra ngay khi đánh giá thiết bị bảo vệ dữ liệu. Một hệ thống sinh quá nhiều cảnh báo không cần thiết có thể làm tăng gánh nặng vận hành.
5. Hệ thống đang có đã giải quyết được gì?
Trước khi mua thêm, hãy kiểm tra các công cụ hiện có đã làm được gì. Nhiều doanh nghiệp đã có tường lửa, phần mềm chống mã độc, sao lưu và xác thực nhiều bước. Tuy nhiên, không phải tính năng nào cũng đã được khai thác hết.
Mục tiêu không phải tìm một sản phẩm “mạnh hơn” tất cả công cụ đang có. Mục tiêu là xác định phần nào đã được xử lý và phần nào mới được xử lý một phần. Sau đó mới chỉ ra khoảng trống chưa có biện pháp kiểm soát.
Cách này giúp tránh đầu tư chồng chéo. Nó cũng làm rõ thiết bị bảo vệ dữ liệu mới có thực sự bổ sung cho hệ thống hiện tại hay không. Doanh nghiệp nhờ đó tránh thay đổi quá nhiều phần đang vận hành ổn định.
Đọc thêm: Đánh cắp dữ liệu: 9 dấu hiệu và cách bảo vệ doanh nghiệp 2026
Nên cài phần mềm trên từng máy hay đặt thiết bị tại mạng?
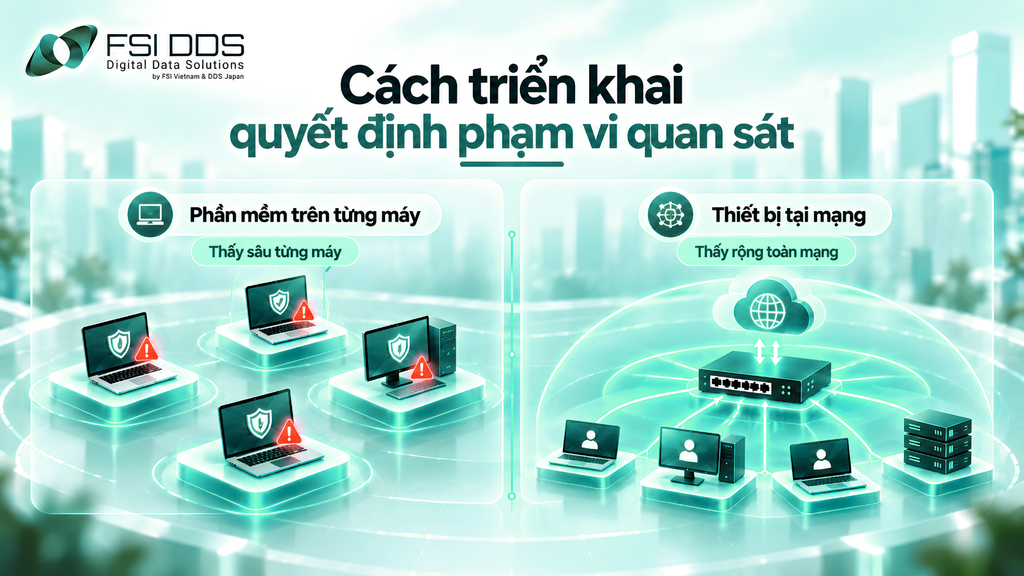
Một trong những quyết định dễ bị bỏ qua khi chọn thiết bị bảo vệ dữ liệu là cách triển khai. Có giải pháp phải cài trên từng máy, trong khi một số thiết bị được đặt tại mạng để quan sát kết nối tập trung. Hai cách này nhìn thấy những điều khác nhau.
Nếu cần kiểm soát thao tác người dùng, tệp đang mở hoặc USB, giải pháp trên từng máy thường có lợi thế. Nếu cần quan sát kết nối của nhiều thiết bị qua cùng đường mạng, thiết bị đặt tại mạng có thể phù hợp hơn.
Điểm cần nhớ là vị trí triển khai quyết định phạm vi quan sát. Một thiết bị tại mạng không thể tự biết mọi thao tác diễn ra bên trong máy. Ngược lại, phần mềm trên từng máy có thể khó triển khai cho camera hoặc máy in. Một số thiết bị chuyên dụng cũng không hỗ trợ cài thêm chương trình.
| Tiêu chí | Cài phần mềm trên từng máy | Đặt thiết bị tại mạng |
| Nhìn hành vi bên trong máy | Có lợi thế | Chỉ thấy những gì đi qua mạng |
| Kiểm soát USB và thao tác tệp | Phù hợp hơn nếu sản phẩm có chức năng tương ứng | Không phải phạm vi chính |
| Camera, máy in, thiết bị khó cài phần mềm | Có thể khó hoặc không triển khai được | Có thể quan sát kết nối tập trung nếu lưu lượng đi qua thiết bị |
| Quản lý nhiều thiết bị | Phải quản lý phần mềm trên từng máy | Có thể tập trung tại một điểm mạng |
| Theo dõi đích kết nối Internet | Tùy khả năng của từng sản phẩm | Là một trường hợp sử dụng phù hợp |
| Chi tiết điều tra trên máy | Có thể sâu hơn | Thường cần phối hợp với công cụ khác |
Đánh giá dùng thử thiết bị bảo vệ dữ liệu thế nào trước khi quyết định mua?
Thông số kỹ thuật chỉ cho biết khả năng được công bố. Trước khi đầu tư diện rộng, doanh nghiệp nên thử thiết bị bảo vệ dữ liệu trên phạm vi nhỏ. Các tình huống thử nên gần với môi trường thật.
Phạm vi thử có thể là một phòng ban, một nhóm máy hoặc một đường mạng. Mục tiêu không phải tạo ra tình huống tấn công nguy hiểm. Doanh nghiệp cần kiểm tra cách thiết bị bảo vệ dữ liệu quan sát, cảnh báo và hỗ trợ người phụ trách xử lý.
1. Có nhìn thấy đúng tín hiệu doanh nghiệp cần không?
Nếu mục tiêu là phát hiện kết nối tới địa chỉ độc hại, lần thử phải cho thấy thiết bị nguồn. Đồng thời, hệ thống phải chỉ ra được đích kết nối. Nếu mục tiêu là kiểm soát thao tác trên máy, cần kiểm tra ngay trên máy người dùng.
2. Cảnh báo có đủ rõ để hành động không?
Một cảnh báo hữu ích nên cho biết thiết bị nào liên quan và sự kiện xảy ra khi nào. Người phụ trách cũng cần biết bước kiểm tra tiếp theo. Cảnh báo chỉ có tên lỗi khó hiểu sẽ làm tăng thời gian xử lý.
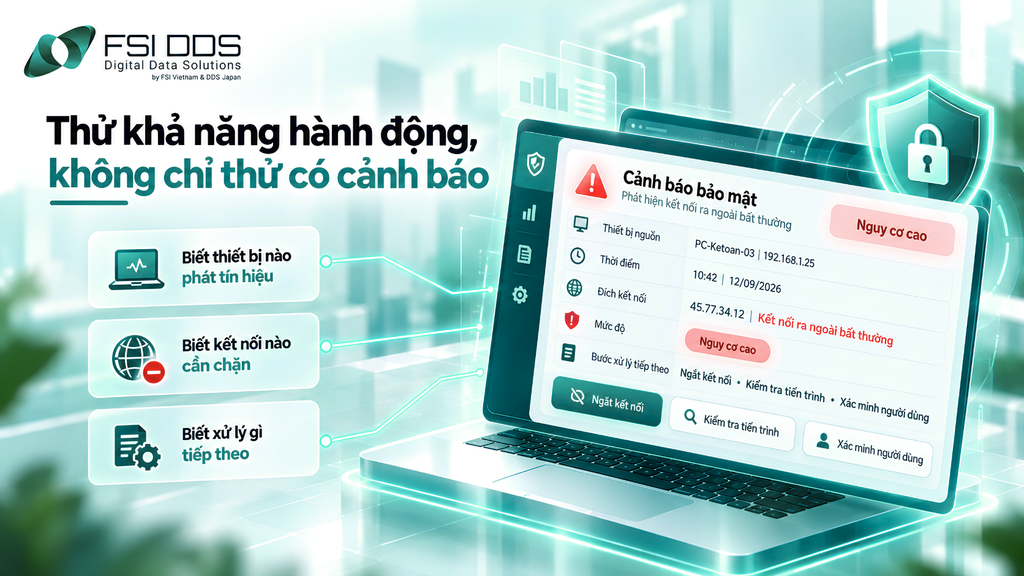
3. Hoạt động bình thường có bị ảnh hưởng không?
Doanh nghiệp cần theo dõi truy cập Internet, phần mềm nghiệp vụ và các thiết bị dùng chung trong thời gian thử. Thiết bị bảo vệ dữ liệu không nên tạo ra gián đoạn vượt quá mức doanh nghiệp chấp nhận.
4. Đội ngũ nội bộ có vận hành được sau thời gian thử không?
Cuối đợt thử, hãy để người phụ trách tự nhận cảnh báo, tra cứu và thực hiện bước xử lý đầu tiên. Nếu mọi thao tác vẫn phụ thuộc hoàn toàn vào nhà cung cấp, doanh nghiệp cần làm rõ phạm vi hỗ trợ khi triển khai.
Gợi ý phạm vi thử nhỏ
- Chọn một phòng ban hoặc một nhóm thiết bị đại diện.
- Đặt trước tiêu chí thành công: nhìn thấy gì, cảnh báo gì, ai xử lý.
- Ghi nhận cảnh báo không cần thiết và ảnh hưởng tới hoạt động bình thường.
- Chỉ mở rộng sau khi đội ngũ nội bộ hiểu cách phản ứng khi có cảnh báo.
Đến bước nào mới nên so chi phí bảo vệ dữ liệu?
Chỉ nên so chi phí bảo vệ dữ liệu khi các phương án đang giải quyết cùng một nhu cầu. So giá giữa hai thiết bị bảo vệ dữ liệu có phạm vi khác nhau sẽ không phản ánh đúng giá trị. Trước hết, doanh nghiệp cần xác nhận chúng đang xử lý cùng một khoảng trống.
Ở bước này, doanh nghiệp cần nhìn cả giá mua, chi phí triển khai, vận hành, hỗ trợ và mở rộng theo quy mô. Khi đánh giá thiết bị bảo vệ dữ liệu, hãy xác định đúng phạm vi trước rồi mới so ngân sách. Bài toán chi phí đã có nội dung riêng trên F-DDH BOX.
Xem thêm: Chi phí bảo vệ dữ liệu gồm những gì? 7 khoản doanh nghiệp cần tính
F-DDH BOX phù hợp với nhu cầu bảo vệ dữ liệu nào?
F-DDH BOX là giải pháp ngăn rò rỉ dữ liệu đầu ra cho doanh nghiệp bao gồm thiết bị và dịch vụ vận hành. Thiết bị phần cứng đặt tại hệ thống mạng giúp giám sát các kết nối từ mạng nội bộ ra Internet, từ đó đối chiếu đích kết nối với danh sách địa chỉ IP và máy chủ điều khiển độc hại đã được nhận diện. Khi khớp phạm vi nhận diện, hệ thống sẽ lập tức chặn kết nối và gửi cảnh báo cho người phụ trách.
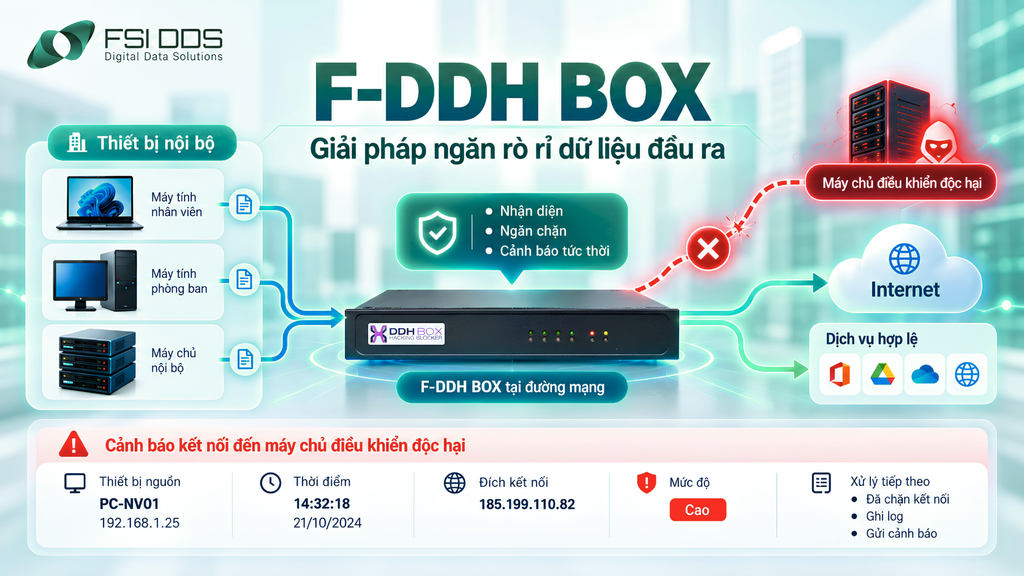
Danh sách máy chủ điều khiển được cập nhật hằng ngày từ nguồn LAC tại Nhật Bản và các đơn vị uy tín tại Việt Nam. F-DDH BOX cũng cung cấp thông tin để xác định máy nguồn liên quan và báo cáo theo dõi hàng tháng. Giải pháp này phù hợp khi doanh nghiệp cần quan sát kết nối đi ra theo hướng tập trung, không cần đội ngũ IT chuyên sâu và không cần cài phần mềm trên từng thiết bị trong mạng.
| Nhu cầu doanh nghiệp | Mức phù hợp với F-DDH BOX | Lý do |
| Theo dõi kết nối từ mạng nội bộ ra Internet | Phù hợp với phạm vi sản phẩm | F-DDH BOX tập trung quan sát đích kết nối đi ra. |
| Nhận diện kết nối tới IP/máy chủ điều khiển độc hại đã biết | Phù hợp | Thiết bị đối chiếu đích kết nối với danh sách được cập nhật. |
| Có camera, máy in hoặc thiết bị khó cài phần mềm | Có thể là lợi thế | Cách triển khai tại mạng không yêu cầu cài phần mềm trên từng thiết bị. |
| Kiểm soát nhân viên chép tệp ra USB | Không phải lớp chính | Cần công cụ kiểm soát thao tác trực tiếp trên máy. |
| Ngăn gửi nhầm tệp hoặc chia sẻ tệp hợp pháp sai quyền | Không phải lớp chính | Cần kiểm soát nội dung, người dùng và quyền chia sẻ. |
Xem thêm: Giải pháp ngăn rò rỉ dữ liệu F-DDH BOX: Khi một lớp bảo mật là chưa đủ
Doanh nghiệp cần làm gì trước khi phê duyệt đầu tư thiết bị bảo vệ dữ liệu?
Một cách đơn giản để quyết định nên trang bị thiết bị bảo vệ dữ liệu nào là trả lời cùng một bộ câu hỏi. Nó giải quyết rủi ro nào? Quan sát ở đâu? Bảo vệ được nhóm thiết bị nào? Có trùng chức năng đang có không? Ai sẽ xử lý cảnh báo? Kết quả thử nghiệm có đáp ứng yêu cầu không?
Nếu chưa trả lời được một trong các câu này, doanh nghiệp chưa cần vội ký hợp đồng. Việc xác định rõ nhu cầu thường rẻ hơn so với mua một thiết bị bảo vệ dữ liệu tốt nhưng đặt sai bài toán.
Với thiết bị bảo vệ dữ liệu, “đúng nhu cầu” quan trọng hơn “nhiều tính năng”. Một giải pháp phù hợp phải giúp doanh nghiệp nhìn rõ rủi ro cần quan tâm. Nó cũng phải bổ sung đúng khoảng trống và vận hành được bằng nguồn lực thực tế.
6 Câu doanh nghiệp nên chốt trước khi phê duyệt đầu tư
- Rủi ro nào cần giảm trước?
- Thiết bị cần quan sát ở đâu?
- Phạm vi máy và thiết bị nào phải được bảo vệ?
- Hệ thống hiện có đã giải quyết được bao nhiêu?
- Ai xử lý sau khi có cảnh báo?
- Kết quả thử nghiệm có đạt tiêu chí đã đặt ra?
ĐÁNH GIÁ F-DDH BOX TRÊN HỆ THỐNG THỰC TẾ
| Nếu doanh nghiệp đang cần bổ sung khả năng theo dõi kết nối đi ra, có thể bắt đầu bằng việc khảo sát mô hình mạng, xác định phạm vi thiết bị cần giám sát và dung thử F-DDH BOX trên một phạm vi phù hợp trước khi quyết định mở rộng. |
Kết luận
Chọn thiết bị bảo vệ dữ liệu không nên bắt đầu từ thương hiệu, danh sách tính năng hay giá mua. Một thiết bị bảo vệ dữ liệu phù hợp phải gắn với tình huống doanh nghiệp muốn ngăn. Cũng cần xác định nơi tín hiệu xuất hiện và công cụ hiện tại đã xử lý tới đâu.
Khi đã xác định rõ khoảng trống, doanh nghiệp mới có cơ sở chọn thiết bị bảo vệ dữ liệu phù hợp. Đó có thể là phần mềm trên từng máy, thiết bị đặt tại mạng hoặc giải pháp khác.
Bước thử nghiệm giúp kiểm chứng sản phẩm có nhìn thấy đúng tín hiệu và cảnh báo đủ rõ hay không, đồng thời doanh nghiệp cũng đánh giá được mức phù hợp với cách vận hành.Nếu khoảng trống nằm ở kết nối đi ra tới hạ tầng độc hại, doanh nghiệp có thể cân nhắc F-DDH BOX.
Câu hỏi thường gặp
1. Thiết bị bảo vệ dữ liệu là gì?
Đây là cách gọi chung cho phần cứng hoặc phần mềm giúp giảm rủi ro mất, bị lấy hoặc bị sử dụng sai dữ liệu. Mỗi loại có phạm vi quan sát và cách xử lý khác nhau.
2. Doanh nghiệp đã có tường lửa và phần mềm chống mã độc có cần mua thêm không?
Không thể kết luận chỉ từ tên công cụ đang có. Trước khi mua thêm thiết bị bảo vệ dữ liệu, doanh nghiệp cần kiểm tra rủi ro nào đã được xử lý. Sau đó mới xác định phần nào chỉ được nhìn thấy một phần và phần nào còn trống.
3. Thiết bị đặt tại mạng có thay phần mềm cài trên từng máy không?
Không. Thiết bị tại mạng có lợi thế khi quan sát kết nối tập trung. Phần mềm trên từng máy có thể thấy chi tiết hành vi trực tiếp trên máy. Hai cách thường bổ sung cho nhau.
4. F-DDH BOX phù hợp với nhu cầu nào?
F-DDH BOX phù hợp để xem xét khi doanh nghiệp cần theo dõi kết nối từ mạng nội bộ ra Internet. Sản phẩm tập trung nhận diện và ngăn chặn kết nối tới địa chỉ hoặc máy chủ điều khiển độc hại trong nguồn cảnh báo.