Một máy tính đang hoạt động bình thường có thể đột nhiên không mở được tài liệu. Hàng loạt file bị đổi tên, hệ thống xuất hiện thông báo yêu cầu trả tiền để lấy lại dữ liệu. Đó là hình ảnh quen thuộc của một cuộc tấn công ransomware.
Nhưng ransomware hiện nay không chỉ dừng ở việc mã hóa file. Trước khi khóa dữ liệu, kẻ tấn công có thể đã ở trong hệ thống nhiều ngày, đánh cắp tài khoản, tìm dữ liệu quan trọng, phá bản sao lưu và đưa thông tin ra ngoài. Vì vậy, phòng chống ransomware cần được thực hiện từ trước khi màn hình đòi tiền chuộc xuất hiện.
Xem thêm: Đánh cắp dữ liệu: 9 dấu hiệu và cách bảo vệ doanh nghiệp 2026
Tóm tắt nhanh
Ransomware là mã độc hoặc hình thức tấn công dùng việc khóa, mã hóa hay đánh cắp dữ liệu để gây sức ép đòi tiền chuộc. Doanh nghiệp cần kết hợp nhiều lớp bảo vệ như vá lỗi, MFA, bảo vệ máy tính, backup an toàn và giám sát kết nối mạng để giảm rủi ro.
Ransomware là gì?
Ransomware là một dạng mã độc hoặc cuộc tấn công nhằm khiến nạn nhân không thể sử dụng dữ liệu, thiết bị hoặc hệ thống bình thường, sau đó yêu cầu trả tiền để khôi phục quyền truy cập.
Tên gọi ransomware được ghép từ “ransom” – tiền chuộc và “software” – phần mềm.
Một hình thức phổ biến là ransomware mã hóa dữ liệu. Khi xâm nhập thành công, mã độc có thể mã hóa tài liệu, cơ sở dữ liệu, máy chủ hoặc các ổ đĩa dùng chung. Người dùng không thể mở dữ liệu nếu không có khóa giải mã.
Ransomware hiện đại còn có thể lấy cắp dữ liệu trước khi mã hóa và đe dọa công khai thông tin nếu doanh nghiệp không trả tiền. Vì vậy, một cuộc tấn công có thể đồng thời gây mất khả năng sử dụng dữ liệu và rò rỉ dữ liệu.
Xem thêm: Tấn công mạng 2026: Thực trạng, hình thức phổ biến và cách phòng tránh
Ransomware hoạt động như thế nào?
Với doanh nghiệp, ransomware thường diễn ra theo một chuỗi. Mã hóa dữ liệu thường là bước cuối, không phải bước đầu.
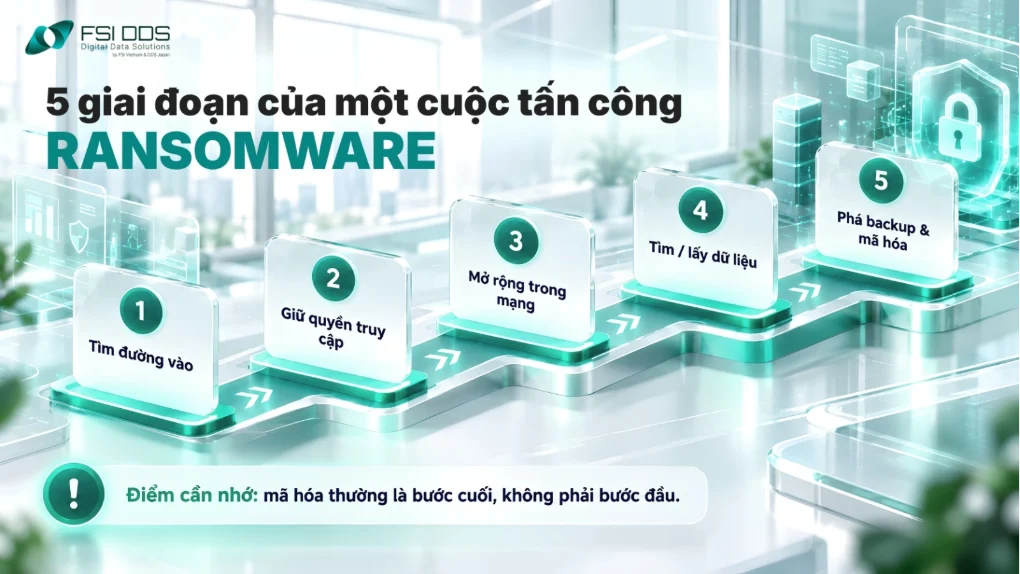
Giai đoạn 1: Tìm đường vào hệ thống
Điểm vào có thể là email giả mạo, tài khoản bị lộ mật khẩu, hệ thống truy cập từ xa cấu hình yếu hoặc phần mềm chưa được vá lỗ hổng.
Giai đoạn 2: Duy trì quyền truy cập
Sau khi vào được một máy, kẻ tấn công có thể tạo thêm tài khoản, cài công cụ điều khiển từ xa hoặc lợi dụng công cụ quản trị hợp pháp để giữ quyền truy cập.
Giai đoạn 3: Mở rộng sang các hệ thống khác
Kẻ tấn công tìm máy chủ, tài khoản quản trị, ổ đĩa dùng chung và các hệ thống có giá trị hơn. Nếu chiếm được tài khoản có quyền cao, phạm vi ảnh hưởng có thể tăng nhanh.
Giai đoạn 4: Tìm và đánh cắp dữ liệu
Một số nhóm ransomware tìm dữ liệu khách hàng, tài liệu nội bộ hoặc thông tin tài chính rồi đưa ra ngoài trước khi mã hóa.
Giai đoạn 5: Phá khả năng khôi phục và mã hóa dữ liệu
Trước khi kích hoạt ransomware, kẻ tấn công có thể tắt công cụ bảo mật, xóa log hoặc phá backup. Sau đó dữ liệu bị mã hóa và nạn nhân nhận yêu cầu tiền chuộc.
Có những loại ransomware nào?
Ransomware mã hóa dữ liệu: Mã hóa file, ổ đĩa hoặc hệ thống rồi yêu cầu tiền để lấy khóa giải mã.
Locker ransomware: Khóa thiết bị hoặc hệ điều hành khiến người dùng không thể sử dụng máy bình thường.
Ransomware kết hợp đánh cắp dữ liệu: Lấy dữ liệu ra ngoài trước hoặc trong quá trình mã hóa rồi đe dọa công khai thông tin.
Ransomware có người điều khiển: Kẻ tấn công trực tiếp nghiên cứu hệ thống, tìm tài sản có giá trị rồi mới triển khai ransomware.
Ransomware-as-a-Service (RaaS): Nhóm phát triển ransomware cung cấp công cụ cho nhóm khác thực hiện tấn công và chia sẻ lợi nhuận.
Dấu hiệu hệ thống có thể đang bị ransomware tấn công
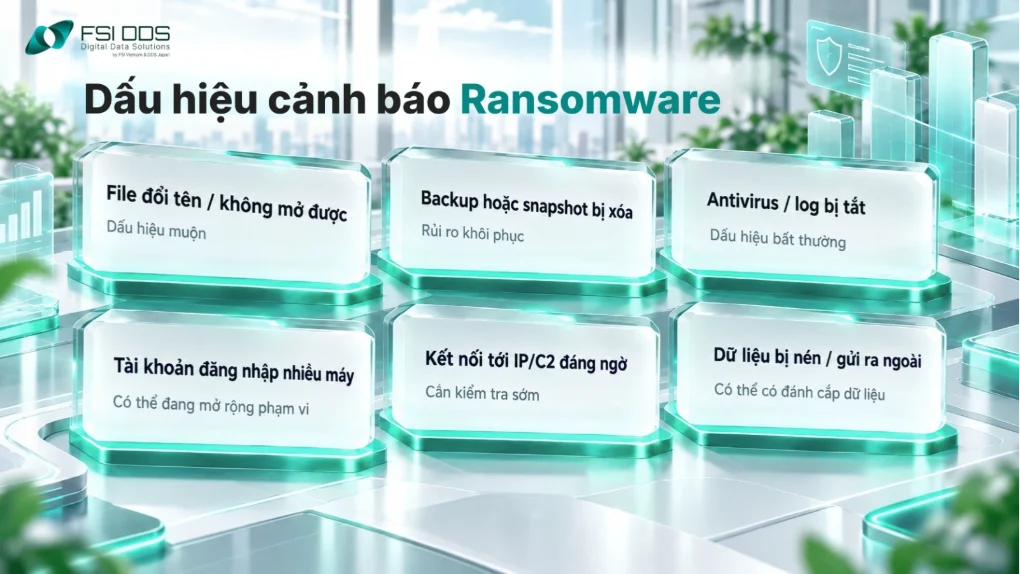
- Nhiều file bị đổi tên hoặc không thể mở trong thời gian ngắn.
- Backup hoặc snapshot bị xóa bất thường.
- Antivirus, EDR hoặc logging bị tắt mà không có thay đổi quản trị hợp lệ.
- Một tài khoản đăng nhập vào nhiều máy hoặc hệ thống không thường sử dụng.
- Thiết bị tạo kết nối bất thường tới IP hoặc máy chủ Internet đáng ngờ.
- Lượng lớn dữ liệu được nén, sao chép hoặc gửi ra ngoài trước khi xảy ra mã hóa.
- Xuất hiện file hoặc cửa sổ thông báo yêu cầu trả tiền.
Một dấu hiệu riêng lẻ chưa đủ để kết luận ransomware. Giá trị nằm ở việc kết hợp nhiều tín hiệu để nhận biết hành vi bất thường sớm hơn.
Doanh nghiệp cần làm gì khi bị ransomware?
Khi phát hiện ransomware, ưu tiên đầu tiên là ngăn sự cố lan rộng. Doanh nghiệp cần xác định những hệ thống bị tác động và cô lập chúng khỏi mạng khi phù hợp.
Sau đó, cần đánh giá tài khoản, máy chủ, backup và các hệ thống liên quan. Nếu có điều kiện, nên giữ lại log và bằng chứng cần thiết trước khi xóa hoặc cài lại máy.
Việc khôi phục chỉ nên thực hiện từ nguồn dữ liệu đã được xác định là sạch. Đồng thời cần xử lý nguyên nhân ban đầu như tài khoản bị chiếm, lỗ hổng hoặc cấu hình yếu để tránh sự cố lặp lại.
Với sự cố lớn, ransomware không còn là vấn đề riêng của IT. Lãnh đạo, pháp lý, truyền thông và các bên liên quan có thể cần cùng tham gia tùy phạm vi ảnh hưởng.
Xem thêm: Sổ tay xử lý khủng hoảng 24h khi bị lộ dữ liệu cho doanh nghiệp Việt Nam
7 cách giúp doanh nghiệp phòng chống ransomware
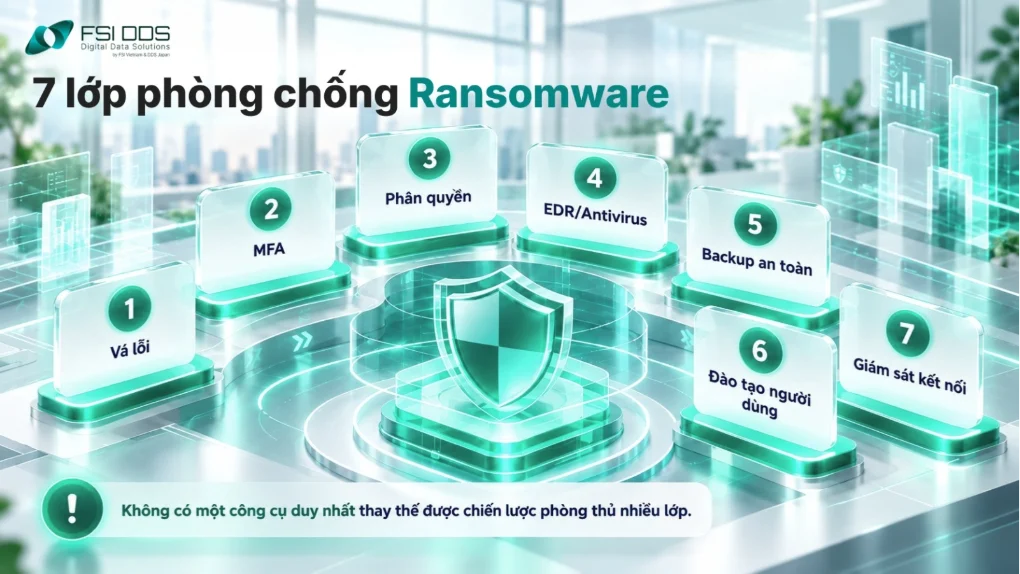
Cập nhật và vá lỗ hổng thường xuyên: Ưu tiên hệ thống truy cập Internet, VPN, máy chủ và phần mềm quan trọng.
Sử dụng xác thực đa yếu tố (MFA): Đặc biệt với email, VPN, tài khoản quản trị và hệ thống truy cập từ bên ngoài.
Giới hạn quyền người dùng: Nhân viên chỉ nên có quyền cần thiết để giảm phạm vi thiệt hại nếu tài khoản bị chiếm.
Bảo vệ máy tính bằng antivirus hoặc EDR: Giúp nhận biết file, hành vi và hoạt động bất thường trên endpoint.
Sao lưu dữ liệu an toàn: Backup cần được tách khỏi hệ thống chính, hạn chế quyền xóa và kiểm tra khả năng khôi phục định kỳ.
Đào tạo người dùng: Giúp nhân viên nhận biết email giả mạo, file không rõ nguồn gốc và yêu cầu đăng nhập bất thường.
Giám sát hoạt động mạng và kết nối đầu ra: Giúp phát hiện thiết bị đang liên lạc với hạ tầng đáng ngờ sau khi vượt qua lớp bảo vệ ban đầu.
Phòng chống ransomware như thế nào với F-DDH BOX?
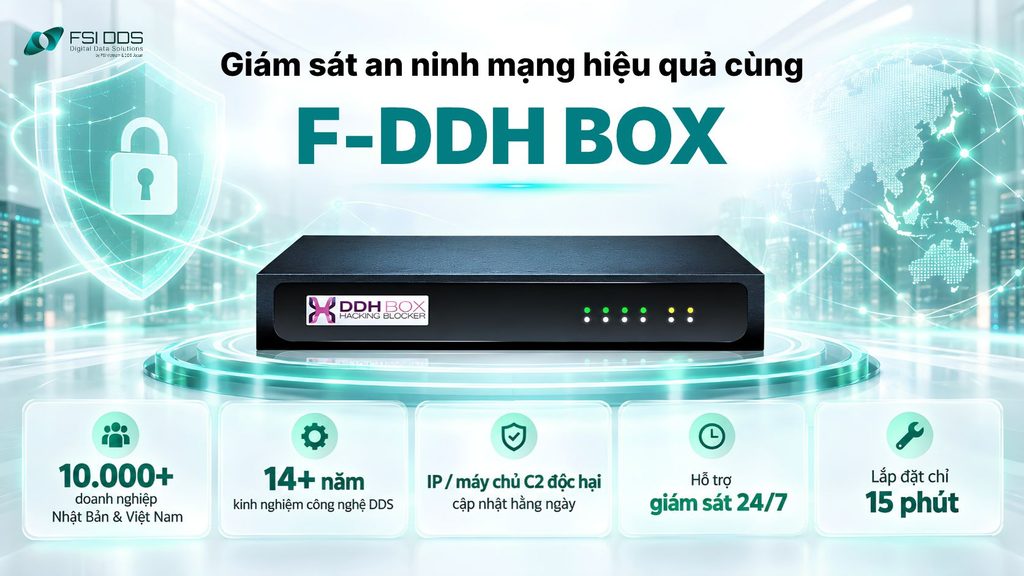
Ransomware là bài toán cần nhiều lớp bảo vệ. F-DDH BOX không phải phần mềm giải mã ransomware và cũng không thay thế antivirus hay EDR.
Vai trò phù hợp của F-DDH BOX nằm ở lớp giám sát các kết nối từ mạng nội bộ đi ra Internet.
Giải pháp ngăn rò rỉ dữ liệu đầu ra F-DDH BOX đối chiếu các kết nối đầu ra với danh sách IP và máy chủ C2 độc hại được cập nhật hằng ngày. Khi một thiết bị nội bộ kết nối tới địa chỉ nằm trong danh sách nhận diện, F-DDH BOX sẽ tự động chặn kết nối tới máy chủ độc hại và gửi cảnh báo tức thì cho đội ngũ IT.
Giải pháp phù hợp trong những trường hợp thiết bị đã bị kiểm soát và cần liên lạc với hạ tầng bên ngoài để nhận lệnh, tải thêm công cụ hoặc duy trì kết nối.
F-DDH BOX không thay thế việc vá lỗ hổng, MFA, EDR, phân quyền, backup hoặc kế hoạch ứng phó ransomware. Đây là lớp bổ sung giúp doanh nghiệp quan sát tốt hơn các kết nối đầu ra và ưu tiên kiểm tra thiết bị có dấu hiệu đáng ngờ.
Kết luận
Ransomware đã phát triển từ một loại mã độc mã hóa file thành một hình thức tấn công có thể bao gồm đánh cắp tài khoản, di chuyển trong mạng, lấy dữ liệu, phá backup và cuối cùng mới mã hóa hệ thống.
Vì vậy, doanh nghiệp không chỉ cần hỏi “làm sao chặn ransomware?”, mà còn phải tìm cách phát hiện kẻ tấn công trước khi họ có đủ quyền để triển khai ransomware.
Một chiến lược phù hợp cần kết hợp cập nhật hệ thống, MFA, quản lý quyền truy cập, bảo vệ endpoint, backup an toàn, giám sát mạng và quy trình ứng phó sự cố.
Câu hỏi thường gặp
1. Ransomware có phải virus không?
Ransomware là một dạng malware – phần mềm độc hại. Một số ransomware có khả năng tự lan truyền, nhưng không phải mọi ransomware đều là virus theo nghĩa kỹ thuật.
2. Ransomware có chỉ mã hóa dữ liệu không?
Không. Một số cuộc tấn công còn đánh cắp dữ liệu, khóa hệ thống hoặc đe dọa công khai thông tin để gây sức ép.
3. Có backup thì có cần chống ransomware không?
Có. Backup giúp phục hồi nhưng cũng có thể bị xóa hoặc phá nếu không được bảo vệ. Backup cũng không xử lý được nguy cơ dữ liệu đã bị đánh cắp.
4. Antivirus có chặn được ransomware không?
Antivirus có thể phát hiện nhiều ransomware đã biết, nhưng không nên là lớp bảo vệ duy nhất. Doanh nghiệp cần kết hợp thêm MFA, quản lý quyền, EDR, backup và giám sát mạng.
5. F-DDH BOX có chặn được ransomware không?
F-DDH BOX của FSI DDS không phải giải pháp chống ransomware độc lập. Thiết bị tập trung vào giám sát kết nối đầu ra và nhận diện kết nối tới IP/C2 độc hại trong phạm vi dữ liệu nhận diện.