Đánh cắp dữ liệu là gì? Đây là hành vi cố ý lấy, sao chép hoặc chiếm đoạt thông tin trái phép từ cá nhân hay tổ chức. Dữ liệu bị lấy có thể là hồ sơ khách hàng, thông tin tài chính, tài khoản hoặc bí mật kinh doanh. Hiểu cách hành vi này xảy ra sẽ giúp doanh nghiệp nhận diện dấu hiệu và phòng ngừa kịp thời.
Đánh cắp dữ liệu là gì?
Đánh cắp dữ liệu (Data Theft) là hành vi cố ý lấy thông tin mà không được phép, có thể thông qua truy cập trái phép, lạm dụng quyền hợp lệ hoặc chiếm đoạt thiết bị lưu trữ. Khác với tài sản vật lý, dữ liệu thường có thể bị sao chép mà bản gốc vẫn tồn tại; hệ thống vẫn hoạt động không đồng nghĩa dữ liệu chưa bị lấy.
Khái niệm Data Exfiltration chỉ hoạt động chuyển dữ liệu trái phép ra khỏi một môi trường được bảo vệ. Đây là một cách thức thường gặp trong đánh cắp dữ liệu, nhưng không đồng nghĩa mọi trường hợp Data Theft đều phải có kết nối Internet: dữ liệu có thể bị mang ra bằng USB hoặc thiết bị vật lý.
Xem thêm: Đánh cắp dữ liệu: 9 dấu hiệu và cách bảo vệ doanh nghiệp 2026
Đánh cắp dữ liệu khác gì với rò rỉ và vi phạm dữ liệu?
Ba thuật ngữ có quan hệ gần nhau nhưng không nên sử dụng thay thế trong mọi tình huống:
| Thuật ngữ | Ý nghĩa trọng tâm | Ví dụ minh họa |
| Data Theft – đánh cắp | Cố ý lấy hoặc chiếm đoạt dữ liệu không được phép | Sao chép danh sách khách hàng để bán |
| Data Leakage – rò rỉ | Thông tin thoát khỏi phạm vi được phép, có thể do vô ý | Gửi nhầm tệp lương ra ngoài |
| Data Breach – vi phạm dữ liệu | Sự cố bảo mật dẫn đến truy cập, thu thập hoặc tiết lộ dữ liệu trái phép | Kẻ xâm nhập truy cập cơ sở dữ liệu |
Một vụ vi phạm dữ liệu có thể bao gồm hành vi đánh cắp, nhưng cũng có thể là dữ liệu bị truy cập trái phép mà chưa xác định đã bị sao chép. Microsoft phân biệt các sự cố theo cách dữ liệu bị truy cập và tác động đối với tổ chức.
Xem thêm: Rò rỉ dữ liệu và vi phạm dữ liệu: Điểm khác biệt là gì?
Quá trình đánh cắp dữ liệu diễn ra như thế nào?
Trong các cuộc tấn công có chủ đích, dữ liệu có thể bị lấy qua nhiều giai đoạn. Đây là mô hình tham khảo tổng hợp từ cách MITRE ATT&CK mô tả hoạt động trích xuất dữ liệu, không phải chuỗi bước bắt buộc của mọi sự cố.
Đầu tiên, đối tượng tìm cách truy cập hệ thống bằng tài khoản bị lộ, lỗ hổng hoặc quyền sẵn có. Tiếp theo, họ tìm thư mục có giá trị, tập hợp dữ liệu và chuyển dữ liệu ra ngoài bằng kênh mạng hoặc thiết bị vật lý. Cuối cùng, thông tin có thể bị sử dụng để gian lận, bán lại hoặc tống tiền.
Ví dụ minh họa: tài khoản quản trị dịch vụ lưu trữ đám mây bị chiếm đoạt. Đối tượng đăng nhập, tìm thư mục chứa hợp đồng, tải hàng loạt tệp rồi chia sẻ với một tài khoản bên ngoài. Quá trình này có thể không làm gián đoạn dịch vụ nên cần kiểm tra nhật ký tải xuống và chia sẻ.
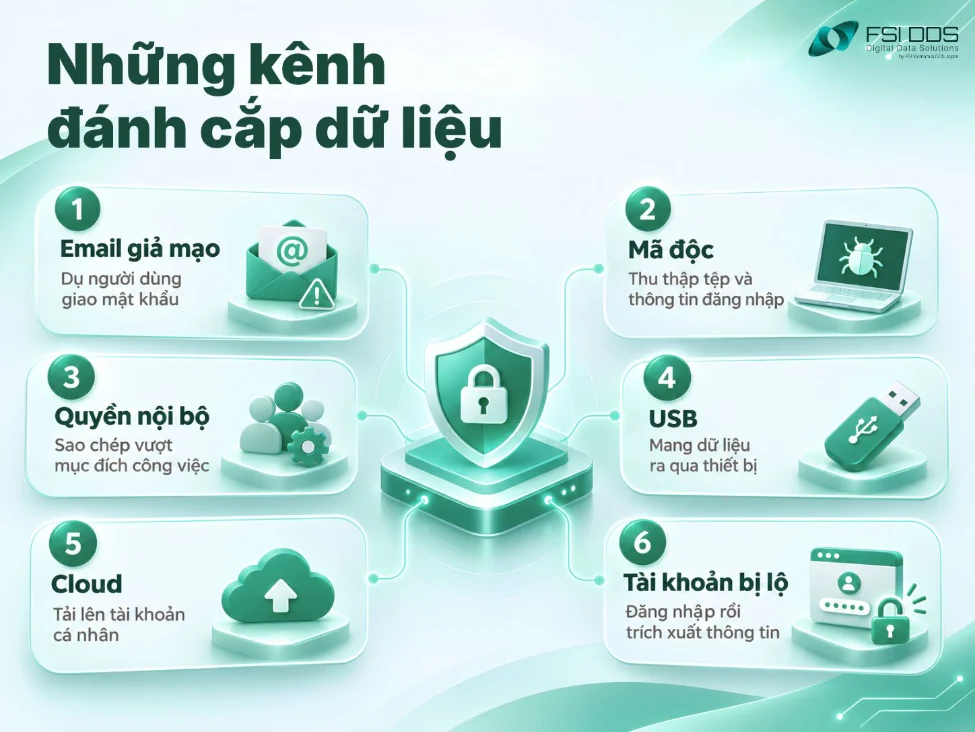
Các hình thức đánh cắp dữ liệu phổ biến
- Email giả mạo (phishing): Đối tượng giả danh nhà cung cấp hoặc bộ phận IT để lấy mật khẩu; sau đó đăng nhập và tải thông tin.
- Mã độc và phần mềm gián điệp: Phần mềm độc hại thu thập tệp, thông tin xác thực hoặc tạo kênh truyền dữ liệu bí mật.
- Lạm dụng quyền truy cập nội bộ: Nhân viên hoặc nhà thầu sao chép dữ liệu vượt quá mục đích được giao.
- USB và thiết bị lưu trữ: Dữ liệu được chuyển từ máy trạm, máy chủ sang ổ di động hoặc điện thoại.
- Dịch vụ đám mây và web: Tệp được tải lên kho lưu trữ hay tài khoản ngoài tổ chức; dịch vụ hợp pháp cũng có thể bị lợi dụng.
- Tài khoản đăng nhập bị xâm phạm: Kẻ tấn công sử dụng thông tin xác thực có thật để truy cập CRM, email hoặc NAS.
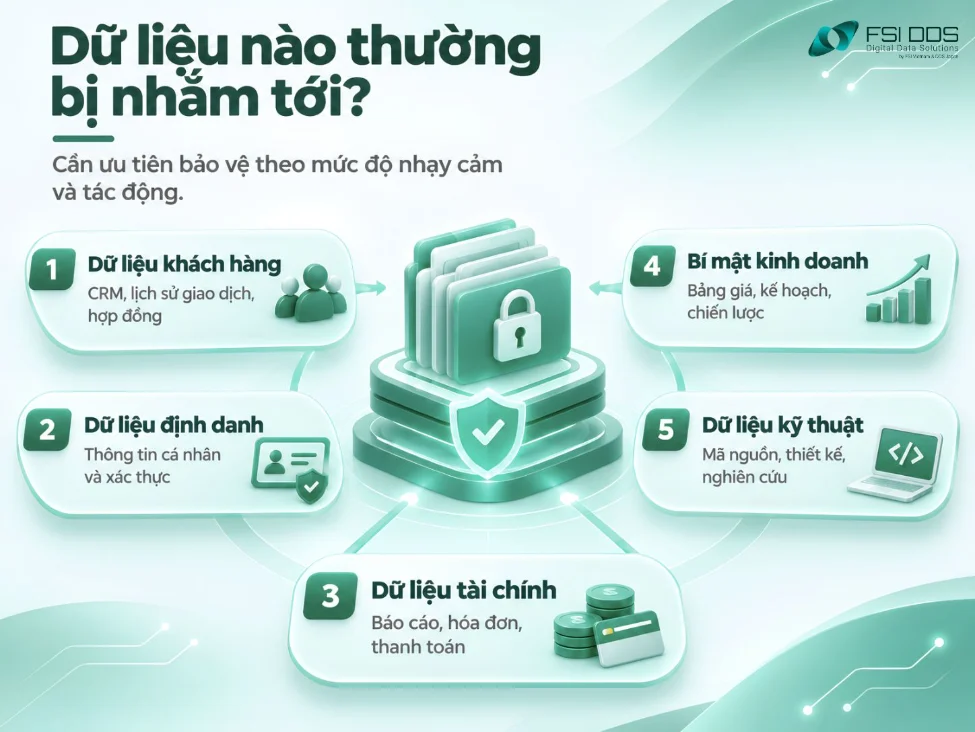
Những loại dữ liệu thường bị đánh cắp
- Thông tin khách hàng: số điện thoại, lịch sử mua hàng, hợp đồng, hồ sơ CRM.
- Dữ liệu cá nhân: thông tin định danh, thông tin liên hệ hoặc hồ sơ nhân sự.
- Dữ liệu tài chính: bảng lương, báo cáo, thông tin thanh toán và hóa đơn.
- Bí mật kinh doanh: giá bán, kế hoạch thị trường, danh sách nhà cung cấp.
- Dữ liệu kỹ thuật: mã nguồn, thiết kế, tài liệu nghiên cứu và cấu hình hệ thống.
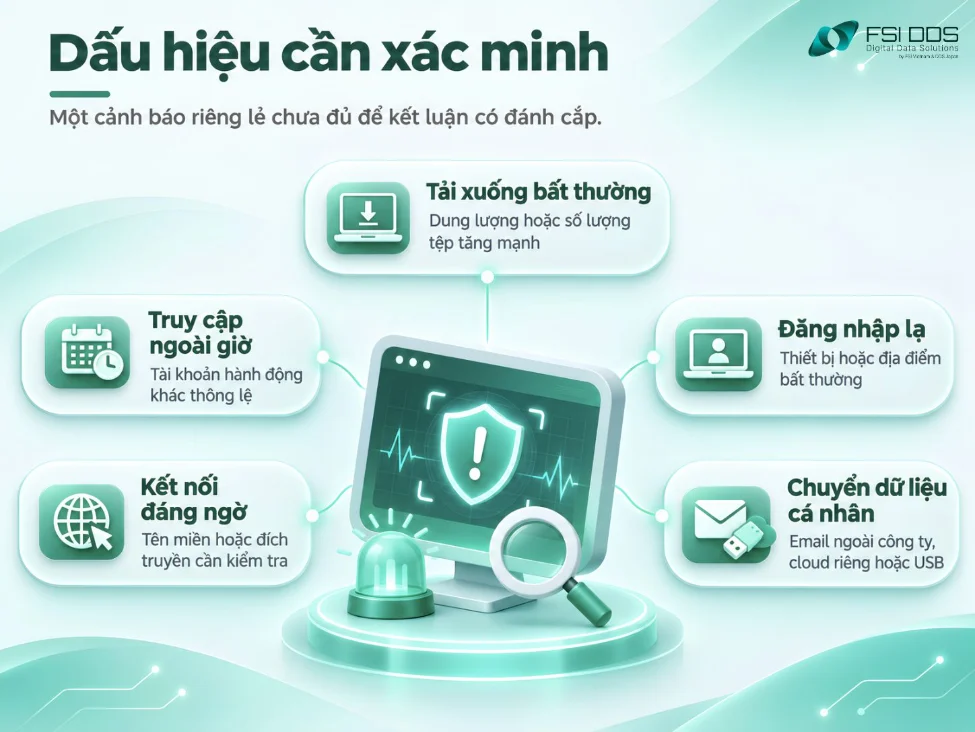
Dấu hiệu nhận biết doanh nghiệp đang bị đánh cắp dữ liệu
Do dữ liệu có thể bị sao chép mà bản gốc không thay đổi, sự cố thường không tạo ra triệu chứng dễ nhận thấy. Bộ phận IT cần kết hợp nhiều tín hiệu với bối cảnh nghiệp vụ để giảm báo động sai.
- Tài khoản tải hoặc xuất số lượng tệp vượt xa mức hoạt động thường ngày.
- Người dùng truy cập nhiều dữ liệu nhạy cảm ngoài giờ hoặc từ thiết bị lạ.
- Máy trạm thường xuyên kết nối đến máy chủ, tên miền hoặc dịch vụ cloud bất thường.
- Tài liệu được gửi hàng loạt đến địa chỉ email cá nhân hay tài khoản ngoài tổ chức.
- Xuất hiện tệp nén lớn hoặc những phiên truyền dữ liệu lặp lại không rõ mục đích.
Xem thêm: Dấu hiệu máy tính bị đánh cắp dữ liệu: 3 mức cảnh báo bạn cần biết
Hậu quả của việc đánh cắp dữ liệu
Hậu quả không chỉ dừng ở việc mất một tệp tin. Khi thông tin bị sao chép ra ngoài, tổ chức thường khó biết đã có bao nhiêu bản sao và ai đang nắm giữ.
Thiệt hại tài chính: Chi phí điều tra, khắc phục, gián đoạn hoạt động và nguy cơ gian lận từ thông tin bị lấy.
Mất uy tín: Khách hàng hoặc đối tác có thể giảm niềm tin khi thông tin nhạy cảm bị lộ.
Mất lợi thế cạnh tranh: Chiến lược, danh sách khách hàng hoặc thiết kế bị lợi dụng ngoài mục đích cho phép.
Rủi ro pháp lý: Việc xử lý dữ liệu cá nhân có thể kéo theo nghĩa vụ pháp lý tùy tính chất và phạm vi sự cố.
Tại Việt Nam, Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 có hiệu lực từ ngày 01/01/2026. Các nghĩa vụ cụ thể cần được xác định theo vai trò của tổ chức, loại dữ liệu và tình huống thực tế, không nên suy luận rằng mọi dấu hiệu cảnh báo đều tự động phát sinh cùng một nghĩa vụ thông báo.
F-DDH BOX – Giải pháp giám sát và ngăn chặn đánh cắp dữ liệu doanh nghiệp
Trong nhiều trường hợp, dữ liệu doanh nghiệp không bị đánh cắp thông qua các cuộc tấn công từ bên ngoài mà có thể bị đưa ra khỏi hệ thống thông qua những hoạt động tưởng chừng hợp lệ, chẳng hạn như gửi email, tải dữ liệu lên đám mây hoặc truyền tệp qua Internet.
Điều này đặt ra một yêu cầu quan trọng: Doanh nghiệp không chỉ cần bảo vệ hệ thống khỏi nguy cơ xâm nhập mà còn phải kiểm soát được dữ liệu đang được truyền ra ngoài.
Để giải quyết bài toán này, FSI DDS phát triển F-DDH BOX – giải pháp giám sát và ngăn ngừa rò rỉ dữ liệu đầu ra, giúp doanh nghiệp tăng cường khả năng kiểm soát thông tin trong quá trình vận hành.
F-DDH BOX hỗ trợ doanh nghiệp thông qua các chức năng chính:
- Phát hiện – Ngăn chặn – Cảnh báo: Giám sát hoạt động truyền dữ liệu ra ngoài, phát hiện các dấu hiệu bất thường và hỗ trợ ngăn chặn nguy cơ rò rỉ dữ liệu.
- Báo cáo định kỳ: Cung cấp thông tin về hoạt động giám sát, giúp bộ phận quản trị nắm bắt tình hình và đánh giá các nguy cơ liên quan đến dữ liệu.
- Hỗ trợ khi xảy ra sự cố: Cung cấp thông tin phục vụ quá trình xác minh, phân tích và xử lý sự cố an toàn dữ liệu.
Đặc biệt, F-DDH BOX được thiết kế theo hướng không cần cài đặt agent trên thiết bị đầu cuối, không yêu cầu thay đổi lớn về hạ tầng hiện có và hỗ trợ giám sát 24/7, giúp doanh nghiệp thuận tiện hơn khi triển khai và vận hành.
Trong bối cảnh rủi ro đánh cắp thông tin ngày càng đa dạng và yêu cầu bảo vệ dữ liệu cá nhân ngày càng được chú trọng, F-DDH BOX là giải pháp đáng cân nhắc để doanh nghiệp chủ động kiểm soát các hoạt động truyền dữ liệu ra ngoài, giảm thiểu nguy cơ thất thoát thông tin và nâng cao năng lực bảo vệ dữ liệu.
Tìm hiểu thêm về giải pháp F-DDH BOX tại: fddhbox.com
Kết luận
Hiểu rõ đánh cắp dữ liệu là gì là bước đầu để doanh nghiệp bảo vệ tài sản thông tin. Ngoài ngăn chặn xâm nhập, tổ chức cần kiểm soát ai được sử dụng dữ liệu, dữ liệu đi đâu và cách ứng phó nếu phát hiện hành vi bất thường. Phân quyền hợp lý, xác thực mạnh, đào tạo nhân viên và giám sát có trọng tâm sẽ tạo nền tảng bảo vệ bền vững hơn.
Câu hỏi thường gặp
Đã sao lưu dữ liệu thì còn lo bị đánh cắp không?
Có. Sao lưu phục vụ phục hồi khi mất hoặc mã hóa dữ liệu; nó không xóa được những bản sao đã bị lấy ra ngoài. Doanh nghiệp vẫn cần kiểm soát truy cập và truyền dữ liệu.
Đánh cắp dữ liệu có phải lúc nào cũng do hacker?
Không. Người nội bộ hoặc đối tác có quyền truy cập hợp lệ cũng có thể cố ý sử dụng dữ liệu trái phép. Ngược lại, không phải mọi hành vi gửi nhầm tài liệu đều là đánh cắp.
Có thể phát hiện đánh cắp dữ liệu chỉ bằng firewall không?
Không thể bảo đảm. Firewall hỗ trợ kiểm soát kết nối, nhưng nhiều hoạt động diễn ra qua dịch vụ hợp pháp hoặc tài khoản có quyền. Cần phối hợp nhật ký ứng dụng, quản lý định danh, endpoint và giám sát dữ liệu đầu ra.