Doanh nghiệp tìm sản phẩm an toàn thông tin mạng thường đứng trước rất nhiều lựa chọn như firewall, EDR, SIEM, DLP, MFA hay giải pháp sao lưu. Tuy nhiên, quan trọng không phải là mua càng nhiều càng tốt, mà là xác định đúng hệ thống cần bảo vệ, rủi ro cần xử lý và khoảng trống bảo mật còn thiếu.
Bài viết sẽ giúp doanh nghiệp hiểu rõ các nhóm sản phẩm phổ biến, phân biệt với dịch vụ an toàn thông tin mạng, nắm vai trò của giám sát an toàn thông tin mạng và lựa chọn giải pháp phù hợp theo nhu cầu thực tế trong năm 2026.
Sản phẩm an toàn thông tin mạng là gì?
Sản phẩm an toàn thông tin mạng là phần cứng hoặc phần mềm giúp bảo vệ hệ thống, dữ liệu và hoạt động số trước các nguy cơ như truy cập trái phép, mã độc, rò rỉ dữ liệu hoặc tấn công mạng. Tùy chức năng, sản phẩm có thể dùng để phòng ngừa, phát hiện, giám sát, kiểm soát truy cập, bảo vệ dữ liệu hoặc hỗ trợ khôi phục sau sự cố.
Doanh nghiệp nên lựa chọn sản phẩm dựa trên rủi ro thực tế và nhu cầu vận hành, thay vì chỉ dựa vào số lượng tính năng.
Lưu ý pháp lý năm 2026:
Luật An ninh mạng số 116/2025/QH15, có hiệu lực từ 1/7/2026, sử dụng thuật ngữ “sản phẩm an ninh mạng” cho các phần cứng, phần mềm có chức năng bảo vệ hệ thống, thông tin và dữ liệu.
7 nhóm sản phẩm an toàn thông tin mạng doanh nghiệp nên biết
Bảy nhóm dưới đây là cách phân loại sản phẩm an toàn thông tin mạng theo chức năng vận hành, không thay thế phân loại pháp lý tại Luật An ninh mạng. Mỗi nhóm giải quyết một phần của chuỗi phòng thủ.
Doanh nghiệp không nhất thiết phải mua đủ bảy nhóm ngay lập tức; điều quan trọng là biết nhóm nào đang tạo ra khoảng trống lớn nhất so với rủi ro thực tế.
1. Bảo vệ mạng và ngăn chặn truy cập nguy hiểm
Nhóm này gồm firewall, IDS/IPS, WAF và chống DDoS. Chúng giúp kiểm soát lưu lượng mạng, phát hiện truy cập đáng ngờ, bảo vệ website và giảm ảnh hưởng của các cuộc tấn công từ Internet.
2. Bảo vệ máy tính và thiết bị đầu cuối
Antivirus, EPP và EDR giúp bảo vệ máy tính, máy chủ và thiết bị người dùng khỏi phần mềm độc hại hoặc hành vi bất thường. XDR có phạm vi rộng hơn, có thể kết hợp dữ liệu từ thiết bị, tài khoản, email hoặc cloud để hỗ trợ phát hiện và điều tra sự cố.
3. Quản lý tài khoản và quyền truy cập
IAM, MFA và PAM giúp kiểm soát ai được truy cập hệ thống và được phép làm gì. Doanh nghiệp nên quản lý chặt việc cấp, thay đổi và thu hồi quyền để hạn chế tài khoản dư thừa hoặc bị lạm dụng.
4. Giám sát và phát hiện dấu hiệu bất thường
SIEM, NDR và các công cụ phân tích log hỗ trợ giám sát an toàn thông tin mạng, phát hiện hành vi đáng ngờ và hỗ trợ điều tra sự cố. Quan trọng nhất là xác định rõ cảnh báo nào cần theo dõi và ai chịu trách nhiệm xử lý.
5. Bảo vệ dữ liệu và kiểm soát dữ liệu đi ra ngoài
DLP, mã hóa và sao lưu giúp giảm nguy cơ mất, rò rỉ hoặc truy cập trái phép dữ liệu. Doanh nghiệp cũng có thể giám sát các kết nối đi ra Internet để phát hiện thiết bị có dấu hiệu liên lạc với hạ tầng độc hại.
6. Phát hiện và quản lý lỗ hổng bảo mật
Các công cụ quét lỗ hổng giúp doanh nghiệp tìm ra điểm yếu trong máy chủ, website, ứng dụng hoặc hệ thống trước khi bị khai thác. Sau khi phát hiện, cần ưu tiên xử lý theo mức độ rủi ro và kiểm tra lại sau khi khắc phục.
7. Sao lưu, khôi phục và ứng phó sự cố
Sao lưu giúp doanh nghiệp khôi phục dữ liệu và hệ thống khi xảy ra sự cố. Bên cạnh công cụ, doanh nghiệp cần có quy trình ứng phó rõ ràng và diễn tập định kỳ để bảo đảm có thể xử lý khi sự cố thực sự xảy ra.
Xem thêm bài viết liên quan:
Sản phẩm và dịch vụ an toàn thông tin mạng khác nhau thế nào?
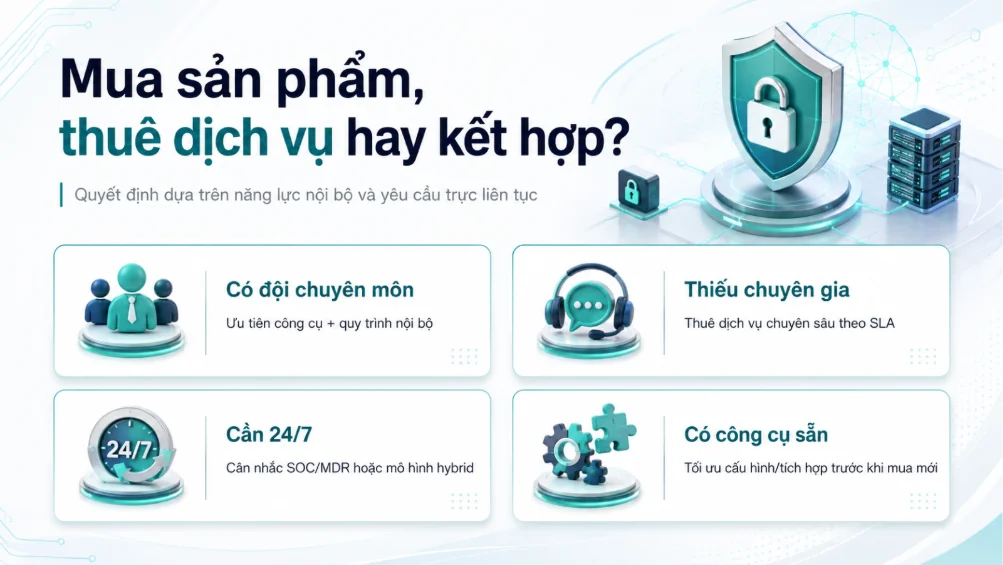
Sản phẩm an toàn thông tin mạng cung cấp công cụ kỹ thuật, còn dịch vụ bổ sung chuyên gia và khả năng vận hành. Ví dụ, SIEM có thể thu thập cảnh báo, nhưng SOC/MDR sẽ theo dõi, phân tích và hỗ trợ xử lý.
Doanh nghiệp nên thuê dịch vụ khi thiếu nhân sự chuyên sâu, cần giám sát 24/7 hoặc cần hỗ trợ pentest, điều tra và ứng cứu sự cố.
Mô hình phù hợp mà các doanh nghiệp vừa và nhỏ tại Việt Nam thường sử dụng là kết hợp: đội IT nội bộ giữ quyền kiểm soát, nhà cung cấp hỗ trợ phần chuyên môn và vận hành liên tục.
| Tiêu chí | Sản phẩm | Dịch vụ |
| Giá trị chính | Công cụ/phần cứng/phần mềm tạo năng lực kỹ thuật | Chuyên gia, quy trình và trách nhiệm vận hành |
| Ví dụ | Firewall, EDR, SIEM, DLP, IAM/PAM, NDR | SOC/MDR, pentest, tư vấn, ứng cứu sự cố |
| Phù hợp khi | Có đội ngũ đủ năng lực tự vận hành | Thiếu chuyên gia, cần 24/7 hoặc nghiệp vụ chuyên sâu |
| Điểm cần hỏi | Tích hợp, hiệu năng, license, log, khả năng mở rộng | SLA, phạm vi, thời gian phản hồi, dữ liệu, đầu mối xử lý |
| Mô hình thường hiệu quả | Sản phẩm + đội nội bộ | Dịch vụ + đầu mối nội bộ; hoặc mô hình hybrid |
Cách lựa chọn sản phẩm an toàn thông tin mạng theo khoảng trống
Hãy bắt đầu từ điểm thiếu trong hệ thống thay vì tên sản phẩm.
- Nếu chưa kiểm soát tốt tài khoản đặc quyền, ưu tiên IAM/PAM.
- Nếu khó phát hiện thiết bị bị xâm nhập, ưu tiên bảo vệ endpoint và giám sát.
- Nếu chưa kiểm soát dữ liệu đi ra ngoài, cân nhắc DLP và giám sát lưu lượng.
- Nếu chưa chắc có thể phục hồi sau ransomware, ưu tiên sao lưu và diễn tập khôi phục.
| Khoảng trống | Dấu hiệu | Nhóm ưu tiên | Kết quả cần đo |
| Danh tính | Quyền rộng, tài khoản dùng chung | MFA, IAM, PAM | Giảm tài khoản rủi ro, truy vết được quyền |
| Endpoint | Khó biết máy nào bị xâm nhập | EPP/EDR/XDR | Phát hiện, cô lập và điều tra nhanh hơn |
| Giám sát | Có log nhưng không có cảnh báo hữu ích | SIEM/NDR + SOC/MDR | MTTD, MTTR, tỷ lệ cảnh báo hữu ích |
| Dữ liệu đầu ra | Không biết dữ liệu/kết nối đi đâu | DLP, egress monitoring, NDR | Phát hiện/chặn đúng kịch bản đã xác định |
| Khôi phục | Sao lưu nhưng chưa từng restore | Backup, DR, IR tooling | RPO/RTO, tỷ lệ restore thành công |
Ma trận trên cũng cho thấy không phải khoảng trống nào cũng cần một sản phẩm an toàn thông tin mạng mới. Một số vấn đề có thể giải quyết bằng cách cấu hình lại công cụ đang có, bổ sung quy trình hoặc thuê dịch vụ chuyên sâu.
Trước khi mua, nên kiểm kê license hiện tại và kiểm tra xem tính năng cần thiết đã có nhưng chưa bật hay chưa. Đây là bước thường giúp giảm tổng chi phí sở hữu mà không giảm mức bảo vệ.
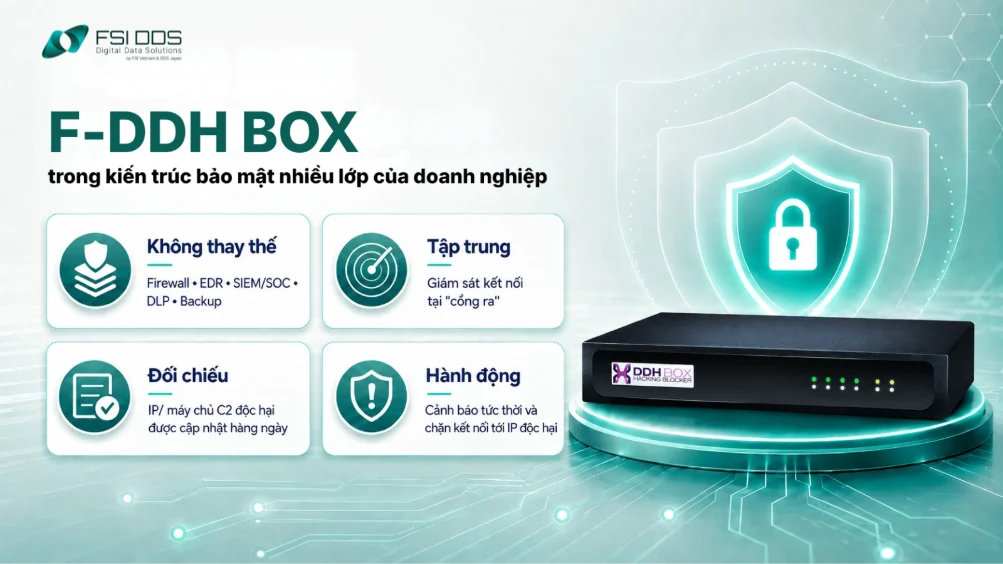
F-DDH BOX bổ sung gì cho hệ thống an toàn thông tin mạng?
Trong các nhóm sản phẩm an toàn thông tin mạng, F-DDH BOX có thể được xem là giải pháp chuyên biệt cho bài toán giám sát và kiểm soát kết nối từ mạng nội bộ ra Internet.
F-DDH BOX theo dõi lưu lượng đầu ra, đối chiếu đích đến với dữ liệu về IP và máy chủ C2 độc hại. Khi phát hiện kết nối nằm trong danh sách cảnh báo, giải pháp có thể chặn kết nối và gửi cảnh báo thức thời để đội IT kiểm tra thiết bị liên quan.
Linh hoạt triển khai theo nhu cầu bảo mật của doanh nghiệp
F-DDH BOX có thể được sử dụng như một giải pháp độc lập khi doanh nghiệp cần tập trung kiểm soát nguy cơ rò rỉ dữ liệu qua kết nối đầu ra mà chưa muốn triển khai hệ thống bảo mật phức tạp.
Trong trường hợp doanh nghiệp đã có firewall, antivirus hoặc EDR, F-DDH BOX vẫn có thể hoạt động song song để tăng khả năng quan sát các kết nối đi ra Internet. Mỗi giải pháp đảm nhiệm một phạm vi khác nhau nên doanh nghiệp có thể lựa chọn cách triển khai phù hợp với hạ tầng, rủi ro và ngân sách thực tế.
F-DDH BOX được triển khai tại cổng mạng và không yêu cầu cài phần mềm trên từng máy tính, phù hợp với doanh nghiệp muốn bổ sung khả năng giám sát mà không phải thay đổi lớn hệ thống hiện tại.
Tìm hiểu thêm: F-DDH BOX — Giải pháp ngăn rò rỉ dữ liệu đầu ra
Doanh nghiệp nào nên cân nhắc F-DDH BOX?
F-DDH BOX phù hợp để xem xét khi doanh nghiệp:
- Có quy mô vừa và nhỏ, chưa từng lắp đặt bất kì sản phẩm an toàn thông tin mạng nào trên hệ thống nội bộ
- Đã có firewall hoặc phần mềm bảo vệ máy tính nhưng chưa có biện pháp theo dõi kết nối ra Internet.
- Lo ngại thiết bị nhiễm mã độc đang âm thầm kết nối tới máy chủ C2.
- Có ít nhân sự IT và không thể kiểm tra log mạng thường xuyên.
- Muốn bổ sung một lớp giám sát an toàn thông tin mạng mà không phải cài phần mềm trên từng thiết bị.
Như vậy, thay vì đầu tư cả một hệ thống bảo mật phức tạp, doanh nghiệp có thể sử dụng F-DDH BOX để bổ sung đúng khoảng trống về giám sát và kiểm soát kết nối đầu ra.
Liên hệ với đội ngũ chuyên gia FSI DDS để kiểm tra khả năng triển khai và mức độ phù hợp với hạ tầng hiện tại của doanh nghiệp.
10 câu hỏi trước khi mua sản phẩm an toàn thông tin mạng
1. Tài sản và dữ liệu nào cần bảo vệ trước? Nếu chưa có danh mục ưu tiên, mọi so sánh tính năng đều dễ bị dàn trải.
2. Kịch bản rủi ro nào sản phẩm phải phát hiện hoặc ngăn chặn? Hãy yêu cầu nhà cung cấp mô tả bằng tình huống cụ thể.
3. Sản phẩm an toàn thông tin mạng có tích hợp với firewall, endpoint, cloud, hệ thống nhận diện và công cụ log hiện tại không?
4. Khi có cảnh báo, ai xác minh, ai được phép cô lập hoặc chặn và thời gian phản hồi dự kiến là bao lâu?
5. Dữ liệu, log và bằng chứng được lưu ở đâu, trong bao lâu, ai có quyền truy cập và cách bàn giao khi kết thúc hợp đồng?
6. Tổng chi phí ba năm gồm những gì: bản quyền, thiết bị, triển khai, lưu log, nâng cấp, trực ngoài giờ, hỗ trợ và mở rộng?
7. Có thể demo hoặc pilot trên một phạm vi nhỏ với tiêu chí nghiệm thu định lượng trước khi mua rộng không?
8. Đội IT có đủ người để vận hành hay cần kèm dịch vụ an toàn thông tin mạng, SOC/MDR hoặc hỗ trợ theo SLA?
9. Sản phẩm và nhà cung cấp có đáp ứng yêu cầu giấy phép, tiêu chuẩn hoặc nghĩa vụ pháp lý áp dụng cho trường hợp triển khai không?
10. Khi sản phẩm an toàn thông tin mạng không phát hiện được một tình huống, lớp bảo vệ nào sẽ bù lại và kế hoạch phản ứng tiếp theo là gì?
Về pháp lý, Luật An ninh mạng 116/2025/QH15 quy định hoạt động kinh doanh sản phẩm an toàn thông tin mạng, dịch vụ an ninh mạng thuộc các điều kiện và giấy phép tương ứng. Luật cũng có quy định chuyển tiếp đối với giấy phép được cấp trước ngày 1/7/2026. Doanh nghiệp nên yêu cầu nhà cung cấp cung cấp hồ sơ phù hợp với phạm vi dịch vụ, đồng thời kiểm tra quy định triển khai hiện hành tại thời điểm ký hợp đồng.
Lộ trình 30 – 60 – 90 ngày để triển khai hiệu quả
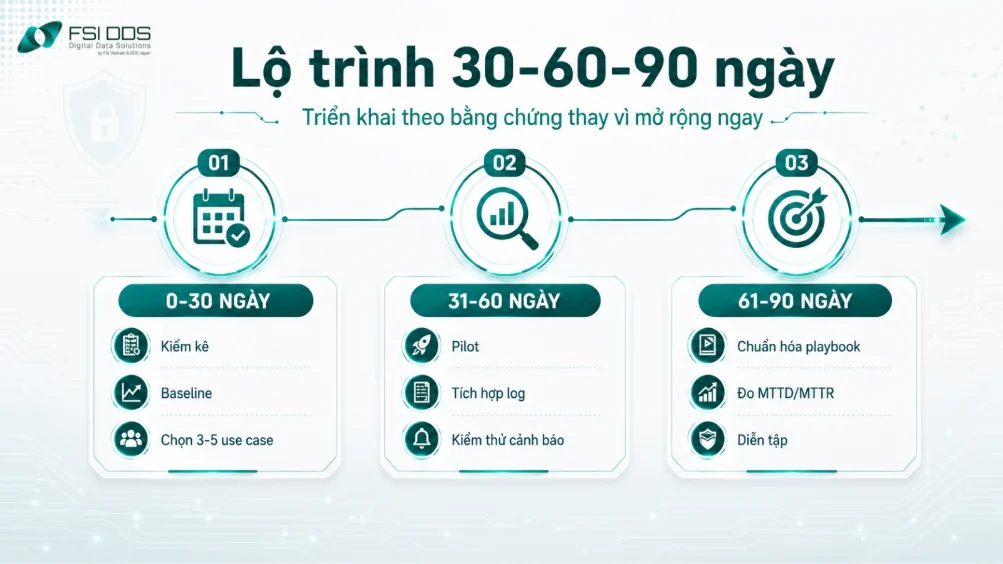
30 ngày đầu: lập baseline và chọn khoảng trống ưu tiên
Trong 30 ngày đầu, doanh nghiệp nên kiểm kê tài sản, dữ liệu quan trọng, tài khoản đặc quyền, điểm kết nối Internet và các sản phẩm đang có. Từ đó chọn ba đến năm kịch bản rủi ro cần xử lý trước. Kết quả của giai đoạn này không phải danh sách mua sắm, mà là bản đồ khoảng trống kèm người chịu trách nhiệm và tiêu chí đo lường.
60 ngày: pilot và tích hợp giám sát
Ở giai đoạn 31 – 60 ngày, triển khai thử sản phẩm an toàn thông tin mạng trên phạm vi nhỏ, kết nối các nguồn log cần thiết và mô phỏng tình huống kiểm thử đã thống nhất. Nếu có giám sát an toàn thông tin mạng, cần kiểm tra từ lúc tín hiệu xuất hiện đến khi cảnh báo được xác minh, chuyển đúng người và tạo hành động. Chỉ mở rộng khi các use case ưu tiên hoạt động ổn định.
90 ngày: chuẩn hóa vận hành và đo hiệu quả
Từ ngày 61 – 90, doanh nghiệp chuẩn hóa rule, quyền truy cập, quy trình escalation, lịch báo cáo, cơ chế sao lưu và kế hoạch khôi phục. Tổ chức một buổi diễn tập bàn giấy hoặc mô phỏng sự cố để kiểm tra phối hợp giữa IT, an ninh, pháp chế và lãnh đạo. Sau 90 ngày, doanh nghiệp có thể quyết định có nên mở rộng giải pháp hay không dựa trên thời gian phát hiện sự cố, thời gian phản ứng, tỷ lệ cảnh báo thực sự hữu ích và các rủi ro vẫn còn tồn tại.
Kết luận
Sản phẩm an toàn thông tin mạng chỉ phát huy giá trị khi được đặt đúng vị trí trong kiến trúc và có quy trình vận hành đi kèm. Doanh nghiệp nên bắt đầu từ tài sản, dữ liệu và kịch bản rủi ro; sau đó kết hợp lớp phòng ngừa, phát hiện, giám sát, bảo vệ dữ liệu và khôi phục theo mức độ ưu tiên. Không có một sản phẩm đơn lẻ có thể loại bỏ hoàn toàn rủi ro an ninh mạng.
Nếu doanh nghiệp đang cần bổ sung khả năng theo dõi kết nối đầu ra và phát hiện kết nối tới hạ tầng C2 độc hại, có thể đăng ký demo F-DDH BOX để đánh giá trên nhu cầu thực tế. FSI DDS khuyến nghị xác định rõ phạm vi, tiêu chí nghiệm thu và cách tích hợp với hệ thống hiện có trước khi triển khai rộng.
Xác định khoảng trống cần bảo vệ • Kiểm thử trên hệ thống thực tế
Câu hỏi thường gặp
Sản phẩm an toàn thông tin mạng gồm những gì?
Theo góc nhìn vận hành, doanh nghiệp thường gặp các nhóm bảo vệ biên, endpoint, danh tính, giám sát, bảo vệ dữ liệu, quản lý lỗ hổng và sao lưu/khôi phục. Theo Luật An ninh mạng 116/2025/QH15, pháp luật hiện hành dùng thuật ngữ “sản phẩm an ninh mạng” và phân loại theo nhóm quản lý pháp lý.
Sản phẩm và dịch vụ an toàn thông tin mạng khác nhau ra sao?
Sản phẩm là phần cứng hoặc phần mềm tạo năng lực kỹ thuật. Dịch vụ bổ sung chuyên gia, quy trình và trách nhiệm vận hành như SOC/MDR, pentest, tư vấn hoặc ứng cứu sự cố. Nhiều doanh nghiệp cần mô hình kết hợp thay vì chỉ chọn một trong hai.
Giám sát an toàn thông tin mạng có nhất thiết phải có SOC không?
Không nhất thiết. Doanh nghiệp có thể tự giám sát bằng đội nội bộ nếu đủ người, quy trình và công cụ. SOC hoặc MDR phù hợp khi cần theo dõi liên tục, phân tích chuyên sâu hoặc trực ngoài giờ. Quan trọng nhất là có người chịu trách nhiệm sau cảnh báo.
Đã có firewall và antivirus thì còn cần sản phẩm nào?
Firewall và antivirus giải quyết một phần rủi ro. Doanh nghiệp vẫn nên đánh giá danh tính, endpoint nâng cao, log, dữ liệu đầu ra, sao lưu và khả năng phản ứng. Sản phẩm bổ sung phải dựa trên khoảng trống thực tế, không nên mua chỉ vì một danh mục tiêu chuẩn.
SME nên ưu tiên lớp bảo vệ nào trước?
SME nên ưu tiên theo rủi ro cao nhất nhưng thường bắt đầu từ MFA, sao lưu có kiểm thử, bảo vệ endpoint, cấu hình firewall, quản lý bản vá và giám sát các hệ thống quan trọng. Nếu thiếu nhân sự, có thể thuê dịch vụ an toàn thông tin mạng cho phần trực 24/7 hoặc chuyên sâu.
F-DDH BOX có thay thế DLP hoặc SOC không?
Không. F-DDH BOX tập trung vào giám sát kết nối đầu ra và nhận diện kết nối tới hạ tầng độc hại theo dữ liệu của giải pháp. DLP kiểm soát nội dung và kênh dữ liệu; SOC là năng lực vận hành giám sát, phân tích và phản ứng ở phạm vi rộng hơn. Các lớp có thể bổ sung cho nhau.