
Đã triển khai Firewall và xây dựng hệ thống quản lý an toàn thông tin theo tiêu chuẩn ISO 27001, nhưng OPTSP – một doanh nghiệp công nghệ tại Nhật Bản – vẫn nhận thấy những rủi ro tiềm ẩn trong việc bảo vệ dữ liệu khách hàng.
Để giải quyết bài toán này, OPTSP quyết định triển khai DDH BOX nhằm bổ sung lớp bảo vệ dữ liệu đầu ra. Sau một năm sử dụng, doanh nghiệp ghi nhận những chuyển biến tích cực trong công tác quản trị bảo mật mà không nhận thấy ảnh hưởng đáng kể đến tốc độ hệ thống.
Thông tin triển khai
- Doanh nghiệp: OPTSP (株式会社オプトエスピー)
- Quốc gia: Nhật Bản
- Lĩnh vực: Phát triển hệ thống phần mềm, giải pháp tổng đài và ghi âm cuộc gọi
- Hệ thống bảo mật trước đó: Firewall và hệ thống quản lý an toàn thông tin ISMS
- Giải pháp triển khai: DDH BOX
- Thời gian đánh giá: Sau 1 năm sử dụng
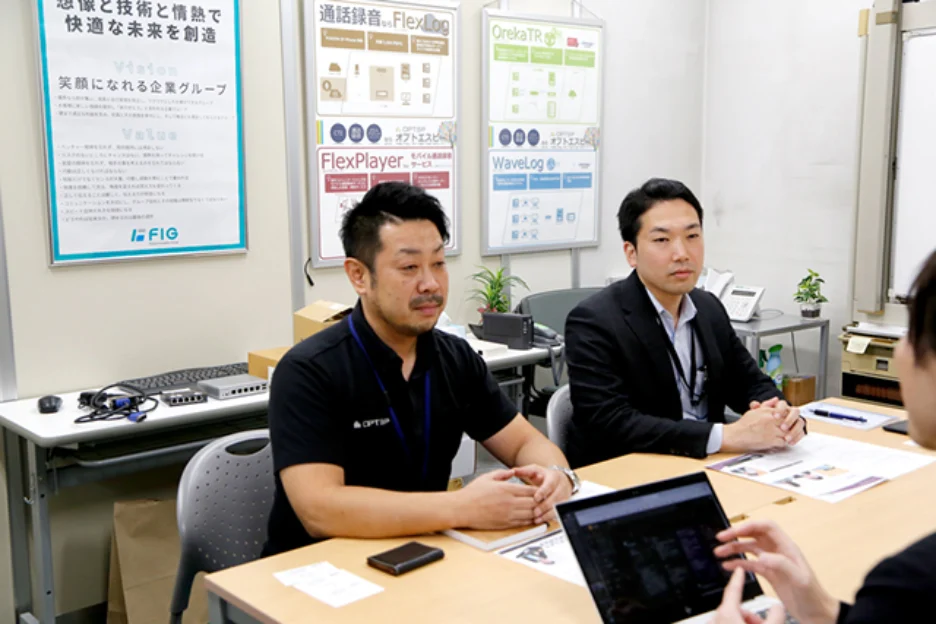
Bài toán đặt ra: Có Firewall nhưng dữ liệu vẫn có nguy cơ bị đánh cắp
OPTSP là doanh nghiệp Nhật Bản chuyên phát triển các hệ thống ghi âm cuộc gọi, giải pháp CTI (Computer Telephony Integration) và phần mềm phục vụ hoạt động tổng đài, chăm sóc khách hàng.
Các giải pháp của OPTSP được sử dụng trong nhiều lĩnh vực như viễn thông, bảo hiểm, chứng khoán và các tổ chức cung cấp dịch vụ chuyên nghiệp.
Đặc thù kinh doanh khiến hệ thống của OPTSP thường xuyên xử lý lượng lớn thông tin khách hàng. Vì vậy, bảo mật dữ liệu luôn là một trong những ưu tiên của doanh nghiệp.
Tại thời điểm được phỏng vấn, OPTSP cho biết đã xây dựng hệ thống quản lý an toàn thông tin ISMS và đạt chứng nhận theo ISO/IEC 27001:2013. Doanh nghiệp cũng sử dụng Firewall để kiểm soát truy cập từ bên ngoài.
Tuy nhiên, đội ngũ quản lý nhận ra một vấn đề:
Firewall giúp ngăn chặn nhiều nguy cơ xâm nhập từ bên ngoài, nhưng điều gì sẽ xảy ra nếu dữ liệu bị truyền từ mạng nội bộ ra một máy chủ độc hại?
Khi máy tính nội bộ bị xâm nhập, mã độc có thể tìm cách thiết lập kết nối ra Internet để liên lạc với máy chủ do tin tặc kiểm soát. Nếu thiếu cơ chế kiểm soát phù hợp ở chiều kết nối đầu ra, doanh nghiệp có nguy cơ không phát hiện kịp thời hoạt động này.
Bên cạnh đó, OPTSP còn quan tâm đến vấn đề an ninh mạng trong chuỗi cung ứng. Khi cung cấp hệ thống cho nhiều khách hàng và đối tác, một lỗ hổng bảo mật tại doanh nghiệp có thể kéo theo rủi ro đối với các tổ chức liên quan.
Đây là lý do OPTSP quyết định chủ động tăng cường mô hình phòng thủ nhiều lớp, thay vì chỉ dựa vào các biện pháp bảo vệ đã có.
Giải pháp: Bổ sung lớp kiểm soát dữ liệu đầu ra với DDH BOX
Để giải quyết khoảng trống bảo mật, OPTSP lựa chọn triển khai DDH BOX – giải pháp bảo vệ dữ liệu đầu ra được phát triển tại Nhật Bản.
Thay vì thay thế Firewall hoặc các công cụ bảo mật hiện có, DDH BOX được sử dụng như một lớp phòng thủ bổ sung nhằm kiểm soát các kết nối từ mạng nội bộ ra Internet.
Giải pháp tập trung vào việc nhận diện và ngăn chặn các kết nối tới những địa chỉ IP, máy chủ điều khiển mã độc (C2) đã được xác định là độc hại.
Cách tiếp cận này giúp giảm nguy cơ mã độc thiết lập liên lạc với hạ tầng của tin tặc để thực hiện các hoạt động tấn công hoặc đánh cắp thông tin.
Theo chia sẻ từ OPTSP, hai yếu tố quan trọng khiến doanh nghiệp quyết định lựa chọn DDH BOX là:
- Khả năng bổ sung lớp bảo vệ đầu ra: Góp phần hoàn thiện mô hình bảo mật nhiều lớp, tăng cường khả năng bảo vệ tài sản thông tin.
- Cân bằng hiệu quả và chi phí: Đáp ứng nhu cầu bảo mật của doanh nghiệp mà không làm phát sinh yêu cầu vận hành quá phức tạp.
Tuy nhiên, với đặc thù cung cấp các giải pháp liên quan đến tổng đài và truyền thông, OPTSP đặt ra thêm một yêu cầu: Giải pháp bảo mật không được gây ảnh hưởng đáng kể đến tốc độ hệ thống và hoạt động kinh doanh.
Do đó, doanh nghiệp đã tiến hành kiểm tra hiệu suất trước khi quyết định đưa DDH BOX vào sử dụng lâu dài.
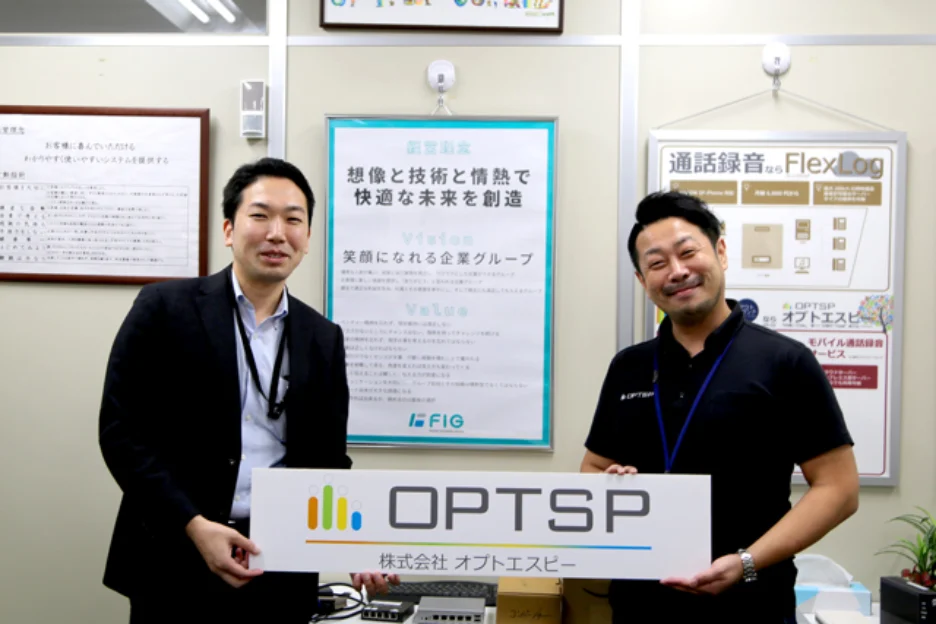
Kết quả sau 1 năm triển khai DDH BOX
Sau một năm sử dụng, đại diện OPTSP ghi nhận ba kết quả đáng chú ý.
Duy trì hiệu suất vận hành hệ thống
Trước khi triển khai, OPTSP lo ngại việc bổ sung thiết bị bảo mật có thể ảnh hưởng đến tốc độ kết nối và hiệu suất hoạt động.
Doanh nghiệp đã thực hiện kiểm tra tốc độ để đánh giá khả năng đáp ứng của DDH BOX.
Theo phản hồi của OPTSP, kết quả kiểm tra không ghi nhận vấn đề đáng kể về hiệu suất. Trong suốt một năm sử dụng, đội ngũ vận hành cũng không cảm nhận được sự thay đổi rõ rệt về tốc độ hệ thống.
Điều này cho thấy giải pháp đáp ứng được yêu cầu cân bằng giữa bảo mật và hiệu suất trong môi trường triển khai thực tế của OPTSP.
Giảm gánh nặng quản trị an toàn thông tin
Một trong những thay đổi tích cực được OPTSP ghi nhận là hoạt động quản lý an toàn thông tin trở nên thuận tiện hơn.
Theo phản hồi từ bộ phận phụ trách an toàn thông tin, việc vận hành hệ thống bảo mật đã bớt phức tạp sau khi triển khai DDH BOX.
Nhờ giảm bớt gánh nặng vận hành, đội ngũ có thêm thời gian tập trung vào những hoạt động quan trọng khác như:
- Hoàn thiện hệ thống quản lý an toàn thông tin.
- Nâng cao nhận thức và kỹ năng bảo mật cho nhân viên.
- Củng cố các biện pháp phòng ngừa rủi ro trong doanh nghiệp.
Thay vì chỉ tập trung nguồn lực vào quản lý công cụ, OPTSP có thể dành nhiều sự quan tâm hơn cho việc nâng cao chất lượng quản trị bảo mật tổng thể.
Nhận đánh giá tích cực trong kỳ kiểm toán ISMS
Kết quả mà OPTSP đặc biệt đánh giá cao là những phản hồi tích cực trong quá trình kiểm toán hệ thống quản lý an toàn thông tin ISMS.
Việc bổ sung DDH BOX giúp doanh nghiệp giải quyết một trong những vấn đề trước đây: hoàn thiện mô hình phòng thủ nhiều lớp, đặc biệt ở chiều kết nối từ mạng nội bộ ra bên ngoài.
Theo đại diện doanh nghiệp, những cải thiện này góp phần nâng cao mức độ bảo mật và nhận được đánh giá tốt trong kỳ kiểm toán ISMS.
DDH BOX từ đó trở thành một thành phần quan trọng trong hệ thống bảo vệ tài sản thông tin của OPTSP.
Bài học từ OPTSP: Bảo vệ dữ liệu không nên dừng lại ở việc ngăn chặn xâm nhập
Trường hợp của OPTSP cho thấy một doanh nghiệp đã đầu tư vào bảo mật và quản lý an toàn thông tin vẫn có thể tồn tại những khoảng trống cần được bổ sung.
Việc sở hữu Firewall hay xây dựng hệ thống quản lý theo tiêu chuẩn ISO 27001 không đồng nghĩa với khả năng loại bỏ mọi rủi ro.
Thay vào đó, doanh nghiệp cần đánh giá hệ thống một cách toàn diện, từ ngăn chặn xâm nhập, bảo vệ thiết bị nội bộ đến giám sát các kết nối dữ liệu đi ra ngoài.
Bên cạnh công nghệ, OPTSP cũng nhấn mạnh tầm quan trọng của Security by Design – tích hợp yêu cầu bảo mật ngay từ giai đoạn thiết kế và phát triển hệ thống.
Để thực hiện được điều này, doanh nghiệp cần hiểu rõ những tài sản thông tin quan trọng, vị trí lưu trữ và các rủi ro có thể ảnh hưởng đến chúng.
Case study của OPTSP là một ví dụ cho thấy đầu tư bảo mật không chỉ nhằm ngăn ngừa sự cố mà còn có thể hỗ trợ tối ưu công tác quản trị, tạo điều kiện cho doanh nghiệp tập trung nguồn lực vào các hoạt động kinh doanh cốt lõi.
Từ DDH BOX tại Nhật Bản đến F-DDH BOX tại Việt Nam
Case study trên được triển khai với công nghệ DDH BOX tại thị trường Nhật Bản.
Kế thừa nền tảng công nghệ này, FSI DDS phát triển F-DDH BOX cho thị trường Việt Nam, với các điều chỉnh phù hợp hơn với môi trường CNTT và yêu cầu bảo vệ dữ liệu của doanh nghiệp trong nước.
F-DDH BOX tập trung vào việc giám sát các kết nối đầu ra, phát hiện và ngăn chặn kết nối tới IP hoặc máy chủ C2 độc hại dựa trên nguồn dữ liệu nhận diện mối đe dọa được cập nhật thường xuyên.
Giải pháp được thiết kế để bổ sung vào hệ thống bảo mật hiện hữu, không thay thế Firewall, Antivirus hay các giải pháp bảo vệ thiết bị đầu cuối.
Doanh nghiệp của bạn đã có Firewall và Antivirus, nhưng liệu đã kiểm soát được những kết nối từ hệ thống nội bộ ra Internet?
Đừng để đến khi xảy ra sự cố rò rỉ dữ liệu mới phát hiện khoảng trống trong hệ thống bảo mật.
Đăng ký tư vấn và trải nghiệm F-DDH BOX để đánh giá nhu cầu bổ sung lớp bảo vệ dữ liệu đầu ra cho doanh nghiệp.


