An toàn dữ liệu và bảo mật dữ liệu thường được dùng thay cho nhau. Điều này không hẳn sai, nhưng dễ khiến doanh nghiệp chọn nhầm biện pháp xử lý khi sự cố xảy ra.
Một thư mục bị xóa nhầm, một tài khoản bị đánh cắp và một máy tính âm thầm gửi dữ liệu ra ngoài đều liên quan đến dữ liệu. Tuy nhiên, ba tình huống cần cách phòng ngừa khác nhau.
Bài viết này giải thích sự khác nhau theo cách dễ áp dụng cho doanh nghiệp. Đây là cách phân biệt mang tính vận hành, không phải một định nghĩa pháp lý bắt buộc.
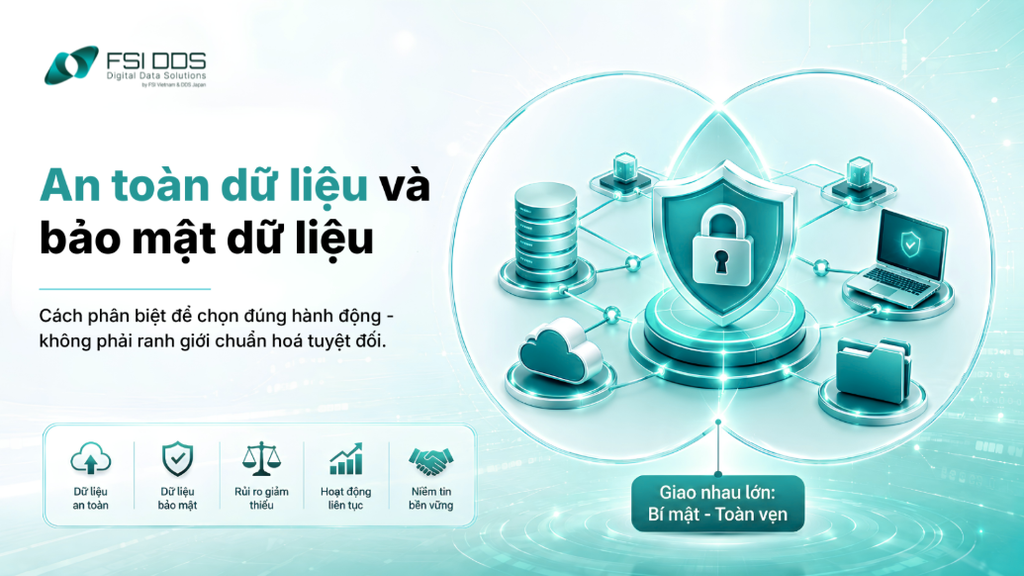
| Trả lời ngắn gọn Trong phạm vi bài viết, an toàn dữ liệu là trạng thái rộng hơn: dữ liệu cần được giữ bí mật, chính xác, sẵn sàng và có thể phục hồi. Bảo mật dữ liệu tập trung nhiều hơn vào việc ngăn truy cập, sử dụng, tiết lộ hoặc thay đổi trái phép. Hai khái niệm giao nhau rất lớn và nhiều biện pháp cùng phục vụ cả hai. |
An toàn dữ liệu là gì?
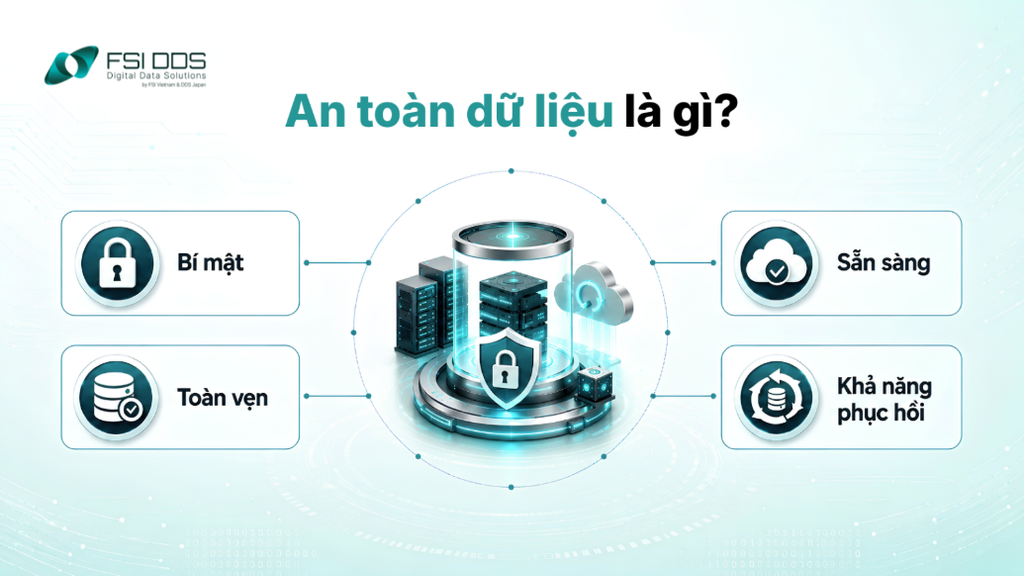
An toàn dữ liệu có thể hiểu là trạng thái doanh nghiệp vẫn kiểm soát được dữ liệu trong suốt quá trình tạo, lưu, sử dụng, chia sẻ, sao lưu và xóa. Dữ liệu không chỉ cần “không bị lộ”. Nó còn phải đúng, dùng được khi cần và có khả năng phục hồi sau sự cố.
Cách hiểu này phù hợp với ba mục tiêu quen thuộc của an toàn thông tin: tính bí mật, tính toàn vẹn và tính sẵn sàng. Viện Tiêu chuẩn và Công nghệ Quốc gia Mỹ (NIST) mô tả ba mục tiêu này lần lượt là hạn chế truy cập trái phép, bảo vệ dữ liệu khỏi sửa hoặc phá hủy không đúng cách, và bảo đảm người có quyền có thể sử dụng thông tin đúng lúc.
Vì vậy, an toàn dữ liệu bao gồm cả rủi ro do con người vô tình gây ra. Ví dụ, nhân viên xóa nhầm file hoặc ổ cứng hỏng vẫn có thể làm dữ liệu mất an toàn dù không có hacker.
- Bí mật: người không có quyền không xem được dữ liệu.
- Toàn vẹn: dữ liệu không bị sửa, xóa hoặc thay đổi ngoài kiểm soát.
- Sẵn sàng: người có quyền vẫn truy cập được dữ liệu khi công việc cần.
- Khả năng phục hồi: doanh nghiệp có bản sao, phiên bản hoặc quy trình để đưa dữ liệu trở lại sau sự cố.
Bảo mật dữ liệu là gì?
Bảo mật dữ liệu thường được dùng để nói về các biện pháp kỹ thuật và quản trị nhằm ngăn dữ liệu bị truy cập, sử dụng, tiết lộ hoặc thay đổi trái phép. Trọng tâm thường nằm ở việc xác định ai được quyền làm gì với dữ liệu và cách phát hiện hành vi bất thường.
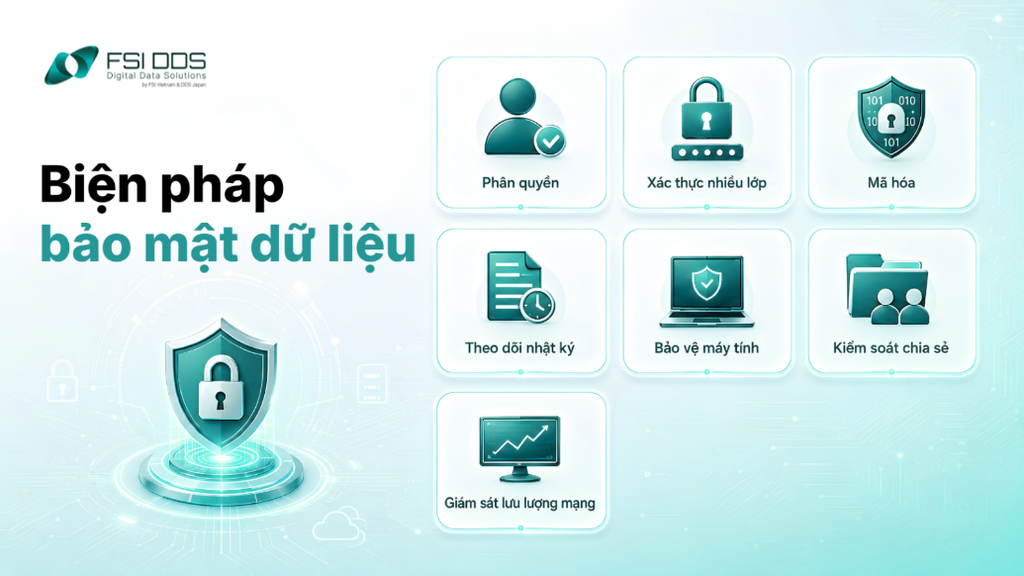
Các biện pháp phổ biến gồm phân quyền, xác thực nhiều lớp, mã hóa, theo dõi nhật ký, bảo vệ máy tính, kiểm soát chia sẻ và giám sát lưu lượng mạng. Trong thực tế, những biện pháp này cũng góp phần trực tiếp vào an toàn dữ liệu.
Điểm cần lưu ý là từ “security” trong các tiêu chuẩn quốc tế có thể mang nghĩa rất rộng. NIST định nghĩa information security theo cả ba mục tiêu bí mật, toàn vẹn và sẵn sàng. Vì vậy, không nên coi “an toàn dữ liệu” và “bảo mật dữ liệu” là hai thuật ngữ có ranh giới tuyệt đối.
| Lưu ý về thuật ngữ Bài viết dùng cách phân biệt để doanh nghiệp dễ chọn hành động: “an toàn dữ liệu” nói về kết quả tổng thể cần đạt; “bảo mật dữ liệu” nhấn mạnh các cơ chế kiểm soát truy cập và chống hành vi trái phép. Trong tài liệu chuyên ngành, phạm vi của hai cách gọi có thể chồng lấn. |
Bảng so sánh an toàn dữ liệu và bảo mật dữ liệu
| Tiêu chí | An toàn dữ liệu | Bảo mật dữ liệu |
| Câu hỏi chính | Dữ liệu có còn đúng, còn dùng được và có thể phục hồi không? | Ai đang truy cập, dùng, gửi hoặc thay đổi dữ liệu? |
| Phạm vi | Rộng, gồm con người, quy trình, công nghệ và khả năng phục hồi. | Tập trung vào kiểm soát truy cập, sử dụng, chia sẻ và hành vi trái phép. |
| Rủi ro thường gặp | Xóa nhầm, hỏng thiết bị, ransomware, mất bản sao, gián đoạn hệ thống. | Tài khoản bị chiếm, chia sẻ sai quyền, mã độc, rò rỉ, truy cập trái phép. |
| Biện pháp điển hình | Sao lưu, kiểm tra khôi phục, phân loại dữ liệu, dự phòng, quản lý vòng đời. | MFA, phân quyền, mã hóa, EDR, DLP, giám sát log, kiểm soát kết nối. |
| Chỉ số nên theo dõi | Khả năng khôi phục, thời gian gián đoạn, độ đầy đủ của bản sao. | Số truy cập bất thường, cảnh báo, quyền dư thừa, sự cố rò rỉ. |
| Quan hệ | Là mục tiêu vận hành tổng thể trong cách dùng của bài viết. | Là một phần quan trọng giúp đạt an toàn dữ liệu. |
Có thể hình dung đơn giản: bảo mật dữ liệu giúp “khóa đúng cửa và phát hiện người đi sai cửa”. An toàn dữ liệu còn hỏi thêm “nếu file hỏng, hệ thống dừng hoặc người dùng xóa nhầm thì doanh nghiệp có lấy lại được không?”
6 điểm khác nhau dễ hiểu giữa an toàn dữ liệu và bảo mật dữ liệu
An toàn dữ liệu quan tâm cả mất mát do vô tình
Nếu nhân viên xóa nhầm thư mục chung, đây là vấn đề an toàn dữ liệu ngay cả khi không có hành vi tấn công. Biện pháp phù hợp là versioning, sao lưu và quy trình khôi phục.
Bảo mật dữ liệu sẽ quan tâm nhiều hơn nếu một người cố tình xóa dữ liệu dù không có quyền. Lúc này doanh nghiệp cần phân quyền, nhật ký và cơ chế cảnh báo.
Bảo mật dữ liệu tập trung mạnh vào quyền truy cập
Một file vẫn còn nguyên nhưng bị người không có quyền đọc được thì dữ liệu đã không còn bí mật. Đây là tình huống điển hình của bảo mật dữ liệu.
Các biện pháp như mật khẩu mạnh, MFA và nguyên tắc cấp quyền tối thiểu giúp giảm nguy cơ. MFA là xác thực nhiều lớp, nghĩa là người dùng phải chứng minh danh tính bằng nhiều hơn một yếu tố.
An toàn dữ liệu coi khả năng phục hồi là yêu cầu quan trọng
Sao lưu không ngăn kẻ xấu đăng nhập vào hệ thống. Tuy nhiên, bản sao sạch có thể giúp doanh nghiệp phục hồi sau khi file bị mã hóa, xóa hoặc hỏng.
Vì vậy, doanh nghiệp không nên thay thế backup bằng phần mềm bảo mật. Hai lớp phục vụ hai mục tiêu khác nhau và cần được kiểm tra riêng.
Bảo mật dữ liệu thường phải theo dõi hành vi bất thường
Khi một tài khoản tải lượng dữ liệu lớn vào thời điểm lạ, doanh nghiệp cần biết sự việc đó có hợp lệ hay không. Log và cảnh báo giúp đội IT nhìn thấy tín hiệu này.
Nếu chỉ sao lưu mà không giám sát, dữ liệu có thể vẫn phục hồi được sau sự cố nhưng doanh nghiệp không biết bản sao đã bị lấy ra ngoài.
Một sự cố có thể đồng thời thuộc cả hai nhóm
Ransomware là ví dụ rõ nhất. Mã độc có thể làm dữ liệu không dùng được, đồng thời đánh cắp dữ liệu trước khi mã hóa.
Doanh nghiệp lúc này cần cả bảo mật dữ liệu để phát hiện, cô lập và ngăn hành vi trái phép; đồng thời cần an toàn dữ liệu để phục hồi dữ liệu và duy trì hoạt động.
Trách nhiệm không chỉ nằm ở đội IT
An toàn dữ liệu còn liên quan đến cách nhân viên đặt quyền chia sẻ, cách phòng kinh doanh gửi file khách hàng và cách nhân sự thu hồi quyền khi một người nghỉ việc.
Bảo mật dữ liệu cũng cần phối hợp giữa IT, pháp chế, nhân sự và bộ phận sở hữu dữ liệu. Công nghệ chỉ hiệu quả khi quy trình đi cùng.
6 tình huống thực tế: vấn đề thuộc an toàn dữ liệu hay bảo mật dữ liệu?
| Tình huống | Nghiêng về đâu? | Cách xử lý nên ưu tiên |
| Nhân viên xóa nhầm thư mục dự án | An toàn dữ liệu | Khôi phục phiên bản, backup, phân quyền xóa. |
| Ổ cứng máy chủ hỏng | An toàn dữ liệu | Dự phòng, backup, kiểm tra phục hồi. |
| Tài khoản bị chiếm và tải dữ liệu khách hàng | Cả hai | Khóa tài khoản, MFA, kiểm tra log, đánh giá dữ liệu bị truy cập. |
| Thư mục cloud để chế độ công khai | Bảo mật dữ liệu | Sửa quyền chia sẻ, rà soát link công khai, cảnh báo cấu hình sai. |
| Ransomware mã hóa và lấy cắp dữ liệu | Cả hai | Cô lập thiết bị, ứng phó sự cố, backup sạch, điều tra rò rỉ. |
| Máy nhiễm mã độc kết nối tới máy chủ C2 | Bảo mật dữ liệu | Phát hiện kết nối ra ngoài, chặn đích độc hại, cô lập máy nguồn. |
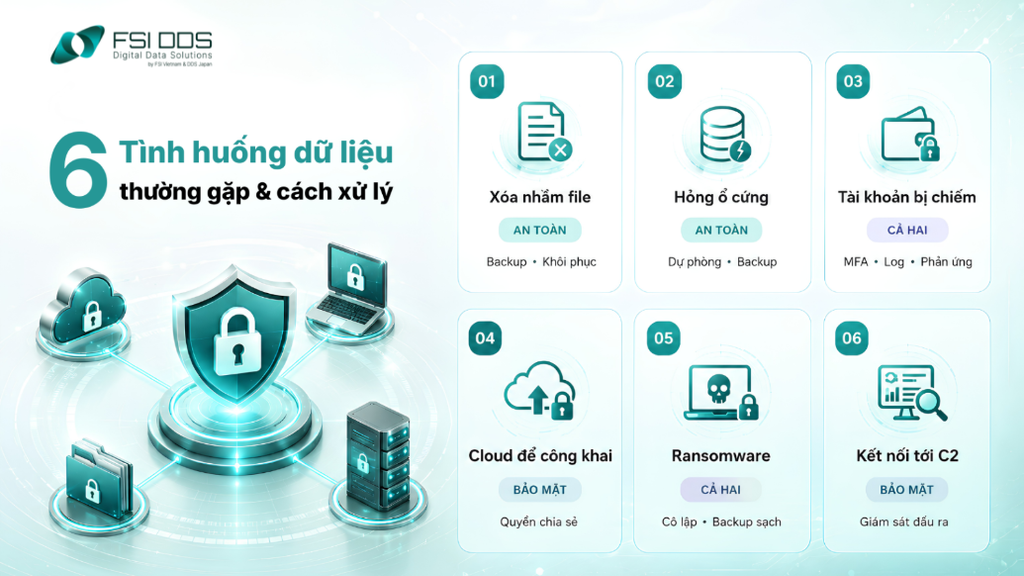
Bảng trên cho thấy doanh nghiệp không cần tranh luận quá lâu về tên gọi. Điều quan trọng là xác định đúng rủi ro, dữ liệu nào bị ảnh hưởng và lớp kiểm soát nào đang thiếu.
Xem thêm bài viết:
Khi nào doanh nghiệp cần ưu tiên an toàn dữ liệu?
Doanh nghiệp nên ưu tiên an toàn dữ liệu khi rủi ro lớn nhất là mất khả năng sử dụng hoặc khôi phục dữ liệu. Đây thường là giai đoạn nền tảng trước khi đầu tư thêm nhiều công cụ phức tạp.
- Dữ liệu đang nằm rải rác trên máy cá nhân, ổ cứng hoặc nhiều tài khoản cloud.
- Doanh nghiệp có backup nhưng chưa từng thử khôi phục.
- Một người có thể xóa hoặc sửa dữ liệu quan trọng mà không có bước xác nhận.
- Không rõ dữ liệu nào là quan trọng nhất và phải giữ bao lâu.
- Hệ thống từng dừng hoạt động vì lỗi thiết bị hoặc thao tác sai.
Trong các trường hợp này, bản đồ dữ liệu, phân loại mức quan trọng, backup và quy trình phục hồi thường mang lại giá trị rõ hơn việc mua thêm một công cụ giám sát.
Khi nào doanh nghiệp cần ưu tiên bảo mật dữ liệu?
Bảo mật dữ liệu cần được ưu tiên khi doanh nghiệp đã có dữ liệu giá trị nhưng quyền truy cập, đường chia sẻ hoặc hành vi trên hệ thống chưa được kiểm soát tốt.
- Nhiều người đang dùng chung tài khoản hoặc chia sẻ mật khẩu.
- Nhân viên có thể mở dữ liệu ngoài phạm vi công việc.
- Dữ liệu nhạy cảm được gửi qua email hoặc ứng dụng cá nhân mà không có kiểm soát.
- Doanh nghiệp không biết ai đã tải, sửa hoặc chia sẻ một file quan trọng.
- Thiết bị nội bộ có thể kết nối ra Internet nhưng thiếu giám sát ở chiều đi ra.
Ở đây, doanh nghiệp nên xem lại tài khoản, quyền truy cập, MFA, log, mã hóa, bảo vệ máy tính và các biện pháp kiểm soát luồng dữ liệu.
An toàn dữ liệu, bảo mật dữ liệu và bảo vệ dữ liệu cá nhân có giống nhau không?
Không nên gộp ba khái niệm thành một. An toàn dữ liệu và bảo mật dữ liệu là cách doanh nghiệp nói về mục tiêu vận hành và kiểm soát kỹ thuật. Bảo vệ dữ liệu cá nhân còn là vấn đề về quyền, nghĩa vụ và cách xử lý dữ liệu liên quan đến con người.
Tại Việt Nam, Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 có hiệu lực từ ngày 01/01/2026. Luật Dữ liệu số 60/2024/QH15 có hiệu lực từ ngày 01/07/2025 và điều chỉnh rộng hơn đối với dữ liệu số.
Điều đó có nghĩa một doanh nghiệp có firewall, mã hóa và backup vẫn chưa thể mặc nhiên kết luận đã đáp ứng mọi nghĩa vụ pháp lý. Biện pháp kỹ thuật chỉ là một phần của hệ thống quản trị dữ liệu.
Đọc thêm bài viết liên quan: Luật bảo vệ dữ liệu cá nhân: Doanh nghiệp đối diện mức phạt hàng tỷ đồng nếu rò rỉ dữ liệu
| Khái niệm | Trọng tâm | Ví dụ |
| An toàn dữ liệu | Dữ liệu bí mật, đúng, sẵn sàng và phục hồi được. | Backup, dự phòng, kiểm tra khôi phục, phân loại dữ liệu. |
| Bảo mật dữ liệu | Ngăn và phát hiện truy cập, sử dụng, tiết lộ hoặc thay đổi trái phép. | MFA, phân quyền, mã hóa, EDR, log, kiểm soát kết nối. |
| Bảo vệ dữ liệu cá nhân | Quyền, nghĩa vụ và yêu cầu khi xử lý dữ liệu cá nhân. | Mục đích xử lý, quản trị vòng đời, quyền của chủ thể, biện pháp bảo vệ. |
| Lưu ý pháp lý Phần pháp lý trong bài chỉ nhằm giúp phân biệt khái niệm. Khi đánh giá nghĩa vụ cụ thể, doanh nghiệp nên đối chiếu văn bản hiện hành và tư vấn chuyên môn phù hợp. |
F-DDH BOX hỗ trợ phần nào trong bài toán an toàn dữ liệu?
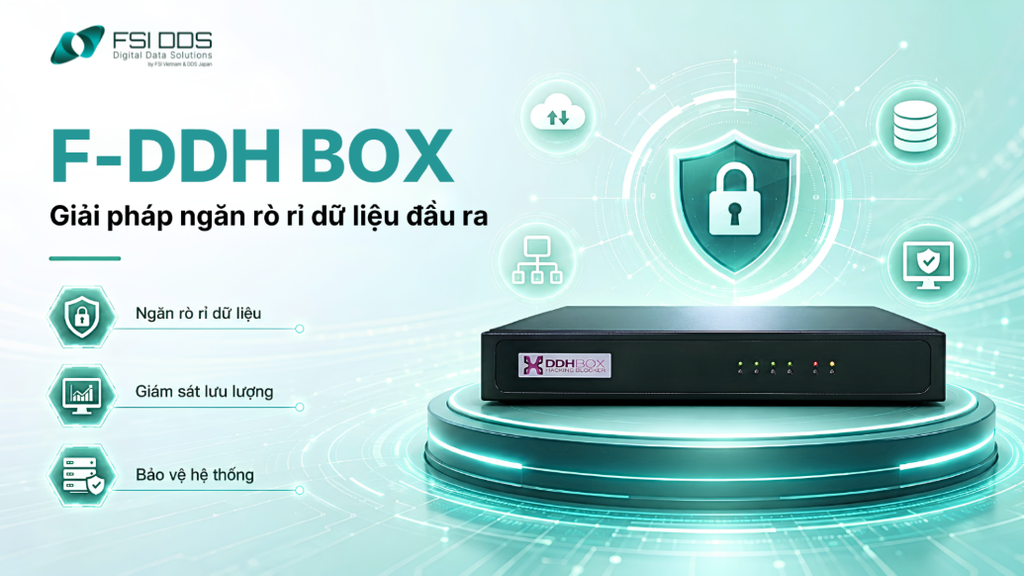
F-DDH BOX không phải là toàn bộ hệ thống an toàn dữ liệu. Giải pháp tập trung vào một khoảng trống cụ thể: theo dõi kết nối từ mạng nội bộ đi ra Internet và ngắt kết nối tới địa chỉ IP/máy chủ C2 độc hại theo dữ liệu cập nhật hàng ngày từ các đơn vị uy tín tại Nhật Bản và Việt Nam.
Nói dễ hiểu, C2 là máy chủ điều khiển mà mã độc có thể dùng để nhận lệnh, tải thêm mã độc hoặc gửi dữ liệu ra ngoài. Tuy nhiên, mã độc ngày càng đa dạng và có nhiều cách hoạt động khác nhau. Vì vậy, doanh nghiệp thường cần nhiều lớp bảo mật phối hợp với nhau, bởi mỗi lớp có một vai trò riêng và có thể phát hiện những nhóm rủi ro khác nhau.
Firewall giúp kiểm soát lưu lượng mạng theo các chính sách đã thiết lập; Antivirus/EDR tập trung phát hiện và xử lý mã độc hoặc hành vi bất thường trên thiết bị; còn F-DDH BOX bổ sung lớp giám sát ở “cổng ra”, theo dõi các kết nối từ mạng nội bộ ra Internet và ngăn kết nối tới IP/C2 độc hại đã được nhận diện.
Giải pháp F-DDH BOX được triển khai linh hoạt theo nhu cầu an toàn dữ liệu của doanh nghiệp: sử dụng độc lập hoặc bổ sung vào hạ tầng có sẵn Firewall, Antivirus và các phần mềm bảo vệ khác. F-DDH BOX không thay thế backup, mã hóa, EDR hoặc một hệ thống DLP đầy đủ.
Vì vậy, F-DDH BOX phù hợp hơn với phần “bảo mật dữ liệu” trong cách phân loại của bài viết, nhưng mục tiêu cuối cùng vẫn là đóng góp vào an toàn dữ liệu tổng thể.
Tìm hiểu thêm: F-DDH BOX – Giải pháp bảo vệ dữ liệu cho cơ quan, tổ chức và doanh nghiệp nhà nước
Muốn biết hệ thống đang thiếu lớp bảo vệ nào?
Đăng ký trao đổi với FSI DDS để rà soát nhu cầu và xem F-DDH BOX có phù hợp với nhu cầu an toàn dữ liệu của doanh nghiệp không.
Doanh nghiệp nên triển khai theo thứ tự nào?
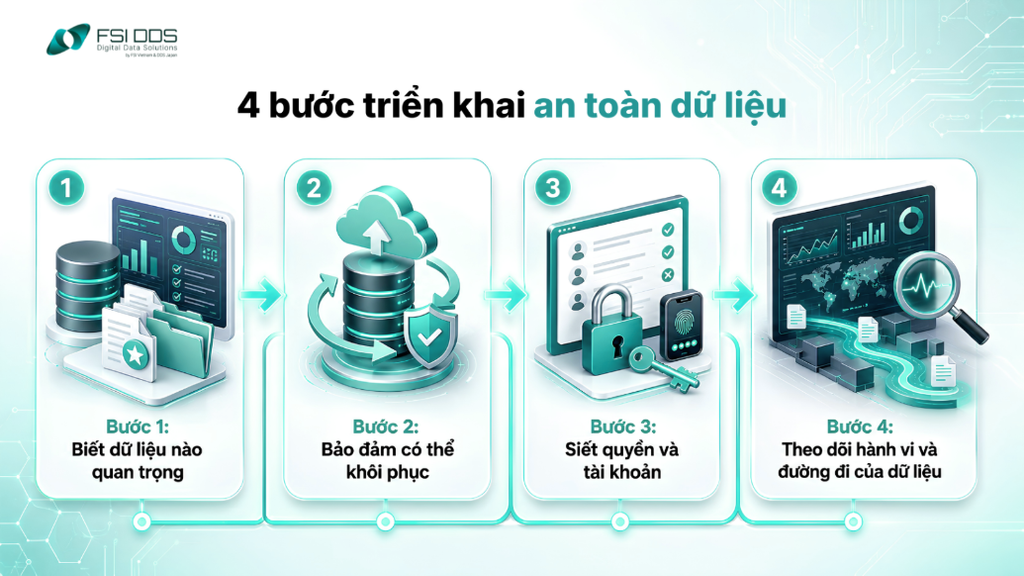
Với doanh nghiệp vừa và nhỏ, cách thực tế là xây nền tảng trước rồi mới thêm công cụ chuyên sâu. Một lộ trình đơn giản có thể chia thành bốn bước.
Bước 1: Biết dữ liệu nào quan trọng
Liệt kê dữ liệu khách hàng, hợp đồng, kế toán, nhân sự, tài liệu kỹ thuật và tài khoản quản trị. Xác định chủ sở hữu và nơi lưu.
Bước 2: Bảo đảm có thể khôi phục
Thiết lập backup, giữ ít nhất một bản tách biệt và thử khôi phục. Đây là lớp giúp an toàn dữ liệu không phụ thuộc vào một thiết bị hoặc một tài khoản.
Bước 3: Siết quyền và tài khoản
Bật MFA cho tài khoản quan trọng, tách tài khoản dùng chung và giảm quyền không cần thiết. Ghi lại ai có quyền truy cập dữ liệu nhạy cảm.
Bước 4: Theo dõi hành vi và đường đi của dữ liệu
Bổ sung log, cảnh báo, EDR hoặc các lớp kiểm soát mạng khi cần. Với rủi ro dữ liệu bị đưa ra ngoài qua kết nối độc hại, doanh nghiệp có thể đánh giá thêm lớp giám sát đầu ra.
Kết luận: Không cần chọn một trong hai
An toàn dữ liệu và bảo mật dữ liệu không phải hai lựa chọn đối lập. Bảo mật dữ liệu là một nhóm năng lực quan trọng để doanh nghiệp đạt trạng thái an toàn dữ liệu.
Nếu chỉ quan tâm “không bị hack” nhưng không có backup, doanh nghiệp vẫn có thể mất dữ liệu vì lỗi thiết bị hoặc thao tác sai. Ngược lại, chỉ có backup mà thiếu kiểm soát truy cập thì dữ liệu vẫn có thể bị lấy cắp.
Cách phù hợp là xác định rủi ro theo tình huống, xây lớp nền về dữ liệu và phục hồi, sau đó bổ sung kiểm soát truy cập, giám sát và phòng thủ mạng theo khoảng trống thực tế.
Câu hỏi thường gặp
An toàn dữ liệu và bảo mật dữ liệu có phải là một không?
Không hoàn toàn. Hai cách gọi chồng lấn rất lớn. Trong bài viết này, an toàn dữ liệu được dùng theo nghĩa rộng hơn về trạng thái dữ liệu, còn bảo mật dữ liệu nhấn mạnh cơ chế chống truy cập và hành vi trái phép.
Backup có phải là bảo mật dữ liệu không?
Backup chủ yếu giúp phục hồi khi dữ liệu bị mất, hỏng hoặc mã hóa. Nó là lớp quan trọng của an toàn dữ liệu, nhưng không tự ngăn người không có quyền truy cập dữ liệu.
Mã hóa thuộc an toàn dữ liệu hay bảo mật dữ liệu?
Mã hóa thuộc cả hai. Nó trực tiếp bảo vệ tính bí mật, đồng thời góp phần giữ dữ liệu an toàn khi file hoặc thiết bị bị lấy cắp.
DLP có thay thế backup được không?
Không. DLP tập trung vào việc nhận biết và kiểm soát dữ liệu nhạy cảm khi được sử dụng hoặc chia sẻ. Backup giải quyết khả năng khôi phục. Hai công cụ phục vụ hai nhu cầu khác nhau.
F-DDH BOX có phải DLP không?
Không nên coi F-DDH BOX của FSI DDS là một hệ thống DLP đầy đủ. Theo thông tin sản phẩm, F-DDH BOX tập trung giám sát kết nối đi ra và chặn kết nối tới IP hoặc C2 độc hại theo phạm vi nhận diện.