Nhiều doanh nghiệp đã có Firewall và phần mềm diệt virus. Tuy vậy, dữ liệu vẫn có thể bị đưa ra ngoài khi máy tính đã nhiễm mã độc. Rủi ro này khó thấy vì kết nối thường đi từ bên trong ra Internet. Do đó, doanh nghiệp cần thêm một lớp theo dõi ở “cổng ra” của hệ thống.
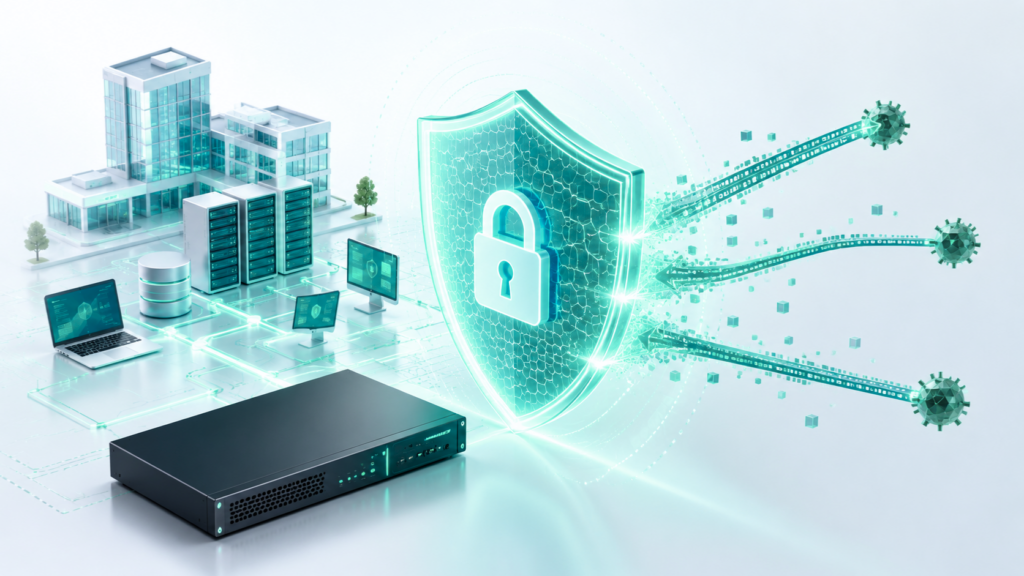
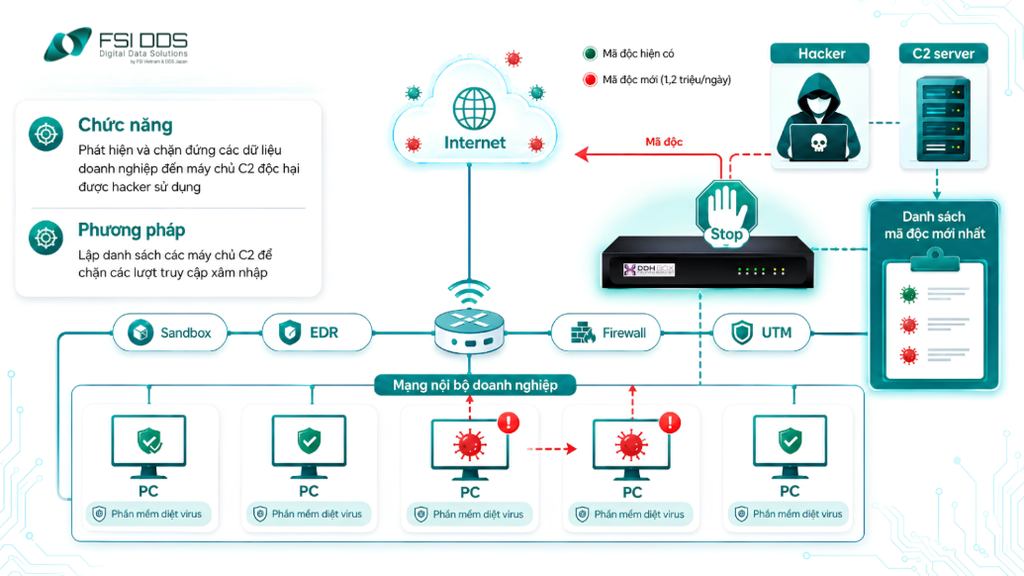
F-DDH BOX giải quyết cho bài toán đó. Thiết bị theo dõi kết nối đi ra, kiểm tra đích đến và cảnh báo khi gặp IP hoặc máy chủ C2 độc hại.
Bài viết giải thích giải pháp ngăn rò rỉ dữ liệu theo cách dễ hiểu. Bạn cũng sẽ biết F-DDH BOX làm gì, phù hợp với ai và có giới hạn nào.
Tóm tắt nhanh
Giải pháp ngăn rò rỉ dữ liệu giúp doanh nghiệp giảm nguy cơ dữ liệu bị đưa ra ngoài trái phép. F-DDH BOX tập trung vào kết nối đi ra Internet. Thiết bị phát hiện và chặn kết nối tới IP hoặc máy chủ C2 độc hại đã được nhận diện. F-DDH BOX là lớp bổ sung, không thay thế toàn bộ Firewall, Antivirus, EDR hay DLP.
Giải pháp ngăn rò rỉ dữ liệu là gì?
Giải pháp ngăn rò rỉ dữ liệu là các biện pháp giúp hạn chế dữ liệu quan trọng bị lấy, gửi hoặc sao chép ra ngoài sai mục đích. Dữ liệu có thể đi ra bằng nhiều đường. Ví dụ, nhân viên gửi nhầm file, tài khoản bị chiếm, máy tính nhiễm mã độc hoặc thư mục cloud để công khai.
Vì có nhiều đường rò rỉ, không có một công cụ duy nhất xử lý mọi tình huống. Doanh nghiệp cần chọn đúng công cụ cho đúng rủi ro.
| Tình huống dễ gặp | Công cụ thường phù hợp | Hoạt động |
| Gửi nhầm file hoặc chia sẻ sai quyền | DLP / quản lý quyền | Theo dõi dữ liệu nhạy cảm và quyền chia sẻ. |
| Sao chép file ra USB | Endpoint DLP | Kiểm soát thao tác trên máy tính. |
| Tài khoản bị đánh cắp | MFA / quản lý tài khoản | Thêm lớp xác thực và siết quyền truy cập. |
| Máy tính nhiễm mã độc | Antivirus / EDR | Tìm và xử lý hành vi đáng ngờ trên máy. |
| Máy nhiễm mã độc gọi ra máy chủ xấu | Egress protection | Theo dõi và chặn kết nối đi ra tới đích độc hại. |
Tại sao doanh nghiệp cần bổ sung giải pháp ngăn rò rỉ dữ liệu?
Rò rỉ dữ liệu có thể xảy ra khi thiết bị nhiễm mã độc, tài khoản bị chiếm quyền hoặc hệ thống phát sinh kết nối tới hạ tầng độc hại. Theo Verizon 2026 DBIR, tại khu vực châu Á – Thái Bình Dương, 71% vụ vi phạm dữ liệu có liên quan đến malware, cho thấy nguy cơ từ mã độc vẫn rất đáng lưu ý.
Bên cạnh thiệt hại về tài chính và uy tín, doanh nghiệp còn phải đối mặt với yêu cầu pháp lý ngày càng chặt chẽ về bảo vệ dữ liệu cá nhân. Tại Việt Nam, Luật Bảo vệ dữ liệu cá nhân 91/2025/QH15 và Nghị định 356/2025/NĐ-CP đều có hiệu lực từ 01/01/2026, đặt ra các yêu cầu về bảo vệ dữ liệu và áp dụng biện pháp phù hợp trong quá trình xử lý dữ liệu cá nhân.
Vì vậy, bên cạnh Firewall, Antivirus hay EDR, doanh nghiệp nên bổ sung giải pháp ngăn rò rỉ dữ liệu để tăng khả năng phát hiện sớm rủi ro, hạn chế các kênh dữ liệu có thể bị đưa ra ngoài và hỗ trợ đáp ứng yêu cầu tuân thủ pháp luật về bảo vệ dữ liệu.
Xem thêm:
F-DDH BOX – Giải pháp ngăn rò rỉ dữ liệu tại “cổng ra”
F-DDH BOX là một giải pháp giám sát kết nối đầu ra của mạng doanh nghiệp do FSI DDS phát triển, liên doanh giữa FSI – Top 10 công ty công nghệ uy tín tại Việt Nam và DDS Japan – đơn vị dẫn đầu Nhật Bản về khôi phục, bảo vệ dữ liệu 14 năm liên tiếp.
Sản phẩm được thiết kế để bổ sung thêm một lớp kiểm soát ở chiều kết nối từ mạng nội bộ ra Internet, giúp doanh nghiệp tăng khả năng phát hiện các dấu hiệu liên quan đến hạ tầng độc hại.
Sản phẩm không thay thế Firewall, Antivirus, EDR, backup hay một hệ thống DLP đầy đủ, mà đóng vai trò bổ sung trong mô hình bảo mật nhiều lớp.
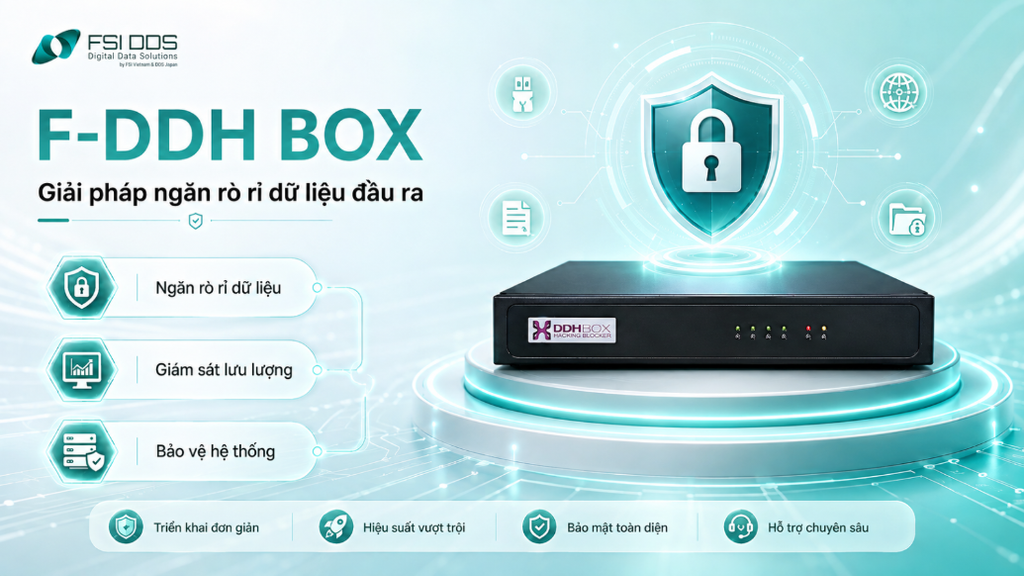
Tính năng cốt lõi của F-DDH BOX
Giám sát kết nối đầu ra 24/7
F-DDH BOX theo dõi lưu lượng kết nối theo thời gian thực và đối chiếu các kết nối đi ra Internet với danh sách máy chủ độc hại. Khi phát hiện dấu hiệu bất thường hoặc kết nối có nguy cơ liên quan đến rò rỉ dữ liệu, hệ thống ghi nhận thông tin để hỗ trợ bộ phận IT truy vết và kiểm tra sự cố.
Phát hiện và ngăn chặn kết nối tới IP/C2 độc hại
Hệ thống đối chiếu đích kết nối với danh sách IP/ máy chủ C2 độc hại được cập nhật thường xuyên từ các trung tâm an ninh mạng uy tín tại Nhật Bản, Việt Nam. Khi phát hiện kết nối nằm trong phạm vi nhận diện, F-DDH BOX có thể ngăn kết nối tiếp tục.
Cảnh báo tức thời khi nhận diện nguy cơ
Khi ghi nhận dấu hiệu bất thường, F-DDH BOX gửi cảnh báo qua email, SMS hoặc cuộc gọi theo thông tin công bố trên trang sản phẩm. Nhờ đó, doanh nghiệp có thể sớm xác định thiết bị liên quan và chủ động kiểm tra, xử lý sự cố thay vì chỉ phát hiện sau khi vấn đề đã kéo dài.
Báo cáo bảo mật hằng tháng
F-DDH BOX tổng hợp, phân tích các sự kiện được ghi nhận và cung cấp báo cáo định kỳ hằng tháng. Dashboard và nhật ký kết nối giúp bộ phận phụ trách dễ theo dõi tình hình, phục vụ quá trình điều tra, đánh giá sự cố và quản trị an toàn thông tin.
Vì sao doanh nghiệp nên lựa chọn giải pháp ngăn rò rỉ dữ liệu F-DDH BOX
Đáp ứng nhu cầu tuân thủ Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15
F-DDH BOX giúp doanh nghiệp bổ sung biện pháp kỹ thuật để giám sát kết nối, lưu nhật ký và ghi nhận sự kiện bảo mật, qua đó hỗ trợ công tác quản trị và tuân thủ Luật bảo vệ dữ liệu cá nhân.
Xem thêm: Luật bảo vệ dữ liệu cá nhân: Doanh nghiệp đối diện mức phạt hàng tỷ đồng nếu rò rỉ dữ liệu
Không cần thay đổi hệ thống bảo mật đang có
F-DDH BOX được thiết kế để bổ sung vào hệ thống bảo mật hiện hữu, thay vì yêu cầu doanh nghiệp thay thế Firewall, Antivirus, EDR hoặc các giải pháp đang sử dụng.
Cách tiếp cận này giúp doanh nghiệp tận dụng hạ tầng sẵn có, đồng thời bổ sung thêm khả năng giám sát các kết nối từ mạng nội bộ ra Internet. Đây là lựa chọn phù hợp với những doanh nghiệp muốn tăng cường bảo vệ nhưng không muốn thay đổi toàn bộ kiến trúc mạng.
Triển khai đơn giản, không cần cài phần mềm trên từng máy
F-DDH BOX hoạt động ở cấp độ mạng nên không yêu cầu cài phần mềm riêng trên từng máy tính trong mô hình triển khai tiêu chuẩn.
Nhờ đó, doanh nghiệp có thể giảm khối lượng cài đặt và quản lý trên các thiết bị đầu cuối, đặc biệt hữu ích với hệ thống có nhiều máy tính hoặc nguồn lực IT hạn chế.
Phù hợp với mô hình vận hành của doanh nghiệp vừa và nhỏ
Với doanh nghiệp vừa và nhỏ (SME), bài toán bảo mật thường phải cân bằng giữa hiệu quả, chi phí và khả năng vận hành.
F-DDH BOX tập trung vào một nhiệm vụ cụ thể: bổ sung khả năng giám sát kết nối đầu ra và nhận diện các kết nối tới IP/C2 độc hại đã được xác định. Mô hình thiết bị chuyên dụng giúp doanh nghiệp dễ bổ sung thêm một lớp bảo vệ mà không nhất thiết phải xây dựng một hệ thống bảo mật quá phức tạp.
Có thêm hỗ trợ khi sự cố xảy ra
Khi phát hiện sự cố dữ liệu, cảnh báo và dữ liệu ghi nhận từ F-DDH BOX giúp bộ phận IT có thêm cơ sở để xác định thiết bị liên quan và kiểm tra nguyên nhân.
Bên cạnh đó, chuyên gia của FSI DDS đồng hành cùng doanh nghiệp điều tra sự cố, pháp y kỹ thuật số và phục hồi dữ liệu, giúp doanh nghiệp có thêm nguồn lực hỗ trợ khi gặp sự cố an toàn thông tin phức tạp, khắc phục hậu quả nhanh chóng.
Chất lượng sản phẩm đã được công nhận
Công nghệ DDH BOX đã và đang được triển khai tại hơn 10.000 doanh nghiệp tại Nhật Bản và Việt Nam. Đây có thể là một yếu tố tham khảo đối với doanh nghiệp khi đánh giá mức độ ứng dụng thực tế của giải pháp.
Xem thêm: Giải pháp bảo mật dữ liệu F-DDH BOX cho SMEs: Vì sao doanh nghiệp nên quan tâm?
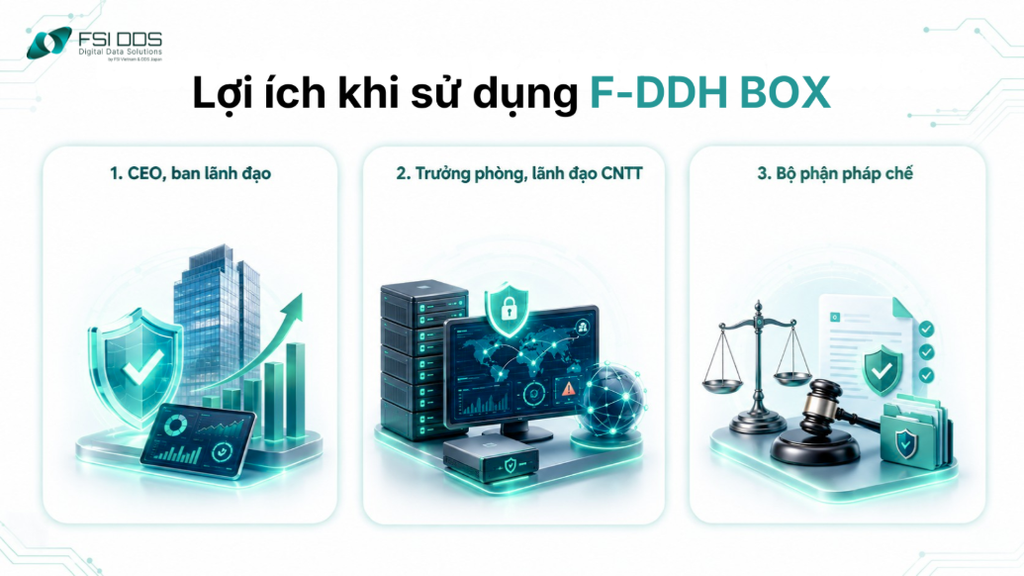
Lợi ích khi sử dụng F-DDH BOX
F-DDH BOX mang lại giá trị cho nhiều bộ phận trong doanh nghiệp, từ ban lãnh đạo, đội ngũ CNTT đến pháp chế. Mỗi nhóm có thể khai thác thông tin và dữ liệu từ hệ thống theo mục tiêu quản trị khác nhau.
Với CEO và Ban lãnh đạo: Chủ động hơn trong quản trị rủi ro
F-DDH BOX giúp ban lãnh đạo có thêm thông tin để nhận biết liệu trong hệ thống có thiết bị đang phát sinh kết nối tới máy chủ C2 độc hại đã được nhận diện hay không.
Thay vì chỉ biết đến sự cố khi hậu quả đã rõ ràng, doanh nghiệp có thêm dữ liệu cảnh báo và báo cáo để đánh giá tình hình, đưa ra quyết định xử lý sớm hơn. Nhật ký sự kiện cũng có thể hỗ trợ doanh nghiệp lưu lại bằng chứng về các biện pháp kỹ thuật đã triển khai.
Qua đó, ban lãnh đạo có thêm cơ sở để quản trị những rủi ro có thể ảnh hưởng đến hoạt động, tài chính và uy tín của doanh nghiệp.
Với Trưởng phòng và Lãnh đạo CNTT: Dễ theo dõi và phản ứng sự cố hơn
Đội ngũ CNTT có thêm khả năng quan sát các kết nối từ mạng nội bộ ra Internet, kể cả những kết nối phát sinh ngoài giờ làm việc.
Khi hệ thống ghi nhận kết nối tới IP/C2 nằm trong danh sách nhận diện độc hại, thông tin cảnh báo và nhật ký giúp IT nhanh chóng xác định thiết bị liên quan để kiểm tra nguyên nhân và xử lý.
Danh sách C2 được cập nhật tự động cũng giúp giảm bớt công việc theo dõi thủ công, phù hợp với doanh nghiệp có nguồn lực IT hạn chế.
Với Bộ phận pháp chế: Có thêm dữ liệu phục vụ tuân thủ
Các báo cáo định kỳ và nhật ký kết nối của F-DDH BOX cung cấp thêm thông tin về thời điểm, thiết bị và sự kiện đã được ghi nhận.
Đây có thể là nguồn dữ liệu hỗ trợ bộ phận pháp chế trong quá trình lưu hồ sơ, rà soát biện pháp bảo vệ dữ liệu và phối hợp xử lý sự cố. Khi phát sinh sự cố, thông tin được lưu lại cũng hỗ trợ doanh nghiệp đánh giá phạm vi ảnh hưởng và chuẩn bị hồ sơ theo yêu cầu pháp lý áp dụng trong từng trường hợp.
Muốn biết hệ thống của bạn có đang thiếu lớp bảo vệ cửa ra?
Doanh nghiệp nào phù hợp với giải pháp ngăn rò rỉ dữ liệu F-DDH BOX?
- Doanh nghiệp vừa và nhỏ (SME) có nguồn lực IT hạn chế.
- Doanh nghiệp đã sử dụng Firewall, Antivirus hoặc EDR và muốn bổ sung thêm lớp giám sát kết nối đầu ra.
- Doanh nghiệp lưu trữ nhiều dữ liệu quan trọng như dữ liệu khách hàng, tài liệu nội bộ hoặc thông tin kinh doanh.
- Doanh nghiệp muốn tăng khả năng phát hiện và phản ứng sớm khi có kết nối tới IP/C2 độc hại.
- Doanh nghiệp có yêu cầu cao về quản trị, kiểm soát và tuân thủ an toàn dữ liệu.
- Tổ chức thuộc các lĩnh vực như tài chính, y tế, sản xuất, dịch vụ, cơ quan nhà nước hoặc đơn vị xử lý nhiều dữ liệu cá nhân.
Tìm hiểu thêm các case study đã triển khai F-DDH BOX tại doanh nghiệp của họ:
Giải pháp ngăn rò rỉ dữ liệu F-DDH BOX có gì khác với Firewall, Antivirus, EDR và DLP?
Khi so sánh giải pháp ngăn rò rỉ dữ liệu, doanh nghiệp nên nhìn vào tín hiệu mà từng công cụ quan sát.
| Công cụ | Nó nhìn gì? | Hiểu đơn giản |
| Firewall | Lưu lượng qua biên mạng | Quyết định kết nối nào được phép đi qua. |
| Antivirus | Tệp và mẫu mã độc | Tìm mã độc đã biết hoặc dấu hiệu đáng ngờ. |
| EDR | Hành vi trên máy tính | Theo dõi tiến trình và hỗ trợ điều tra sự cố. |
| DLP | Nội dung và ngữ cảnh dữ liệu | Kiểm soát dữ liệu nhạy cảm khi dùng hoặc chia sẻ. |
| F-DDH BOX | Đích kết nối đi ra | Phát hiện kết nối tới IP/C2 độc hại đã được nhận diện. |
Kết luận
Giải pháp ngăn rò rỉ dữ liệu chỉ hiệu quả khi được đặt đúng bài toán và đúng vị trí trong hệ thống.
F-DDH BOX phù hợp với khoảng trống ở kết nối đầu ra. Thiết bị theo dõi outbound, kiểm tra IP/C2 và cảnh báo khi phát hiện đích độc hại. Điểm mạnh của cách triển khai này là không buộc doanh nghiệp thay toàn bộ hệ thống đang có.
Doanh nghiệp nên kiểm tra băng thông, vị trí lắp và quy trình sau cảnh báo. Demo hoặc pilot giúp đánh giá rõ hơn trước khi đầu tư.
Trao đổi với FSI DDS để kiểm tra F-DDH BOX có phù hợp với hạ tầng và nhu cầu bảo vệ dữ liệu đầu ra của doanh nghiệp hay không.
Câu hỏi thường gặp
1. Chi phí đầu tư F-DDH BOX là bao nhiêu?
F-DDH BOX được thiết kế theo mô hình chi phí dễ dự toán: mua thiết bị một lần và sở hữu vĩnh viễn, sau đó thanh toán phí vận hành hằng tháng linh hoạt theo số lượng máy cần giám sát.
2. Bảo hành của F-DDH BOX như thế nào?
Thiết bị chính: 5 năm – 1 đổi 1 với lỗi được xác nhận do nhà sản xuất.
Adapter nguồn: 12 tháng – 1 đổi 1.
Với lỗi bảo hành hợp lệ, FSI DDS chịu chi phí kiểm tra, thiết bị thay thế và vận chuyển chiều về cho khách hàng.
3. Gói hỗ trợ sự cố khi sử dụng F-DDH BOX?
Gói hỗ trợ sự cố của FSI DDS bao gồm pháp y kỹ thuật số, phục hồi dữ liệu và tư vấn xử lý sự cố; phạm vi áp dụng thực tế phụ thuộc gói dịch vụ, hợp đồng của doanh nghiệp.
4. F-DDH BOX có ngăn được mọi hình thức rò rỉ dữ liệu không?
Không. Sản phẩm không xử lý mọi kênh như USB, in ấn hoặc chia sẻ file hợp pháp. Doanh nghiệp vẫn cần các lớp bảo vệ khác.
5. Doanh nghiệp nên làm gì trước khi mua?
Trước khi mua giải pháp ngăn rò rỉ dữ liệu, doanh nghiệp nên xác định đường rò rỉ, kiểm tra băng thông và yêu cầu demo thực tế.