Đánh cắp dữ liệu không phải lúc nào cũng làm máy tính chậm hoặc hiện cảnh báo. Nhiều sự cố diễn ra âm thầm: tài khoản bị chiếm, tài liệu bị sao chép rồi gửi ra ngoài mà người dùng vẫn làm việc bình thường.
Với doanh nghiệp, chống đánh cắp dữ liệu không bắt đầu từ việc nhớ tên mọi công nghệ bảo mật. Quan trọng hơn là nhận ra dấu hiệu bất thường, biết việc nào cần làm trước và chọn đúng công cụ cho đúng rủi ro.
Nội dung dưới đây dùng cách giải thích đơn giản, phù hợp cả với người không làm IT. Các thuật ngữ chuyên môn chỉ được dùng khi thật cần thiết và đều có phần giải nghĩa.
Tóm tắt nhanh:
- Đánh cắp dữ liệu là việc lấy thông tin khi không được phép, thường để trục lợi, tống tiền hoặc tiếp tục tấn công.
- Người dùng nên chú ý các dấu hiệu có thể đang bị đánh cắp dữ liệu như đăng nhập lạ, máy gửi dữ liệu nhiều bất thường, file nén xuất hiện không rõ lý do hoặc phần mềm bảo mật bị tắt.
- Doanh nghiệp nên bảo vệ theo nhiều lớp: tài khoản, máy tính, quyền truy cập, chia sẻ dữ liệu và đường kết nối ra Internet.
- Khi nghi có sự cố, ưu tiên cô lập, giữ lại lịch sử hoạt động, đổi thông tin đăng nhập và xác định dữ liệu nào có nguy cơ bị lấy.
- F-DDH BOX phù hợp với nhu cầu bổ sung khả năng theo dõi các kết nối đi ra Internet và nhận biết liên lạc tới hạ tầng nguy hiểm.
Đánh cắp dữ liệu là gì?
Đánh cắp dữ liệu là hành vi lấy, sao chép hoặc chuyển thông tin trái phép với mục đích chiếm hữu, khai thác hoặc sử dụng ngoài phạm vi được cho phép. Dữ liệu bị nhắm tới có thể là thông tin khách hàng, tài khoản, hợp đồng, báo cáo tài chính, mã nguồn, bản vẽ kỹ thuật hoặc tài sản trí tuệ.
Ví dụ: máy tính của nhân viên bị cài mã độc. Chương trình này thu thập mật khẩu và tài liệu rồi gửi chúng về máy chủ của kẻ tấn công. Người dùng có thể không thấy gì bất thường trong lúc việc này diễn ra.
Có một thuật ngữ khác cũng hay bị nhầm lẫn với đánh cắp dữ liệu là rò rỉ dữ liệu. Rò rỉ dữ liệu có nghĩa rộng hơn. Dữ liệu có thể bị lộ do gửi nhầm email, chia sẻ sai quyền hoặc bị tấn công. Còn đánh cắp thường có yếu tố cố ý chiếm lấy thông tin.
Xem thêm: Rò rỉ dữ liệu và vi phạm dữ liệu: Điểm khác biệt là gì?
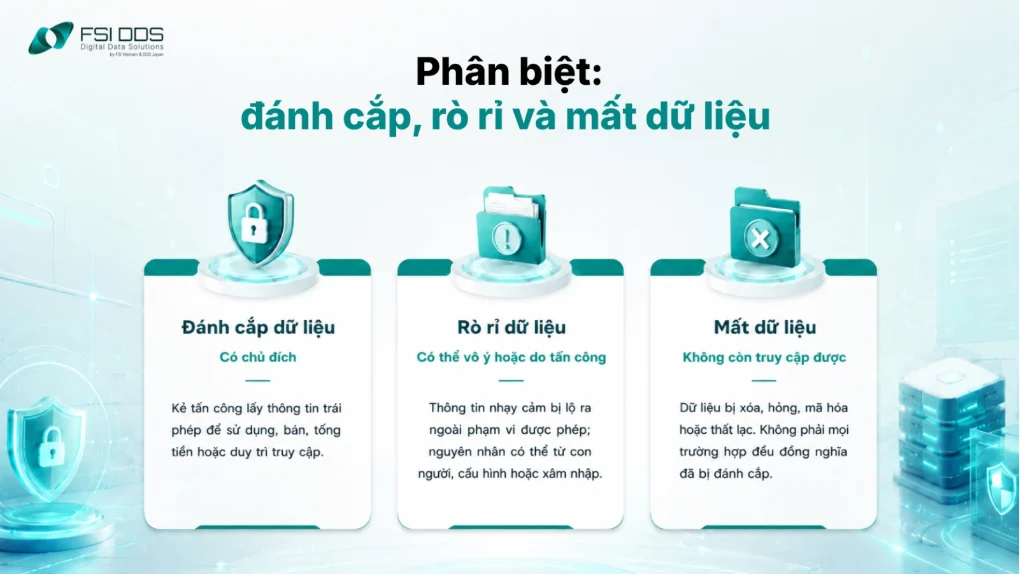
| Khái niệm | Cách hiểu ngắn |
| Đánh cắp dữ liệu | Có người hoặc mã độc cố ý lấy thông tin trái phép. |
| Rò rỉ dữ liệu | Thông tin bị lộ ra ngoài; nguyên nhân có thể do vô ý hoặc tấn công. |
| Mất dữ liệu | Không còn mở hoặc sử dụng được dữ liệu; chưa chắc thông tin đã bị lấy. |
Quá trình đánh cắp dữ liệu diễn ra như thế nào?
Một vụ đánh cắp dữ liệu thường không xảy ra ngay lập tức. Tin tặc thường đi qua nhiều bước: tìm cách vào hệ thống, giữ quyền truy cập, tìm dữ liệu quan trọng rồi chuyển dữ liệu ra ngoài.
Vì vậy, doanh nghiệp không chỉ cần ngăn chặn người lạ xâm nhập. Cũng cần theo dõi những kết nối từ bên trong hệ thống đi ra Internet để phát hiện dữ liệu đang bị gửi tới nơi đáng ngờ.
1. Tìm cách xâm nhập vào hệ thống
Tin tặc có thể vào hệ thống qua email giả mạo, tài khoản bị lộ mật khẩu, phần mềm độc hại hoặc thiết bị chưa được cập nhật bản vá.
Nếu chiếm được tài khoản của nhân viên, kẻ tấn công có thể đăng nhập và thao tác giống người dùng bình thường. Điều này khiến việc phát hiện trở nên khó hơn.
2. Tìm dữ liệu quan trọng
Sau khi vào được hệ thống, tin tặc sẽ tìm những thông tin có giá trị như dữ liệu khách hàng, email, hợp đồng, file kế toán hoặc thông tin đăng nhập. Một số mã độc còn có thể lấy mật khẩu đã lưu trên trình duyệt, cookie đăng nhập hoặc tài liệu trên máy tính.
Do đó, doanh nghiệp nên giới hạn quyền truy cập. Mỗi nhân viên chỉ nên được xem những dữ liệu cần thiết cho công việc của mình.
3. Gom dữ liệu để chuẩn bị gửi đi
Trước khi lấy dữ liệu ra ngoài, tin tặc có thể gom nhiều file lại thành một thư mục hoặc file nén.
Việc này giúp dữ liệu dễ chuyển đi hơn và khó bị phát hiện hơn. Trong một số trường hợp, dữ liệu còn được mã hóa để che giấu nội dung. Vì vậy, một kết nối Internet trông bình thường chưa chắc đã an toàn.
4. Gửi dữ liệu ra ngoài hệ thống
Dữ liệu có thể được gửi qua Internet, email, dịch vụ lưu trữ đám mây hoặc máy chủ do tin tặc kiểm soát. Đây là lý do doanh nghiệp cần theo dõi các kết nối đi ra ngoài. Nếu một máy tính bỗng gửi nhiều dữ liệu hoặc liên tục kết nối tới địa chỉ lạ, đó có thể là dấu hiệu cần kiểm tra.
5. Sử dụng dữ liệu đã đánh cắp
Sau khi lấy được dữ liệu, tin tặc có thể dùng chúng để chiếm thêm tài khoản, lừa đảo, bán cho bên khác hoặc tống tiền doanh nghiệp.
Vì vậy, khi phát hiện sự cố, doanh nghiệp không nên chỉ xử lý máy tính bị nhiễm. Cũng cần đổi mật khẩu, thu hồi quyền truy cập và kiểm tra các tài khoản có liên quan.
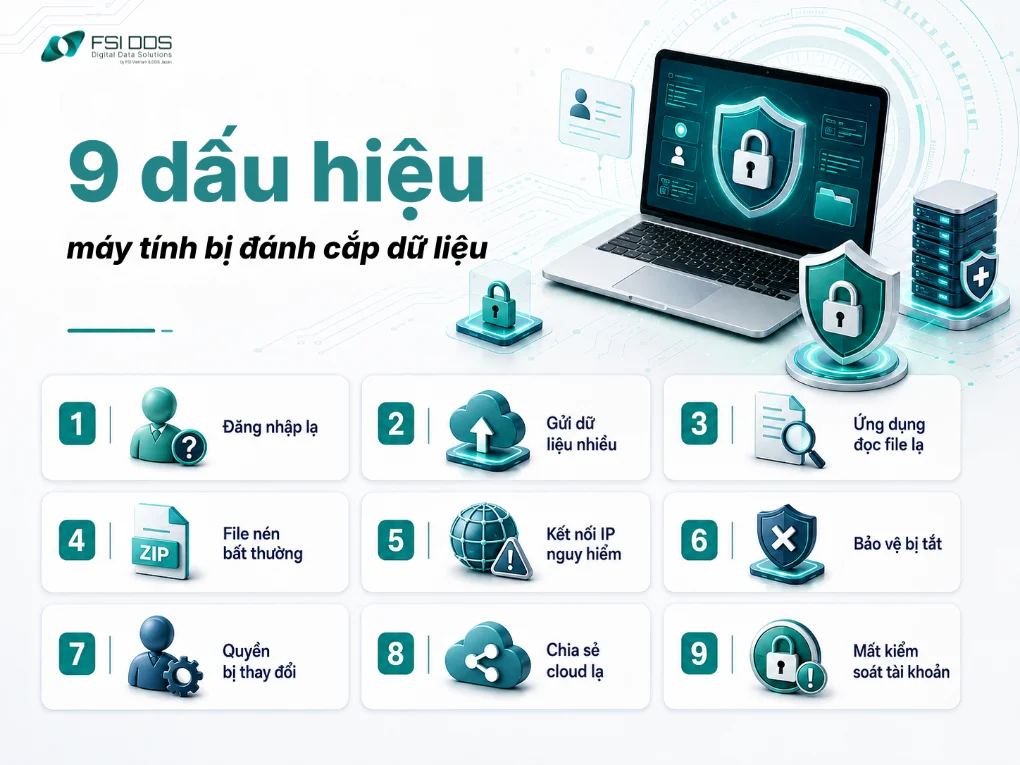
9 dấu hiệu máy tính bị đánh cắp dữ liệu dễ nhận biết
Đừng vội khẳng định máy đã bị tấn công chỉ vì một biểu hiện. Tuy nhiên, khi vài dấu hiệu cùng xuất hiện, nguy cơ đánh cắp dữ liệu cần được kiểm tra ngay.
Có lần đăng nhập mà người dùng không thực hiện
Ví dụ: tài khoản đăng nhập vào lúc nửa đêm, từ vị trí lạ hoặc liên tục yêu cầu xác nhận OTP dù người dùng không thao tác.
Máy tính gửi nhiều dữ liệu ra Internet
Thiết bị văn phòng bỗng truyền lượng dữ liệu lớn ra ngoài trong khi người dùng không tải file hay sao lưu gì đáng kể.
Xuất hiện chương trình lạ đọc nhiều tài liệu
Một ứng dụng không quen thuộc mở hàng loạt file khách hàng, kế toán hoặc hợp đồng trong thời gian ngắn.
Có file ZIP hoặc RAR lớn không rõ nguồn gốc
Đây có thể là dấu hiệu dữ liệu đang được gom lại trước khi gửi đi. Vẫn cần kiểm tra vì phần mềm hợp lệ cũng có thể tạo file nén.
Máy kết nối tới website hoặc địa chỉ IP nguy hiểm
Nếu thiết bị liên tục liên lạc với đích đã được nhận diện là có liên quan tới mã độc, cần ưu tiên kiểm tra.
Phần mềm bảo vệ bỗng ngừng hoạt động
Antivirus hoặc công cụ giám sát bỗng ngừng chạy mà không có lịch bảo trì là tín hiệu đáng nghi. Trong nhiều vụ đánh cắp dữ liệu, kẻ xấu tìm cách giảm khả năng phát hiện.
Quyền tài khoản thay đổi mà không có yêu cầu
Một tài khoản bình thường bỗng có quyền quản trị hoặc được mở thêm quyền xem thư mục nhạy cảm.
Email hoặc dịch vụ cloud chia sẻ dữ liệu bất thường
Ví dụ: tải xuống hàng loạt file, tạo link công khai hoặc tự động chuyển email tới một địa chỉ lạ.
Người dùng mất quyền kiểm soát tài khoản
Không thể đăng nhập, mật khẩu bị đổi hoặc tài khoản tự gửi email là những dấu hiệu cần xử lý ngay.
Kiểm tra nhanh nguy cơ rò rỉ dữ liệu
Nếu chưa biết hệ thống đang thiếu lớp bảo vệ nào, doanh nghiệp có thể bắt đầu bằng checklist tự đánh giá.
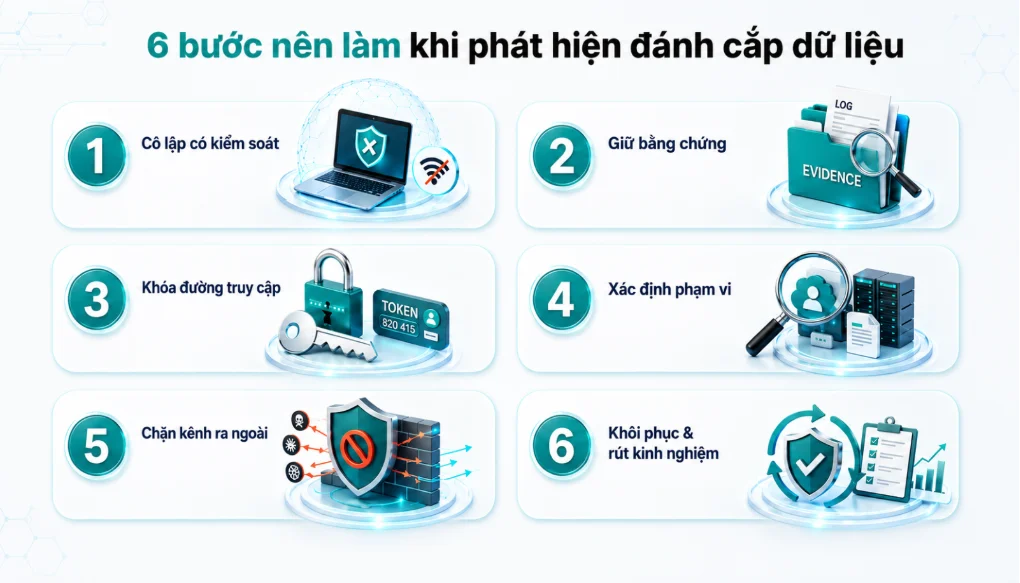
Khi nghi ngờ bị đánh cắp dữ liệu, doanh nghiệp nên làm gì?
Khi phát hiện dấu hiệu bất thường, doanh nghiệp cần xử lý nhanh nhưng không nên vội xóa dữ liệu hoặc cài lại máy. Những thao tác này có thể làm mất dấu vết quan trọng, khiến việc xác định nguyên nhân và phạm vi sự cố khó hơn.
Mục tiêu ban đầu là ngăn sự cố lan rộng, đồng thời giữ đủ thông tin để kiểm tra và điều tra.
Bước 1: Cô lập thiết bị hoặc tài khoản nghi ngờ
Hạn chế kết nối của máy có dấu hiệu nhiễm mã độc, tạm khóa tài khoản hoặc đăng xuất các phiên đăng nhập bất thường.
Không nên tắt máy ngay nếu chưa cần thiết, vì một số thông tin phục vụ điều tra có thể mất sau khi thiết bị tắt nguồn.
Bước 2: Giữ lại log và dấu vết
Lưu lại lịch sử đăng nhập, cảnh báo từ firewall, antivirus/EDR, kết nối Internet, email và hoạt động trên cloud.
Những dữ liệu này giúp xác định tin tặc đã vào hệ thống từ đâu, hoạt động trong bao lâu và có dấu hiệu đưa dữ liệu ra ngoài hay chưa.
Bước 3: Đổi và thu hồi thông tin đăng nhập
Đổi mật khẩu cho tài khoản có nguy cơ chưa chắc đã đủ. Doanh nghiệp cũng nên đăng xuất các phiên đang hoạt động, thu hồi token hoặc khóa truy cập nếu có.
Với tài khoản quản trị, cần kiểm tra xem quyền truy cập có bị thay đổi bất thường hay không.
Bước 4: Xác định phạm vi ảnh hưởng
Kiểm tra thiết bị, tài khoản, máy chủ và dữ liệu có liên quan. Cần làm rõ ba vấn đề: dữ liệu nào đã được truy cập, có dấu hiệu bị gửi ra ngoài hay chưa và sự cố bắt đầu từ thời điểm nào.
Không nên kết luận dữ liệu an toàn chỉ vì file gốc vẫn còn. Tin tặc có thể sao chép dữ liệu mà không xóa hoặc làm thay đổi file.
Bước 5: Chặn các kết nối nguy hiểm
Nếu phát hiện máy tính đang kết nối tới tên miền hoặc địa chỉ IP độc hại, doanh nghiệp nên chặn các đích này và kiểm tra toàn hệ thống.
Nếu nhiều thiết bị cùng kết nối tới một địa chỉ đáng ngờ, đây có thể là dấu hiệu mã độc đang hoạt động trên nhiều máy.
Bước 6: Khôi phục và tiếp tục theo dõi
Sau khi xác định nguyên nhân, doanh nghiệp cần vá lỗ hổng, loại bỏ mã độc và khôi phục thiết bị về trạng thái an toàn.
Nên tiếp tục giám sát trong một khoảng thời gian để phát hiện nguy cơ tái diễn. Nếu sự cố liên quan đến dữ liệu cá nhân, cần đồng thời rà soát các nghĩa vụ pháp lý và quy trình thông báo phù hợp.
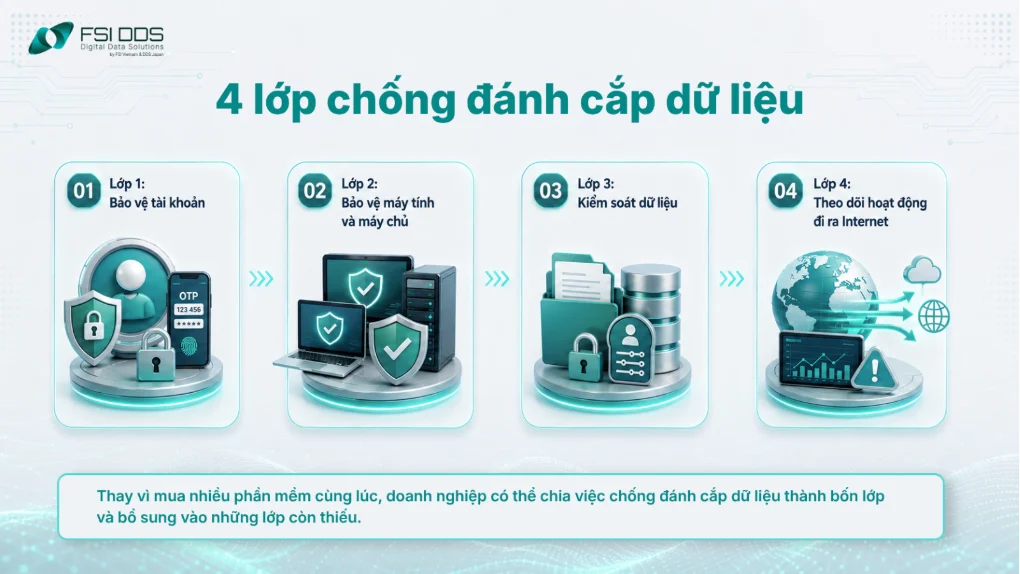
Chống đánh cắp dữ liệu theo 4 lớp dễ triển khai
Thay vì mua nhiều phần mềm cùng lúc, doanh nghiệp có thể chia việc chống đánh cắp dữ liệu thành bốn lớp. Cách này dễ hiểu và dễ lập ngân sách hơn.
Lớp 1: Bảo vệ tài khoản
- Bật MFA cho email, cloud và tài khoản quản trị.
- Không dùng chung tài khoản giữa nhiều người.
- Thu hồi quyền ngay khi nhân sự nghỉ việc hoặc đổi vị trí.
Lớp 2: Bảo vệ máy tính và máy chủ
- Cập nhật hệ điều hành và phần mềm quan trọng.
- Dùng antivirus hoặc EDR để phát hiện hành vi đáng ngờ.
- Không cho người dùng tự ý tắt công cụ bảo mật.
Lớp 3: Kiểm soát dữ liệu
- Đánh dấu nhóm thông tin quan trọng và giới hạn người được phép mở.
- Khi cần, DLP có thể đặt quy tắc cho việc chép file, gửi thư, đưa dữ liệu lên dịch vụ trực tuyến hoặc dùng USB.
- Giữ bản sao dự phòng để có thể phục hồi khi dữ liệu không còn sử dụng được.
Lớp 4: Theo dõi hoạt động đi ra Internet
Máy bị nhiễm thường phải liên lạc ra Internet để nhận lệnh hoặc gửi thông tin. Theo dõi đường kết nối này giúp phát hiện thêm dấu hiệu đánh cắp dữ liệu, nhất là khi thiết bị gọi tới địa chỉ có nguy cơ.
Do đó, giải pháp chống đánh cắp dữ liệu cần được xem theo đúng phần việc nó đảm nhận. Không có một công cụ duy nhất bao phủ mọi cách dữ liệu có thể bị lấy.
Thiết bị chống đánh cắp dữ liệu là gì và nên chọn thế nào?
“Thiết bị chống đánh cắp dữ liệu” là cách gọi chung cho nhiều loại giải pháp bảo mật. Mỗi loại sẽ xử lý một nguy cơ khác nhau, chẳng hạn ngăn gửi nhầm dữ liệu, bảo vệ tài khoản, phát hiện mã độc hoặc theo dõi dữ liệu đi ra Internet.
Vì vậy, doanh nghiệp không nên chỉ hỏi “thiết bị này có chống đánh cắp dữ liệu không?” mà cần xác định rõ “thiết bị này đang bảo vệ dữ liệu theo cách nào?”.
| Nhu cầu | Giải pháp nên ưu tiên | Cần kiểm tra điều gì? |
| Hạn chế nhân viên gửi nhầm dữ liệu | DLP / phân loại dữ liệu | Có nhận diện đúng dữ liệu nhạy cảm và cho phép xử lý ngoại lệ khi cần không? |
| Giảm nguy cơ mất tài khoản | MFA / quản lý tài khoản và quyền truy cập | Có bảo vệ tài khoản quản trị và phát hiện đăng nhập bất thường không? |
| Phát hiện mã độc trên máy tính | EDR / Antivirus | Có phát hiện hành vi lạ, cô lập máy và cảnh báo khi phần mềm bảo mật bị tắt không? |
| Theo dõi nhiều hệ thống cùng lúc | SIEM / SOC / MDR | Thu thập được những loại log nào và cảnh báo được xử lý trong bao lâu? |
| Theo dõi kết nối ra Internet | DNS / Proxy / Egress Security | Có phát hiện kết nối tới địa chỉ độc hại, máy chủ C2 hoặc lưu lượng bất thường không? |
| Ngăn thiết bị kết nối tới C2 | Thiết bị giám sát dữ liệu đầu ra | Dữ liệu nhận diện mối đe dọa được cập nhật thế nào và cơ chế chặn có ảnh hưởng hoạt động bình thường không? |
Khi lựa chọn giải pháp chống đánh cắp dữ liệu, doanh nghiệp nên yêu cầu demo hoặc thử nghiệm trên chính hệ thống đang sử dụng. Qua đó có thể kiểm tra giải pháp nhìn thấy được loại lưu lượng nào, cảnh báo có kịp thời không, cơ chế chặn hoạt động ra sao và có ảnh hưởng đến hiệu năng mạng hay không.
Doanh nghiệp cũng nên tránh các cam kết như “bảo vệ 100%”. Không có một thiết bị nào có thể ngăn mọi hình thức đánh cắp dữ liệu. Hiệu quả tốt nhất đến từ việc kết hợp nhiều lớp bảo vệ như firewall, bảo vệ máy tính, quản lý tài khoản, kiểm soát dữ liệu và giám sát kết nối ra Internet.
Xem thêm: DLP là gì? Tổng quan giải pháp chống thất thoát dữ liệu
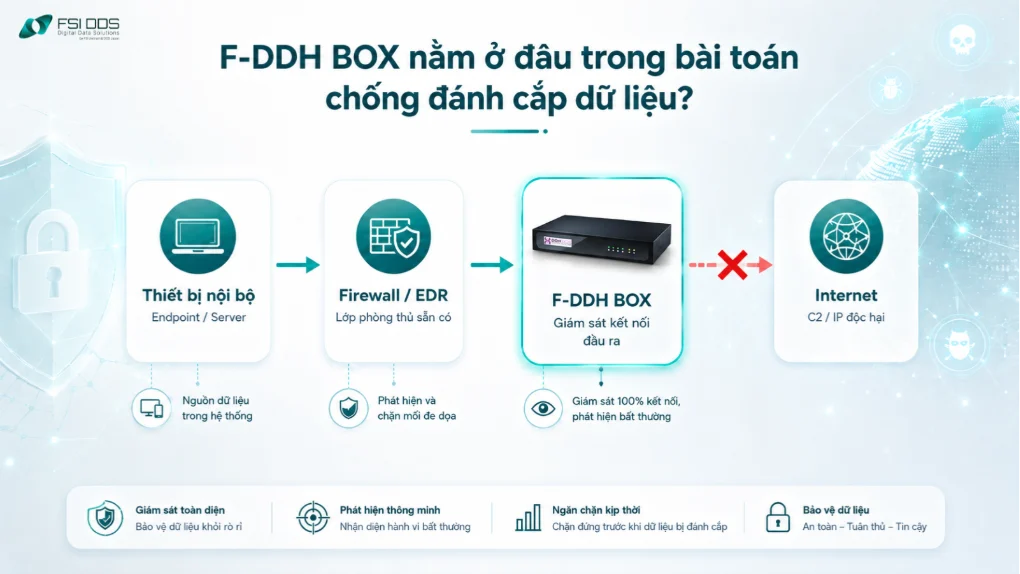
F-DDH BOX nằm ở đâu trong bài toán chống đánh cắp dữ liệu?
Trong bài toán đánh cắp dữ liệu, doanh nghiệp không nhất thiết phải đầu tư ngay một hệ thống DLP toàn diện. Với nhiều doanh nghiệp vừa và nhỏ tại Việt Nam, cách phù hợp hơn là xác định đúng lớp còn thiếu trong hệ thống bảo mật và bổ sung giải pháp vào vị trí đó.
F-DDH BOX là giải pháp ngăn rò rỉ dữ liệu đầu ra. Giải pháp tập trung theo dõi các kết nối từ mạng nội bộ ra Internet, giúp phát hiện và ngăn thiết bị kết nối tới địa chỉ hoặc hạ tầng độc hại đã được nhận diện.
F-DDH BOX không phải công cụ thay thế firewall, antivirus, EDR hay DLP. Vai trò chính là để giải quyết bài toán dù mã độc đã vượt qua các lớp bảo mật trước và xâm nhập vào hệ thống nhưng dữ liệu vẫn được bảo vệ an toàn.
Cơ chế ngăn rò rỉ dữ liệu của F-DDH BOX
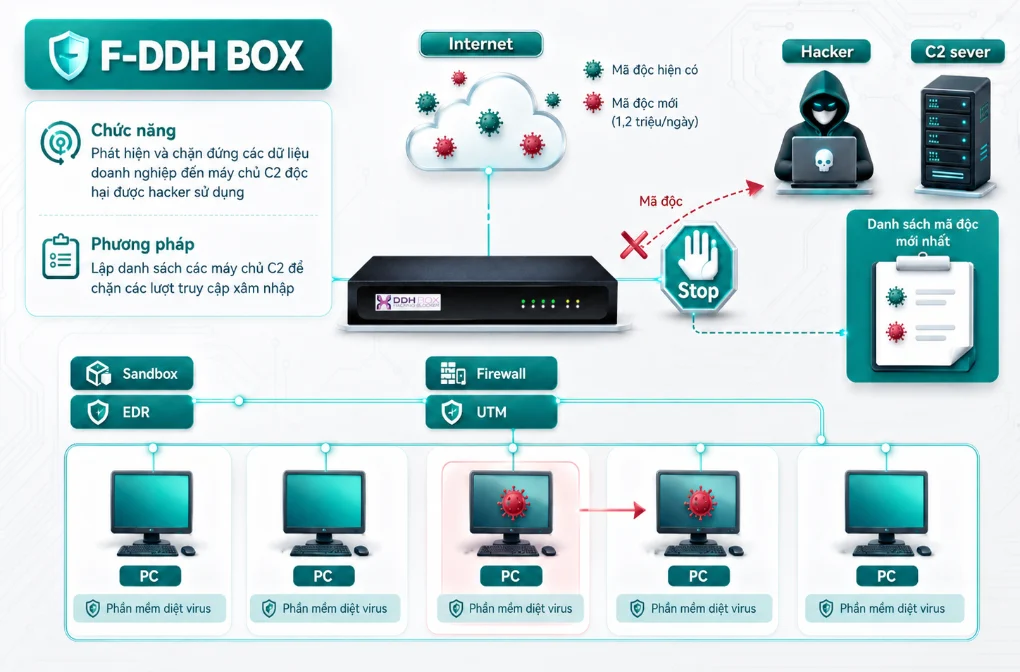
F-DDH BOX hoạt động bằng cách theo dõi các kết nối phát sinh từ bên trong hệ thống ra Internet và kiểm tra đích đến của từng kết nối. Thay vì phân tích nội dung từng tệp, thiết bị tập trung nhận diện dấu hiệu thiết bị nội bộ đang liên lạc với hạ tầng có nguy cơ.
Khi phát hiện kết nối tới IP hoặc tên miền nằm trong danh sách độc hại, F-DDH BOX thực hiện theo cơ chế Detect – Block – Notify:
- Detect: Nhận diện kết nối có dấu hiệu nguy hiểm.
- Block: Ngăn thiết bị tiếp tục liên lạc với đích độc hại.
- Notify: Gửi cảnh báo để quản trị viên xác định thiết bị nguồn và kiểm tra nguyên nhân.
Cơ chế này đặc biệt hữu ích với trường hợp mã độc đã tồn tại trong máy tính và tìm cách liên lạc ra ngoài để nhận lệnh hoặc truyền dữ liệu. Nhờ phát hiện ngay tại thời điểm phát sinh kết nối, đội IT có thêm thông tin để khoanh vùng thiết bị nghi nhiễm và xử lý sớm.
Doanh nghiệp nào phù hợp với F-DDH BOX?
F-DDH BOX phù hợp với doanh nghiệp vừa và nhỏ đã có các lớp bảo mật cơ bản nhưng vẫn còn khoảng trống ở khâu kiểm soát dữ liệu đầu ra.
Giải pháp phù hợp để xem xét khi doanh nghiệp:
- Muốn giám sát các kết nối từ mạng nội bộ ra Internet.
- Lo ngại thiết bị nhiễm mã độc âm thầm kết nối tới máy chủ C2.
- Cần giải pháp tập trung vào ngăn rò rỉ dữ liệu đầu ra nhưng chưa cần đầu tư một hệ thống DLP toàn diện.
- Có đội ngũ IT gọn và cần cảnh báo rõ ràng để nhanh chóng xác định thiết bị có dấu hiệu bất thường.
- Muốn triển khai độc lập hoặc kết hợp với firewall, antivirus, EDR và các biện pháp bảo mật đang sử dụng.
Với doanh nghiệp SME, cách tiếp cận này giúp đầu tư đúng vào khoảng trống bảo mật thực tế, thay vì triển khai một hệ thống lớn hơn nhu cầu và tốn thêm nguồn lực vận hành.
Muốn kiểm tra lớp kết nối đầu ra?
FSI DDS có thể khảo sát mô hình mạng và demo F-DDH BOX trước khi doanh nghiệp quyết định triển khai.
Kết luận
Nguy cơ đánh cắp dữ liệu thường khó nhìn thấy nếu chỉ quan sát một thiết bị. Cách phòng vệ thực tế là bảo vệ tài khoản, giữ máy tính an toàn, kiểm soát dữ liệu và theo dõi các kết nối ra Internet.
Khi đầu tư để chống đánh cắp dữ liệu, hãy bắt đầu từ tình huống gây thiệt hại lớn nhất. Nếu doanh nghiệp đang tìm kiếm một giải pháp bảo mật tập trung giám sát ở “cổng ra”, có thể đưa F-DDH BOX vào danh sách cần demo.
Câu hỏi thường gặp
Antivirus có đủ để chống đánh cắp dữ liệu không?
Không. Antivirus chỉ xử lý một phần nguy cơ. Đánh cắp dữ liệu vẫn có thể xảy ra qua tài khoản bị chiếm, chia sẻ nhầm hoặc các dịch vụ trực tuyến hợp lệ.
Thiết bị chống đánh cắp dữ liệu có thay DLP được không?
Không. DLP thiên về kiểm soát nội dung nhạy cảm, trong khi thiết bị chống đánh cắp dữ liệu có thể tập trung vào lưu lượng mạng hoặc đích kết nối nguy hiểm.
Dấu hiệu nào nên ưu tiên kiểm tra?
Ưu tiên kiểm tra khi tài khoản đăng nhập lạ, máy truyền nhiều dữ liệu, phần mềm bảo vệ ngừng chạy hoặc thiết bị gọi tới địa chỉ đáng ngờ.
Doanh nghiệp nhỏ nên bắt đầu từ đâu?
Doanh nghiệp nhỏ nên bắt đầu bằng MFA, cập nhật máy, giới hạn quyền, sao lưu và lưu lịch sử hoạt động. Sau đó mới chọn giải pháp chống đánh cắp dữ liệu cho khoảng trống rõ nhất.
Có nên thử giải pháp trước khi ký hợp đồng?
Có. Demo hoặc thử nghiệm nhỏ giúp kiểm tra giải pháp chống đánh cắp dữ liệu có phù hợp hệ thống thật hay không, trước khi ký hợp đồng.