Các cuộc tấn công mạng không bỏ qua doanh nghiệp chỉ vì quy mô nhỏ. Lý do bởi doanh nghiệp vừa và nhỏ (SMEs) thường có ít nhân sự và ngân sách hơn để ứng phó. Chỉ một hoặc vài nhân viên IT có thể phải cùng lúc quản lý email, máy chủ, dữ liệu kế toán, hợp đồng, thông tin khách hàng, camera và hàng chục thiết bị kết nối Internet.
Khi khối lượng công việc quá lớn, những dấu hiệu bất thường rất dễ bị bỏ qua. Đến khi dữ liệu bị mã hoá và đưa ra khỏi hệ thống, doanh nghiệp mới nhận ra mình còn thiếu một lớp bảo vệ.
Theo Báo cáo Tổng kết An ninh mạng năm 2025 của Hiệp hội An ninh mạng Quốc gia, Việt Nam ghi nhận khoảng 552.000 cuộc tấn công mạng trong năm 2025. Có 52,3% cơ quan và doanh nghiệp được khảo sát cho biết từng chịu tổn hại.
Vì vậy, câu hỏi quan trọng không phải là “SMEs có cần bảo mật hay không”, mà là “nên bắt đầu từ đâu để vừa đủ an toàn, vừa phù hợp nguồn lực”. Bài viết sẽ đi từ khó khăn thực tế của SMEs, những khoảng trống thường gặp, đến giải pháp an ninh mạng F-DDH BOX bổ sung lớp giám sát kết nối từ mạng nội bộ ra ngoài Internet cho hệ thống bảo mật.
Xem thêm bài viết liên quan:
- 10 Lỗi rò rỉ dữ liệu SME thường gặp và cách khắc phục
- 52% doanh nghiệp tại Việt Nam từng bị tấn công mạng: Áp lực tuân thủ dữ liệu gia tăng với doanh nghiệp FDI
- 10 Giải pháp an ninh mạng AI cho doanh nghiệp 2026
Tóm tắt nhanh
- SMEs phải bảo vệ ngày càng nhiều dữ liệu nhưng thường thiếu ngân sách, nhân sự và thời gian.
- Tường lửa, phần mềm diệt virus và công cụ bảo vệ máy tính vẫn cần thiết, nhưng doanh nghiệp có thể còn thiếu khả năng quan sát các kết nối đi ra Internet.
- Một giải pháp an ninh mạng phù hợp cần dễ triển khai, cảnh báo rõ ràng và không làm đội IT thêm quá tải
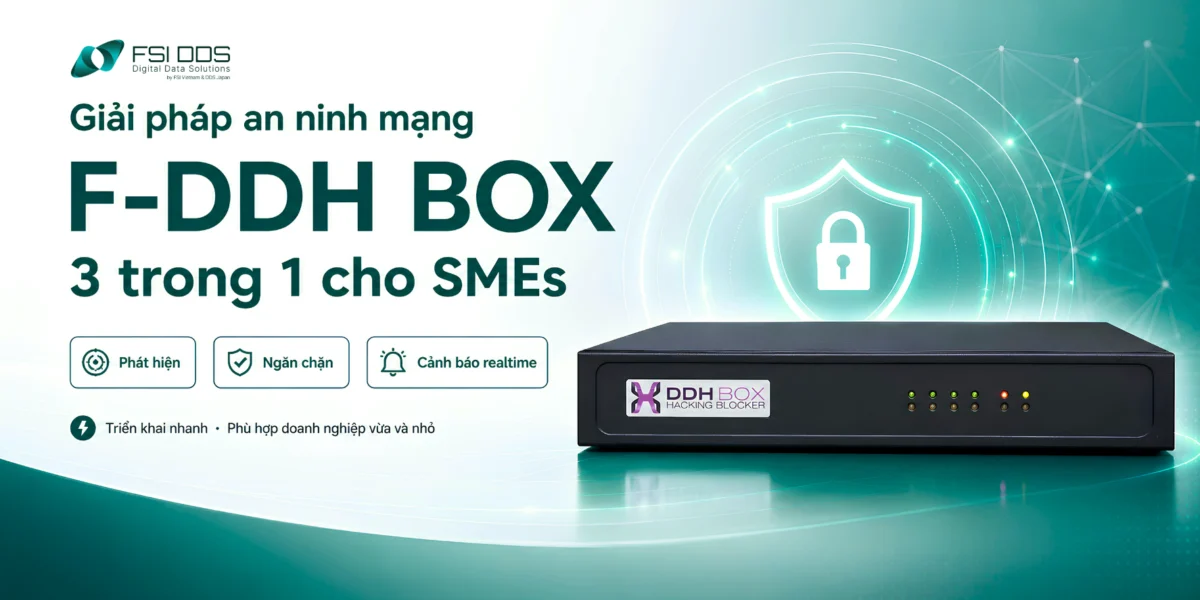
- F-DDH BOX được đặt tại cổng mạng để theo dõi kết nối ra Internet, đối chiếu đích đến với danh sách máy chủ độc hại và ngăn chặn các kết nối bất thường tức thì.
- Ba lợi ích chính gồm tăng cường bảo mật dữ liệu doanh nghiệp, giảm khối lượng công việc vận hành, cảnh báo tức thời và dịch vụ hỗ trợ khi xảy ra sự cố.
- Doanh nghiệp nên cân nhắc bổ sung F-DDH BOX khi phải lưu trữ nhiều dữ liệu, chưa kiểm soát được kết nối từ mạng nội ra ra Internet sự IT hạn chế và cần tối ưu chi phí.
Vì sao an ninh mạng là bài toán khó với SMEs?
Ngân sách phải chia cho nhiều nhu cầu
SMEs phải ưu tiên cho bán hàng, sản xuất, nhân sự, phần mềm và chuyển đổi số. Ngân sách cho các giải pháp an ninh mạng thường phải cạnh tranh với những khoản đầu tư tạo ra doanh thu trực tiếp.
Vì vậy, doanh nghiệp khó triển khai cùng lúc nhiều thiết bị, nhiều phần mềm và một đội ngũ chuyên trách.
Nghiên cứu lực lượng an ninh mạng 2025 của ISC2 cho biết 33% tổ chức được khảo sát không đủ ngân sách để bố trí nhân sự phù hợp; 29% không đủ khả năng thuê người có kỹ năng cần thiết.
Đây là khảo sát toàn cầu, nhưng cho thấy thiếu ngân sách và nhân sự đang là vấn đề phổ biến.
Đội IT kiêm nhiệm quá nhiều việc
Tại nhiều SMEs, nhân viên IT vừa quản lý mạng, máy tính, phần mềm, tài khoản, máy in, camera, vừa hỗ trợ người dùng. Khi hệ thống phát sinh cảnh báo, họ phải tự kiểm tra xem cảnh báo có nghiêm trọng không, thiết bị nào liên quan và cần xử lý gì trước.
Nếu cảnh báo chỉ hiển thị những dòng kỹ thuật khó hiểu, đội IT rất dễ bỏ qua hoặc xử lý chậm. Vì vậy, doanh nghiệp không chỉ cần một công cụ phát hiện nguy cơ. Doanh nghiệp cần một giải pháp an ninh mạng có thể cung cấp thông tin đủ rõ để người phụ trách có thể hành động.
Công cụ bảo mật chưa hiệu quả
Tường lửa hay phần mềm diệt virus chỉ phát huy hiệu quả khi được cấu hình, cập nhật và kiểm tra thường xuyên. Một công cụ có nhiều tính năng nhưng chưa được thiết lập phù hợp vẫn có thể tạo ra những lỗ hổng bảo mật cho doanh nghiệp.
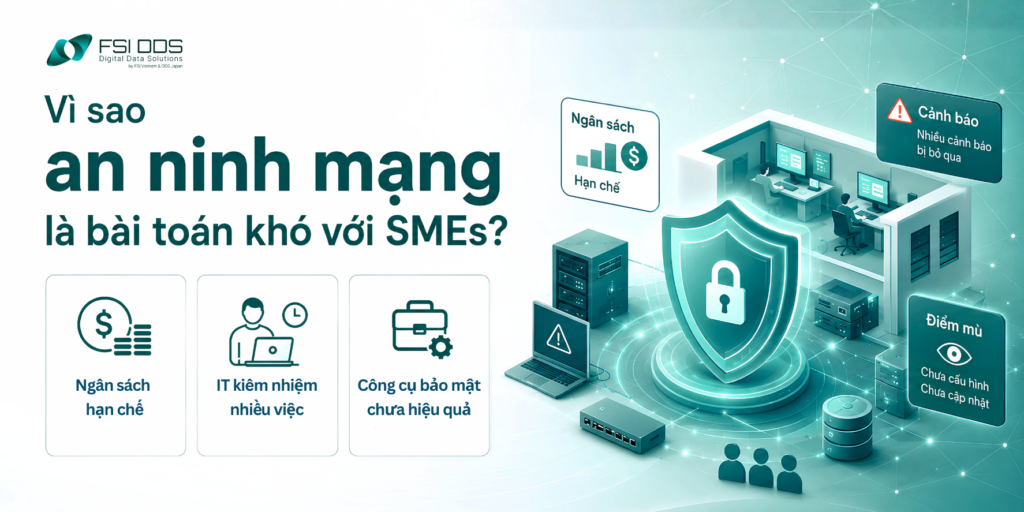
Những khoảng trống bảo mật SMEs thường gặp khi chưa trang bị giải pháp an ninh mạng phù hợp
Không biết thiết bị nào đang kết nối ra ngoài
Sau khi xâm nhập, mã độc thường tìm cách liên lạc với máy chủ điều khiển của kẻ tấn công (máy chủ C2). Kết nối này có thể được dùng để nhận lệnh, tải thêm mã độc hoặc gửi thông tin ra ngoài. Nếu không theo dõi lưu lượng chiều ra, doanh nghiệp có thể không phát hiện hoạt động đó.
Cảnh báo có nhưng khó biết phải làm gì
Một cảnh báo hữu ích cần trả lời được ba câu hỏi: thiết bị nào đang có vấn đề, thiết bị kết nối tới đâu và người phụ trách nên kiểm tra gì trước. Nếu chỉ nhận được thông báo chung chung, đội IT vẫn phải mất nhiều thời gian để tìm nguyên nhân.
Chưa có quy trình xử lý khi sự cố xảy ra
Nhiều SMEs chưa xác định rõ ai được quyền cô lập máy tính, ai kiểm tra mức độ ảnh hưởng và đơn vị nào hỗ trợ khi sự cố vượt quá khả năng nội bộ. Khi không có đầu mối rõ ràng, thời gian xử lý thường kéo dài và có thể để lại nhiều thiệt hại không đáng có.
SMEs nên chọn giải pháp an ninh mạng theo tiêu chí nào?
- Giải quyết đúng vấn đề đang thiếu: Doanh nghiệp nên xác định khoảng trống ưu tiên: bảo vệ máy trạm, sao lưu, quản lý tài khoản hay theo dõi kết nối từ mạng nội ., quản lý tài khoản hay theo dõi kết nối đầu rabộ ra Internet.
- Dễ triển khai trên hạ tầng hiện có: Doanh nghiệp không nên chọn giải pháp an ninh mạng khiến doanh nghiệp phải thay toàn bộ hệ thống hoặc cài đặt phức tạp trên từng thiết bị.
- Cảnh báo dễ hiểu: Thông tin nên chỉ rõ thiết bị nguồn, đích đến và mức độ cần ưu tiên.
- Chi phí tối ưu: SMEs cần biết rõ chi phí đầu tư, phí vận hành và phạm vi hỗ trợ.
- Bổ sung cho công cụ đang có: Giải pháp an ninh mạng phù hợp nên phối hợp với tường lửa, phần mềm diệt virus hoặc công cụ bảo vệ máy trạm.
Xác định khoảng trống bảo mật để lựa chọn giải pháp an ninh mạng phù hợp!
Doanh nghiệp có thể dùng Checklist đánh giá nguy cơ rò rỉ dữ liệu miễn phí để rà soát nhanh những khoảng trống bảo mật còn thiếu về con người, thiết bị và quy trình.
Giải pháp an ninh mạng F-DDH BOX ngăn rò rỉ dữ liệu đầu ra cho doanh nghiệp SMEs
F-DDH BOX là gì?
F-DDH BOX là giải pháp chống đánh cắp dữ liệu có khả năng phát hiện kết nối tới máy chủ độc hại, đưa ra cảnh báo tức thời và lập tức chặn kết nối ra ngoài máy chủ do hacker điều khiển, từ đó ngăn chặn thất thoát thông tin, giảm thiểu thiệt hại do tấn công mạng.
Cơ chế hoạt động của F-DDH BOX
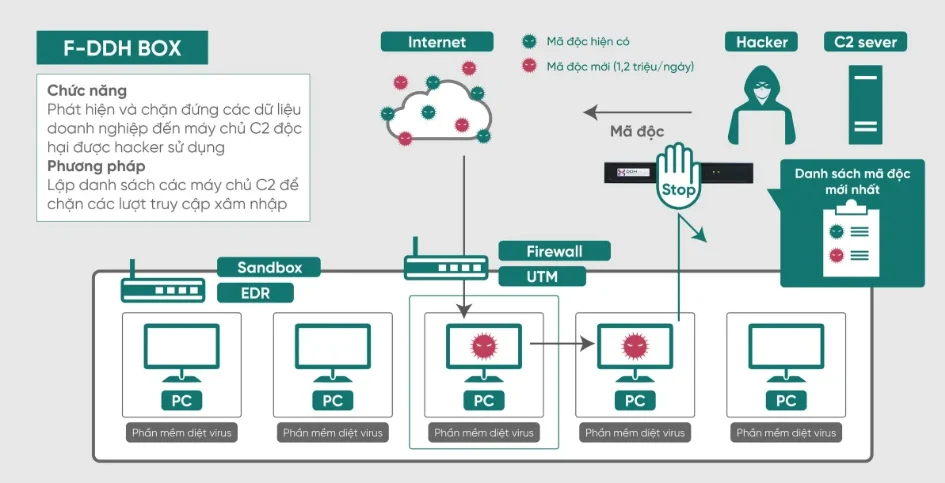
| Bước 1 – Giám sát | Bước 2 – Đối chiếu | Bước 3 – Ngăn chặn và cảnh báo |
| Thiết bị được lắp đặt tại cổng mạng chính của doanh nghiệp nhằm kiểm soát dòng dữ liệu kết nối từ mạng nội bộ ra Internet. | Hệ thống liên tục đối chiếu luồng truyền tải với cơ sở dữ liệu về các máy chủ điều khiển của hacker (C2 Server) trên toàn cầu. Danh sách đen các máy chủ này được cập nhật liên tục hàng ngày dựa trên nguồn dữ liệu giám sát từ đơn vị an ninh mạng LAC Nhật Bản và các đơn vị uy tín tại Việt Nam. | Khi phát hiện thiết bị trong mạng doanh nghiệp phát tín hiệu liên lạc đến địa chỉ nằm trong danh sách cảnh báo, giải pháp lập tức ngắt kết nối mạng của luồng dữ liệu đó, đồng thời gửi thông tin cảnh báo khẩn cấp về trung tâm vận hành của doanh nghiệp và độingũ kỹ thuật FSI DDS để phối hợp xử lý sự cố. |
Giải pháp an ninh mạng F-DDH BOX bổ sung gì cho hệ thống bảo mật hiện có?
Điểm đặc biệt của F-DDH BOX nằm ở việc tập trung ngăn chặn việc đánh cắp dữ liệu thay vì chặn xâm nhập tại cửa vào như tường lửa và chặn lây lan như phần mềm diệt virus. Giải pháp an ninh mạng F-DDH BOX là chốt chặn cuối cùng bảo vệ dữ liệu thất thoát ra bên ngoài hệ thống trong mọi cuộc tấn công mạng.
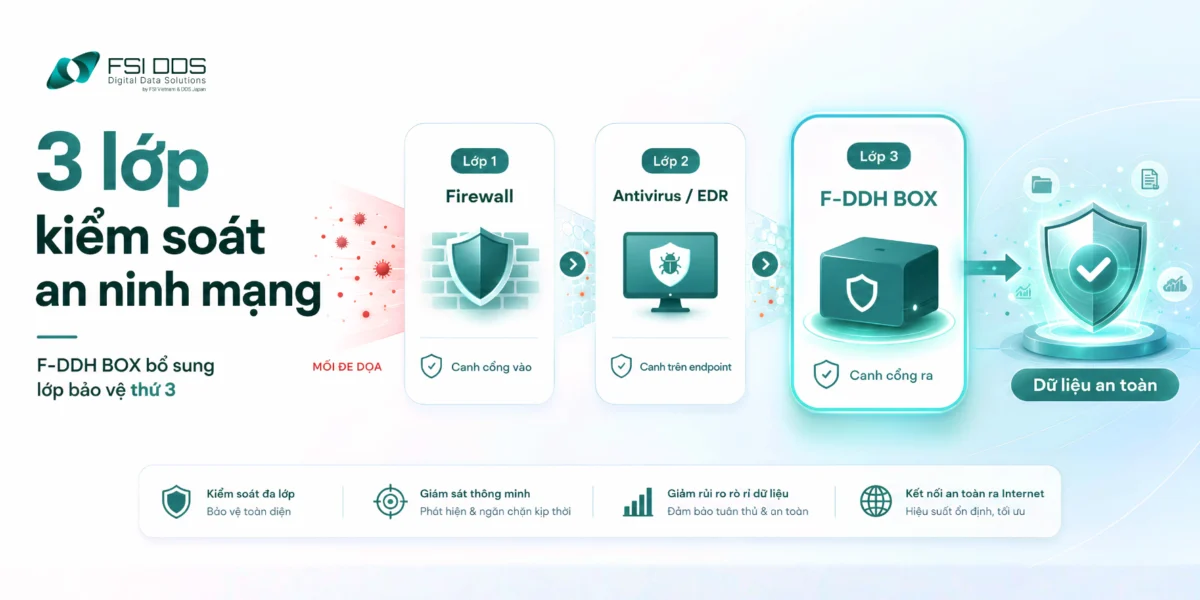
So sánh giải pháp an ninh mạng F-DDH BOX và các mô hình bảo mật phổ biến hiện nay.
| Nhóm tiêu chí | Tiêu chí đánh giá | Hệ thống chỉ có Firewall cơ bản | Hệ thống có Antivirus/EDR | Hệ thống có trang bị F-DDH BOX |
| Phát hiện & chặn Outbound | Chặn kết nối tới C2/IP độc hại ra ngoài | ✕ | ⚠ | ✓ |
| Phát hiện traffic C2 từ malware fileless | ✕ | ⚠ | ✓ | |
| Phạm vi bảo vệ | Bảo vệ thiết bị IoT/không cài được agent | ✓ | ✕ | ✓ |
| Vận hành & quản lý | Threat Intelligence chuyên biệt cho thị trường | ✕ | ⚠ | ✓ |
| Giám sát và cảnh báo 24/7 bởi chuyên gia | ✕ | ⚠ | ✓ | |
| Không cần nhân sự bảo mật nội bộ | ⚠ | ⚠ | ✓ | |
| Triển khai không thay đổi hạ tầng mạng | ⚠ | ⚠ | ✓ | |
| Giá trị gia tăng | Bảo hiểm an ninh mạng | ✕ | ✕ | ✓ |
| Chi phí vận hành dự đoán được | ⚠ | ⚠ | ✓ |
Chú thích: ✓ Có/Tốt ⚠ Hạn chế/Một phần ✕ Không/Chưa có
Lợi ích 3 trong 1 của giải pháp an ninh mạng F-DDH BOX đối với SMEs
Lợi ích 1: Tăng cường bảo mật dữ liệu doanh nghiệp
F-DDH BOX giúp doanh nghiệp giám sát các kết nối đi ra Internet. Nhờ đó, đội IT có thêm thông tin về thiết bị nào đang kết nối tới địa chỉ đáng ngờ mà không phải mở từng máy để kiểm tra.
Nếu đích đến nằm trong danh sách cảnh báo, hệ thống sẽ ngay lập tức chặn kết nối và gửi thông báo. Việc biết rõ máy nguồn giúp doanh nghiệp nhanh chóng cô lập thiết bị, quét mã độc hoặc thay đổi thông tin đăng nhập khi cần. Do đó, F-DDH BOX giúp doanh nghiệp tăng cường khả năng phòng thủ trước các cuộc tấn công mạng.
Lợi ích 2: Triển khai nhanh gọn, giảm khối lượng công việc cho đội IT
Nhiều giải pháp yêu cầu cài phần mềm trên từng máy, kiểm tra tương thích và quản lý phiên bản. Trong khi đó, giải pháp an ninh mạng F-DDH BOX hoạt động tại cổng mạng nên không cần cài agent hay phần mềm giám sát riêng trên từng thiết bị.
Với thiết kế Plug-and-play “cắm là chạy”, F-DDH BOX dễ dàng lắp đặt vào hạ tầng mạng. Quá trình triển khai nhanh gọn, không gây độ trễ đường truyền, đảm bảo mọi hoạt động hàng ngày của doanh nghiệp vẫn diễn ra liên tục, thông suốt và không bị gián đoạn.
Lợi ích 3: Cảnh báo kịp thời và các dịch vụ hỗ trợ toàn diện sau sự cố
Khi phát hiện kết nối đáng ngờ, hệ thống gửi email đến địa chỉ đã đăng ký và cung cấp thông tin máy nguồn. Đội IT nhờ đó biết nơi cần kiểm tra trước, thay vì phải đọc hàng nghìn dòng nhật ký. Đồng thời, doanh nghiệp sẽ nhận được báo cáo hàng tháng về việc chặn các kết nối tới máy chủ độc hại để cập nhật thông tin nhanh chóng và đưa ra các biện pháp xử lý kịp thời.
Ngoài ra, khi xảy ra sự cố, doanh nghiệp sẽ được hỗ trợ tiến hành điều tra nguyên nhân sự cố, cách thức tấn công của tin tặc, thiệt hại thực tế, cũng như khôi phục dữ liệu mất.
Băn khoăn về khả năng triển khai giải pháp an ninh mạng F-DDH BOX trên hệ thống bảo mật thực tế của Doanh nghiệp?
Đăng ký Demo và Tư vấn để xác định vị trí lắp đặt, số thiết bị cần theo dõi và phạm vi dịch vụ phù hợp.
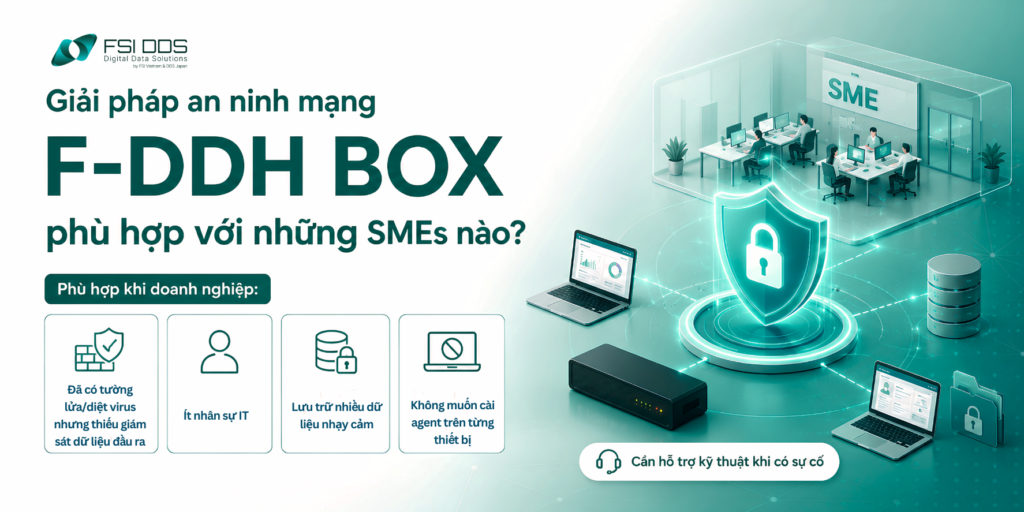
Giải pháp an ninh mạng F-DDH BOX phù hợp với những SMEs nào?
Giải pháp phù hợp với doanh nghiệp có một hoặc nhiều đặc điểm sau:
- Đã có tường lửa, phần mềm diệt virus, router hay thiết bị bảo mật tổng hợp (UTM) nhưng chưa theo dõi được kết nối mạng chiều ra.
- Lo ngại thiết bị đã nhiễm mã độc và âm thầm kết nối tới máy chủ điều khiển.
- Ít nhân sự IT và khó kiểm tra nhật ký mạng thường xuyên.
- Đang lưu trữ nhiều dữ liệu khách hàng, kế toán, hợp đồng, hồ sơ y tế, bản vẽ hoặc mã nguồn.
- Muốn bổ sung một lớp giám sát an ninh mạng nhưng không muốn cài đặt thêm agent hay phần mềm trên từng thiết bị.
- Cần đội ngũ hỗ trợ kỹ thuật, theo dõi và xử lý sự cố khi xảy ra.
Kết luận
SMEs không cần bắt đầu bằng giải pháp an ninh mạng phức tạp. Doanh nghiệp nên bắt đầu từ khoảng trống dễ thấy nhất và chọn giải pháp phù hợp với nguồn lực thực tế.
Giải pháp an ninh mạng F-DDH BOX bổ sung khả năng giám sát kết nối ra Internet, cảnh báo và ngăn chặn các kết nối bất thường, giảm thiểu nguy cơ rò rỉ dữ liệu. Lợi ích 3 trong 1 của F-DDH BOX gồm tăng cường bảo mật dữ liệu doanh nghiệp, triển khai gọn, cảnh báo theo thời gian thực và dịch vụ hỗ trợ khi xảy ra sự cố.
F-DDH BOX không thay thế những lớp bảo mật khác, giải pháp giúp SMEs bổ sung một lớp kiểm soát dữ liệu ra Internet kể cả khi mã độc đã xâm nhập mà không phải xây dựng lại toàn bộ hệ thống bảo mật.
Đăng ký tư vấn và dùng thử F-DDH BOX miễn phí 30 ngày để đánh giá vị trí triển khai, phạm vi theo dõi và mức độ phù hợp với nhu cầu của doanh nghiệp.
Xem thêm bài viết liên quan:
- [Vnexpress] Thiết bị tạo ‘lá chắn thứ ba’ cho dữ liệu
- F-DDH Box – Giải pháp bảo vệ dữ liệu cho cơ quan, tổ chức và doanh nghiệp nhà nước
Câu hỏi thường gặp
1. SMEs có phải là mục tiêu của tấn công mạng không?
Có. Quy mô nhỏ không làm giảm giá trị của dữ liệu khách hàng, tài khoản, hợp đồng hoặc hệ thống vận hành. SMEs còn có thể chịu ảnh hưởng nặng hơn vì nguồn lực khắc phục hạn chế.
2. Đã có tường lửa và phần mềm diệt virus thì có cần thêm giải pháp khác không?
Có thể cần, tùy khoảng trống hiện tại. Hai lớp này vẫn cần thiết, nhưng doanh nghiệp có thể còn thiếu khả năng quan sát kết nối đi ra Internet.
3. F-DDH BOX hoạt động như thế nào?
Thiết bị theo dõi kết nối từ mạng nội bộ ra Internet, đối chiếu đích đến và ngăn chặn kết nối tới máy chủ của hacker trong danh sách cảnh báo và gửi thông tin máy nguồn cho đội IT.
4. F-DDH BOX có cần cài phần mềm trên từng máy không?
Không. Thiết bị hoạt động tại cổng mạng nên không cần cài agent trên từng máy tính hoặc thiết bị.
5. Ba lợi ích chính của F-DDH BOX là gì?
Tăng khả năng bảo vệ dữ liệu tại cổng ra, giảm công việc triển khai và vận hành, đồng thời cung cấp cảnh báo cùng dịch vụ hỗ trợ kỹ thuật.
6. SMEs cần chuẩn bị gì trước khi triển khai?
Doanh nghiệp có thể đăng ký tư vấn miễn phí để xác định mô hình mạng, số thiết bị, băng thông, người tiếp nhận cảnh báo và phạm vi dịch vụ hỗ trợ.