Doanh nghiệp đang dùng AI để tăng tốc phát hiện sự cố, nhưng AI cũng tạo thêm điểm mù bảo mật. Báo cáo Cost of a Data Breach 2025 của IBM cho biết 97% tổ chức từng gặp sự cố liên quan đến AI thiếu kiểm soát truy cập phù hợp. Vì vậy, lựa chọn giải pháp an ninh mạng AI không nên chỉ dựa vào số lượng tính năng. Doanh nghiệp cần đánh giá lớp bảo vệ, dữ liệu thu thập, khả năng tích hợp và quy trình phản ứng.
Bài viết phân tích 10 giải pháp an ninh mạng cho doanh nghiệp theo từng lớp bảo mật. Danh sách không phải bảng xếp hạng tuyệt đối. Mỗi giải pháp an ninh mạng AI phù hợp một nhu cầu khác nhau, từ endpoint, danh tính, mạng, dữ liệu đến mã nguồn. Phần cuối đề xuất cách bổ sung lớp kiểm soát dữ liệu đầu ra với F-DDH BOX.
Giải pháp an ninh mạng AI là gì?
Giải pháp an ninh mạng AI là hệ thống sử dụng học máy, mô hình ngôn ngữ hoặc tự động hóa để hỗ trợ phòng thủ mạng. Các chức năng thường gồm phát hiện bất thường, phân tích hành vi, ưu tiên cảnh báo, điều tra sự cố và đề xuất phản ứng. Giá trị chính nằm ở khả năng xử lý lượng dữ liệu lớn nhanh hơn con người. Tuy nhiên, kết quả vẫn phụ thuộc dữ liệu đầu vào, cấu hình và cơ chế kiểm soát.
Khác với công cụ bảo mật chỉ đối chiếu với cơ sở dữ liệu đã biết, giải pháp an ninh mạng AI học mẫu hành vi thường ngày. Khi người dùng, thiết bị hoặc ứng dụng lệch khỏi mẫu đó, hệ thống tạo cảnh báo để điều tra. Cách tiếp cận này hỗ trợ phát hiện biến thể mới hoặc tấn công không dùng tệp. Đổi lại, mô hình có thể tạo cảnh báo giả nếu thiếu ngữ cảnh.
Giải pháp an ninh mạng AI mang lại giá trị gì?
IBM ghi nhận các tổ chức ứng dụng sâu AI và tự động hóa bảo mật rút ngắn vòng đời sự cố khoảng 80 ngày. Chi phí trung bình cũng thấp hơn khoảng 1,9 triệu USD so với nhóm không sử dụng.
Một giải pháp an ninh mạng AI có thể hỗ trợ Trung tâm điều hành Bảo mật dữ liệu – SOC theo ba hướng:
| Ưu tiên cảnh báo | Tăng tốc điều tra | Tự động hóa có kiểm soát |
| Xếp hạng theo rủi ro và ngữ cảnh. | Tóm tắt bằng chứng, gợi ý truy vấn. | Thực hiện playbook theo quyền đã duyệt. |
Tuy nhiên, giải pháp bảo vệ an ninh mạng AI không thay thế đội ngũ vận hành SOC, những hành động ảnh hưởng lớn vẫn nên có bước xác nhận của con người.
Doanh nghiệp nên chọn giải pháp an ninh mạng AI theo tiêu chí nào?
1. Xác định đúng nhóm rủi ro cần ưu tiên
Mỗi loại rủi ro cần một lớp bảo vệ khác nhau. Chẳng hạn, doanh nghiệp muốn phòng chống ransomware trên máy tính nhân viên nên ưu tiên EDR hoặc XDR. Nếu lo ngại tài khoản bị chiếm dụng, cần giải pháp phân tích danh tính và hành vi đăng nhập. Với nguy cơ kẻ tấn công di chuyển từ thiết bị này sang thiết bị khác trong mạng nội bộ, NDR sẽ phù hợp hơn.
Tương tự, rò rỉ dữ liệu từ cơ sở dữ liệu cần công cụ bảo mật dữ liệu chuyên biệt, còn lỗ hổng trong mã nguồn cần giải pháp AppSec. Doanh nghiệp không nên chọn một nền tảng chỉ vì có nhiều tính năng. Quan trọng nhất là giải pháp đó có xử lý đúng rủi ro ưu tiên hay không.
2. Kiểm tra nguồn dữ liệu và phạm vi giám sát
Hiệu quả của giải pháp an ninh mạng phụ thuộc lớn vào dữ liệu mà hệ thống thu thập được. Doanh nghiệp cần làm rõ nền tảng có thể lấy dữ liệu từ những nguồn nào, dữ liệu được lưu ở đâu và thời gian lưu trữ là bao lâu.
Ngoài ra, cần kiểm tra giải pháp có hỗ trợ đầy đủ hệ điều hành, nền tảng đám mây, ứng dụng SaaS và thiết bị mạng đang sử dụng hay không. Nếu một số khu vực trong hạ tầng không được giám sát, hệ thống có thể bỏ sót dấu hiệu bất thường hoặc không nhận diện được toàn bộ chuỗi tấn công.
3. Đánh giá khả năng tích hợp với hệ thống hiện có
Một giải pháp an ninh mạng hiệu quả nên kết nối được với các hệ thống doanh nghiệp đang sử dụng như SIEM, SOAR, nền tảng quản lý danh tính, hệ thống tiếp nhận yêu cầu xử lý và nguồn dữ liệu tình báo mối đe dọa.
Khả năng tích hợp tốt giúp đội ngũ bảo mật theo dõi, điều tra và xử lý sự cố trong một quy trình thống nhất, thay vì phải chuyển đổi qua nhiều công cụ. Khi thử nghiệm, doanh nghiệp nên đo số bước cần thực hiện từ lúc nhận cảnh báo đến khi hoàn tất xử lý để đánh giá mức độ thuận tiện và hiệu quả.
4. Kiểm soát quyền hạn của AI
Trong một giải pháp an ninh mạng AI, trợ lý AI có thể đọc nhật ký hệ thống, tạo truy vấn điều tra hoặc tự động kích hoạt quy trình phản ứng. Vì vậy, doanh nghiệp cần quy định rõ AI được phép thực hiện những tác vụ nào.
Quyền truy cập nên được phân theo vai trò, mọi câu lệnh và hành động cần được ghi lại để kiểm tra. Với các tác vụ có thể ảnh hưởng lớn, như khóa tài khoản hoặc cô lập thiết bị, hệ thống nên yêu cầu con người phê duyệt trước khi thực hiện.
5. Đo lường hiệu quả vận hành thực tế
Doanh nghiệp không nên đánh giá giải pháp an ninh mạng AI chỉ qua bản trình diễn của nhà cung cấp. Kết quả thực tế cần được đo bằng các chỉ số cụ thể, chẳng hạn tỷ lệ cảnh báo có giá trị, thời gian phát hiện sự cố, thời gian xử lý và số mối đe dọa bị bỏ sót.
Để có kết quả khách quan, doanh nghiệp nên so sánh các chỉ số trước và sau khi triển khai thử nghiệm trên cùng một phạm vi hệ thống. Cách đánh giá này giúp xác định giải pháp có thực sự cải thiện hiệu quả vận hành hay không.
6. Tính đầy đủ tổng chi phí sở hữu
Chi phí của một giải pháp an ninh mạng không chỉ bao gồm phí bản quyền. Doanh nghiệp còn cần tính đến chi phí lưu trữ nhật ký, triển khai, tích hợp, đào tạo và nhân sự vận hành.
Trong nhiều trường hợp, một nền tảng có khả năng tự động hóa tốt và giảm đáng kể thao tác thủ công có thể tiết kiệm hơn việc sử dụng nhiều công cụ riêng lẻ. Trước khi lựa chọn, doanh nghiệp nên làm rõ giới hạn sử dụng, chi phí nâng cấp và mức phí phát sinh khi mở rộng quy mô.
Ba khoảng trống bảo mật thường bị bỏ sót
Khoảng trống 1: Chưa kiểm soát dữ liệu đi ra
EDR có thể chặn mã độc trên máy trạm nhưng chưa chắc kiểm soát tốt dữ liệu gửi ra ngoài. Vì vậy, doanh nghiệp cần bổ sung giải pháp an ninh mạng có khả năng giám sát lưu lượng đầu ra, phát hiện máy chủ độc hại và ngăn truyền dữ liệu trái phép.
Khoảng trống 2: Shadow AI
Nhân viên có thể vô tình đưa mã nguồn, hợp đồng hoặc dữ liệu khách hàng lên các công cụ AI công cộng. Doanh nghiệp cần quy định rõ ứng dụng AI nào được phép sử dụng, đồng thời quản lý giải pháp an ninh mạng AI như một hệ thống xử lý dữ liệu nhạy cảm.
Khoảng trống 3: Cảnh báo thiếu ngữ cảnh
AI có thể đưa ra nhiều cảnh báo sai nếu chưa hiểu rõ hệ thống nội bộ. Doanh nghiệp nên bổ sung thông tin về tài sản, người dùng và mức độ quan trọng của dữ liệu trước khi bật các tính năng tự động hóa.
Liệu dữ liệu nhạy cảm của doanh nghiệp bạn có đang bị “rò rỉ âm thầm” bởi ba khoảng trống bảo mật trên mà không hề hay biết?
 Tự đánh giá rủi ro rò rỉ dữ liệu của doanh nghiệp chỉ trong 15 phút:
10 giải pháp an ninh mạng AI đáng tham khảo năm 2026
Các giải pháp an ninh mạng dưới đây được chia theo từng lớp bảo vệ. Thông tin được tổng hợp từ tài liệu của nhà cung cấp tại thời điểm biên tập. Do tính năng và gói dịch vụ có thể thay đổi, doanh nghiệp nên thử nghiệm trên hệ thống thực tế trước khi lựa chọn.
Nhóm bảo mật điểm cuối, danh tính và phản ứng sự cố
1. SentinelOne Singularity
SentinelOne Singularity tập trung bảo vệ thiết bị đầu cuối, mở rộng giám sát qua XDR và hỗ trợ phản ứng tự động. Purple AI cho phép chuyên viên đặt câu hỏi bằng ngôn ngữ tự nhiên để điều tra sự cố nhanh hơn.
Giải pháp an ninh mạng AI này phù hợp với doanh nghiệp muốn quản lý tập trung thiết bị, hệ thống cloud và dữ liệu danh tính. Khi đánh giá, cần kiểm tra phạm vi tính năng, thời gian lưu dữ liệu và quyền tự động xử lý. Tính năng khôi phục không thể thay thế hệ thống sao lưu độc lập.
2. CrowdStrike Falcon
CrowdStrike Falcon là nền tảng bảo mật trên cloud, hỗ trợ thiết bị đầu cuối, danh tính, hạ tầng đám mây và dữ liệu tình báo mối đe dọa. Charlotte AI giúp tóm tắt cảnh báo, tìm kiếm nguy cơ và hướng dẫn điều tra.
Giải pháp phù hợp với tổ chức có nhiều thiết bị và cần quản lý tập trung. Doanh nghiệp nên kiểm tra khả năng hỗ trợ hệ điều hành, yêu cầu kết nối cloud và phạm vi tự động hóa.
3. Bitdefender GravityZone
Bitdefender GravityZone kết hợp phòng chống mã độc, phân tích hành vi, EDR và XDR. Sandbox Analyzer hỗ trợ kiểm tra các tệp đáng ngờ trong môi trường cách ly.
Giải pháp an ninh mạng này phù hợp với doanh nghiệp vừa và nhỏ muốn triển khai nhanh trên nền tảng bảo mật thiết bị đầu cuối. Trước khi lựa chọn, cần so sánh các gói, mức sử dụng tài nguyên và chính sách gửi mẫu dữ liệu lên cloud.
Nhóm bảo mật mạng, cloud và dữ liệu
4. Microsoft Sentinel
Microsoft Sentinel là nền tảng SIEM trên Azure, có khả năng thu thập dữ liệu từ hệ sinh thái Microsoft và nhiều nguồn khác. Security Copilot hỗ trợ tạo truy vấn, tóm tắt sự cố và đề xuất bước điều tra.
Giải pháp phù hợp với doanh nghiệp đang sử dụng Microsoft 365, Entra ID hoặc Azure. Các yếu tố cần xem xét gồm chi phí thu thập dữ liệu, lưu trữ nhật ký và quyền truy cập Copilot.
5. Darktrace
Darktrace sử dụng học máy để nhận diện hành vi thông thường của người dùng và thiết bị. Khi phát hiện hoạt động bất thường trên mạng, email hoặc cloud, hệ thống có thể cảnh báo hoặc thực hiện một số biện pháp phản ứng giới hạn.
Doanh nghiệp cần dành thời gian để hệ thống học dữ liệu thực tế, điều chỉnh cảnh báo và thử nghiệm kỹ trước khi bật tính năng chặn tự động.
6. Vectra AI
Vectra AI giám sát hoạt động trên mạng, danh tính, cloud và các ứng dụng SaaS. Nền tảng phân tích tín hiệu để xác định tài khoản hoặc thiết bị đáng ngờ, đồng thời hỗ trợ phát hiện hành vi di chuyển ngang và lạm dụng quyền truy cập.
Giải pháp an ninh mạng AI này phù hợp với tổ chức muốn mở rộng khả năng giám sát mà không cần cài phần mềm trên mọi thiết bị. Tuy nhiên, NDR chỉ bổ sung chứ không thay thế EDR.
7. IBM Guardium
IBM Guardium hỗ trợ phát hiện dữ liệu nhạy cảm, giám sát truy cập và quản lý tuân thủ. Giải pháp phù hợp với tổ chức sở hữu cơ sở dữ liệu quan trọng hoặc có yêu cầu kiểm toán nghiêm ngặt.
Doanh nghiệp cần kiểm tra khả năng hỗ trợ từng hệ quản trị cơ sở dữ liệu, cách thu thập thông tin và ảnh hưởng đến hiệu năng. Quy tắc phân loại dữ liệu cũng cần phù hợp với nghiệp vụ thực tế.
8. NVIDIA Morpheus
NVIDIA Morpheus là nền tảng dùng GPU để xây dựng các quy trình AI phục vụ an ninh mạng. Công cụ hỗ trợ xử lý dữ liệu bảo mật tốc độ cao và phát hiện hành vi bất thường.
Đây không phải giải pháp có thể triển khai ngay mà cần đội ngũ am hiểu dữ liệu, GPU và phát triển mô hình. Vì vậy, doanh nghiệp vừa và nhỏ thiếu nhân lực chuyên sâu nên cân nhắc kỹ.
Nhóm bảo mật ứng dụng, mã nguồn và AI
9. Checkmarx One Assist
Checkmarx One Assist hỗ trợ nhà phát triển phát hiện và khắc phục lỗ hổng ngay trong quá trình viết mã. Nền tảng kết hợp kiểm tra mã nguồn, thư viện mã mở, hạ tầng dưới dạng mã và hướng dẫn xử lý.
Trợ lý AI giúp giải thích lỗi theo ngữ cảnh, phù hợp với tổ chức muốn tích hợp bảo mật vào quy trình CI/CD. Tuy nhiên, mã sửa lỗi do AI đề xuất vẫn cần được kiểm tra và thử nghiệm.
10. Snyk AI Security Platform
Snyk hỗ trợ bảo vệ mã nguồn, thư viện mã mở, container, hạ tầng dưới dạng mã và ứng dụng AI. AI-BOM giúp doanh nghiệp thống kê các thành phần AI đang được sử dụng trong kho mã.
Giải pháp an ninh mạng này phù hợp với nhóm phát triển muốn tích hợp kiểm tra bảo mật trực tiếp vào IDE hoặc quy trình CI/CD. Doanh nghiệp nên xem xét phạm vi quét, chính sách lưu dữ liệu và cách xử lý các trường hợp ngoại lệ.
Bảng so sánh nhanh 10 giải pháp an ninh mạng AI
| Nền tảng | Lớp chính | Phù hợp khi | Cần kiểm tra |
| SentinelOne | Endpoint/XDR | Hợp nhất phản ứng | Gói module, quyền tự động |
| CrowdStrike | Endpoint/Identity/Cloud | Hạ tầng lớn | Kết nối cloud, bản quyền |
| Bitdefender | Endpoint/EDR/XDR | SME, triển khai gọn | Tài nguyên, gửi mẫu |
| Microsoft Sentinel | SIEM/SOC | Hệ sinh thái Microsoft | Ingest và lưu log |
| Darktrace | Network/Email/Cloud | Hành vi bất thường | Baseline, cảnh báo giả |
| Vectra AI | NDR/Identity/Cloud | Di chuyển ngang | Độ phủ cảm biến |
| IBM Guardium | Data security | CSDL và tuân thủ | Hỗ trợ CSDL, hiệu năng |
| NVIDIA Morpheus | AI framework | Tự phát triển mô hình | GPU, nhân lực dữ liệu |
| Checkmarx | AppSec | DevSecOps | Chất lượng gợi ý |
| Snyk | AppSec/AI-BOM | Trải nghiệm developer | Phạm vi quét, ngoại lệ |
Mỗi giải pháp an ninh mạng AI giải quyết một lát cắt. Doanh nghiệp thường cần kiến trúc nhiều lớp thay vì mua tất cả sản phẩm. Mô hình thực tế có thể gồm EDR tại endpoint, SIEM tập trung, NDR cho mạng, AppSec trong CI/CD và lớp kiểm soát dữ liệu đầu ra.
F-DDH BOX bổ sung lớp kiểm soát dữ liệu đầu ra như thế nào?
F-DDH BOX là gì?
F-DDH BOX là giải pháp ngăn rò rỉ dữ liệu đầu ra cho doanh nghiệp bao gồm thiết bị và dịch vụ vận hành. F-DDH BOX là lớp bảo vệ dữ liệu tại đầu ra, ngắt kết nối giữa máy trong mạng nội bộ và máy chủ điều khiển của hacker (C2 server) ở bên ngoài, từ đó ngăn rò rỉ dữ liệu của doanh nghiệp.
F-DDH BOX thuộc hệ sinh thái sản phẩm của FSI DDS – Trung tâm khôi phục và bảo vệ dữ liệu chuẩn quốc tế, hình thành từ sự hợp tác giữa FSI – Top 10 nhà cung cấp giải pháp CĐS hàng đầu Việt Nam và DDS – Công ty 14 năm liên tiếp dẫn đầu về khôi phục và bảo vệ dữ liệu tại Nhật Bản.
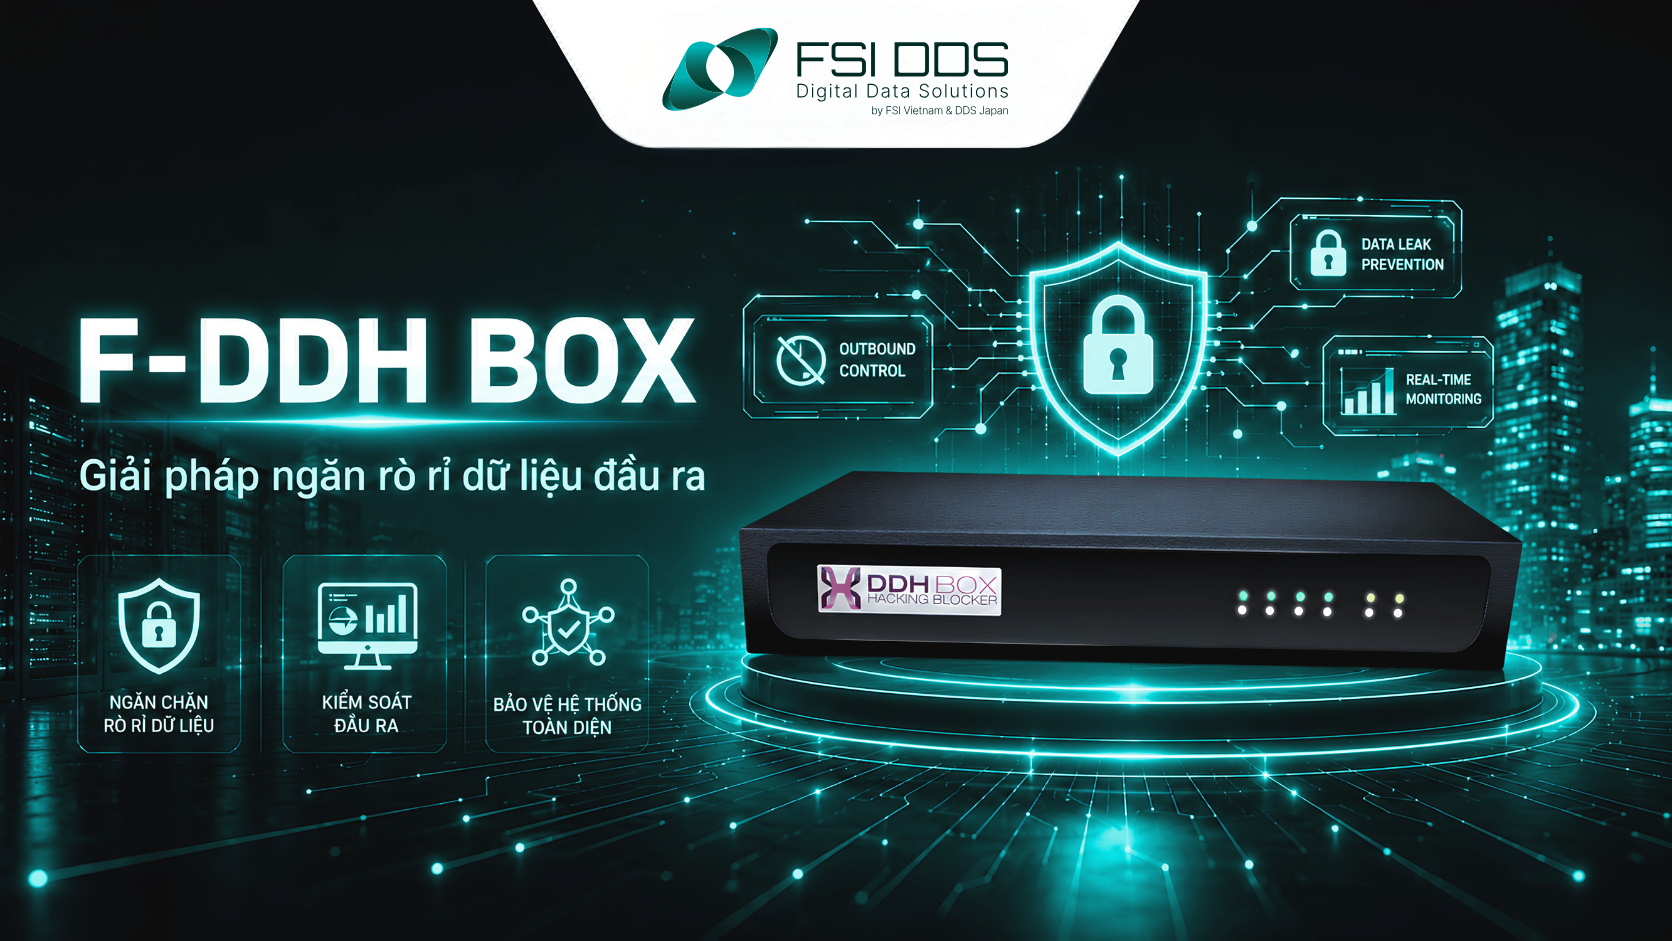
Cơ chế hoạt động của F-DDH BOX
| Bước 1 — Quan sát | Bước 2 — Đối chiếu | Bước 3 — Ngăn chặn và cảnh báo |
| Thiết bị được lắp đặt tại cổng mạng chính của doanh nghiệp nhằm kiểm soát dòng dữ liệu kết nối từ mạng nội bộ ra Internet. | Hệ thống liên tục đối chiếu luồng truyền tải với cơ sở dữ liệu về các máy chủ điều khiển của hacker (C2 Server) trên toàn cầu. Danh sách đen các máy chủ này được cập nhật tự động hàng ngày dựa trên nguồn dữ liệu giám sát từ đơn vị an ninh mạng LAC Nhật Bản và các đơn vị uy tín tại Việt Nam. | Khi phát hiện thiết bị trong mạng doanh nghiệp phát tín hiệu liên lạc đến địa chỉ nằm trong danh sách cảnh báo, giải pháp lập tức ngắt kết nối mạng của luồng dữ liệu đó, đồng thời gửi thông tin cảnh báo khẩn cấp về trung tâm vận hành của doanh nghiệp và đội ngũ kỹ thuật FSI DDS để phối hợp xử lý sự cố. |
5 Lý do doanh nghiệp nên trang bị F-DDH BOX
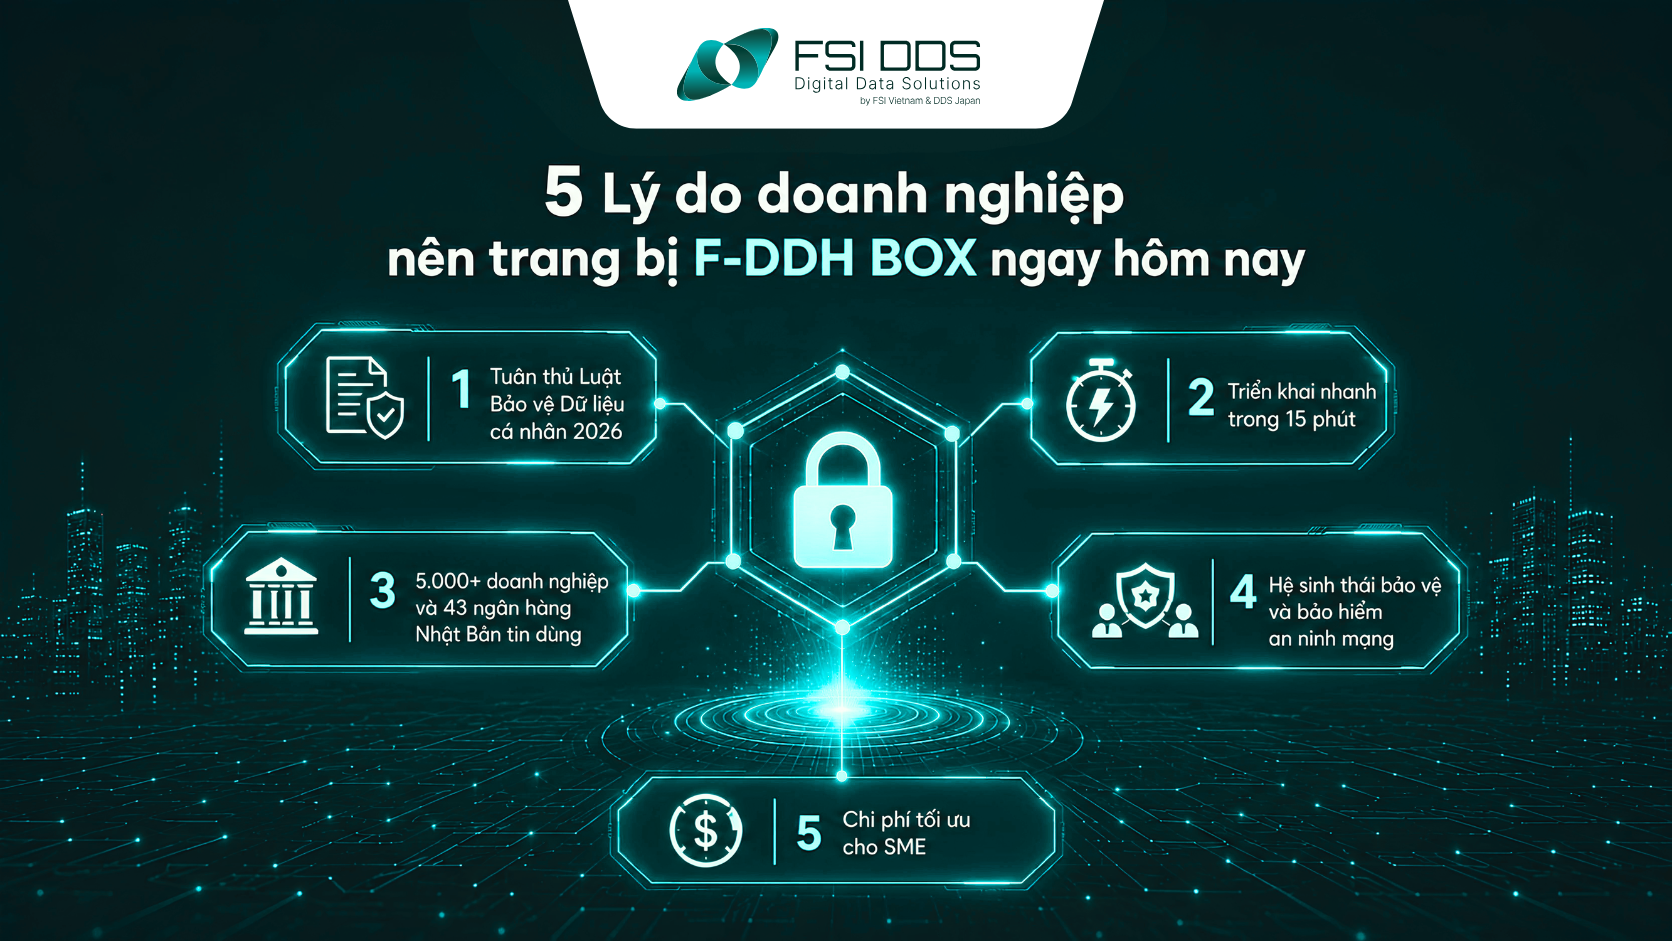
1. Đảm bảo tuân thủ Luật Bảo vệ dữ liệu cá nhân 2026: Luật số 91/2025/QH15 có hiệu lực từ ngày 01/01/2026. Luật yêu cầu tổ chức áp dụng biện pháp quản lý và kỹ thuật phù hợp để bảo vệ dữ liệu cá nhân. Vì vậy, doanh nghiệp cần quản lý vòng đời dữ liệu, quyền truy cập, bên xử lý và hoạt động chuyển dữ liệu. Công cụ bảo mật chỉ là một phần của chương trình tuân thủ.
Đồng thời, Luật cũng nêu rõ vi phạm chuyển dữ liệu cá nhân xuyên biên giới có thể bị phạt tối đa 5% doanh thu năm trước của tổ chức. Các vi phạm khác có mức tối đa 3 tỷ đồng. Vì vậy, trang bị F-DDH BOX sẽ hỗ trợ doanh nghiệp tăng cường năng lực bảo vệ dữ liệu và đáp ứng yêu cầu tuân thủ pháp lý.
2. Triển khai thần tốc trong 15 phút – Không gián đoạn vận hành: F-DDH BOX được thiết kế theo cơ chế Plug-and-play, dễ dàng tích hợp vào hạ tầng mạng sẵn, không gây độ trễ mạng và không làm ảnh hưởng đến hoạt động thường ngày của doanh nghiệp.
3. Được tin dùng bởi doanh nghiệp: Công nghệ lõi của F-DDH BOX đã và đang bảo vệ dữ liệu cho hơn 10.000 doanh nghiệp Nhật Bản và Việt Nam.
4. Bảo hành chính hãng: Khi sử dụng F-DDH BOX, doanh nghiệp sẽ được FSI DDS – Trung tâm bảo vệ và khôi phục dữ liệu chuẩn quốc tế hỗ trợ điều tra và xử lý sự cố nhanh chóng và miễn phí trong thời gian bảo hành.
5. Chi phí tối ưu cho SME: Việc tự vận hành một trung tâm SOC 24/7 tiêu tốn ngân sách khổng lồ vượt quá khả năng của doanh nghiệp vừa và nhỏ. F-DDH BOX đảm nhiệm quy trình ngăn chặn rò rỉ dữ liệu, giảm sự phụ thuộc vào nhân sự IT có trình độ cao vận hành, đem lại hiệu quả bảo mật với chi phí tối ưu cho doanh nghiệp.
Kết luận
AI đang làm thay đổi cả cách tấn công và phòng thủ trong an ninh mạng. Với doanh nghiệp, việc lựa chọn giải pháp an ninh mạng AI phù hợp có thể giúp tăng tốc phát hiện bất thường, ưu tiên cảnh báo và hỗ trợ đội ngũ SOC phản ứng nhanh hơn trước sự cố.
Tuy nhiên, bảo vệ dữ liệu hiệu quả không chỉ nằm ở endpoint, cloud hay mã nguồn. Doanh nghiệp cần tư duy bảo mật đa lớp, bao gồm bảo vệ đầu vào, bảo vệ nội bộ và kiểm soát dữ liệu đầu ra. Trong mô hình đó, F-DDH BOX đóng vai trò bổ sung lớp bảo vệ đầu ra, giúp giám sát và chặn các kết nối bất thường tới máy chủ độc hại, từ đó giảm nguy cơ rò rỉ dữ liệu.
Xem thêm:
Câu hỏi thường gặp
Giải pháp an ninh mạng AI khác gì giải pháp truyền thống?
An ninh mạng AI có thể học mẫu hành vi, ưu tiên cảnh báo và hỗ trợ điều tra nhanh hơn. Tuy nhiên, giải pháp an ninh mạng AI vẫn cần dữ liệu đủ tốt, cấu hình đúng và chuyên gia xác minh các quyết định quan trọng.
Giải pháp an ninh mạng cho doanh nghiệp nên gồm những lớp nào?
Giải pháp an ninh mạng cho doanh nghiệp thường gồm bảo vệ endpoint, danh tính, mạng, cloud, ứng dụng và dữ liệu. Kiến trúc nhiều lớp giúp giảm điểm mù và tránh phụ thuộc vào một công cụ duy nhất.
F-DDH BOX hỗ trợ bảo vệ dữ liệu và hạn chế rò rỉ dữ liệu ra sao?
F-DDH BOX kiểm soát luồng kết nối từ mạng nội bộ ra Internet và đối chiếu với danh sách máy chủ độc hại. Khi phát hiện kết nối đáng ngờ, thiết bị ngắt luồng truyền và gửi cảnh báo, qua đó bổ sung lớp bảo vệ dữ liệu đầu ra.
Giải pháp bảo vệ an ninh mạng có thay thế chuyên gia SOC không?
Không. Giải pháp bảo vệ an ninh mạng hỗ trợ phân loại, tóm tắt và tự động hóa tác vụ lặp lại. Chuyên gia SOC vẫn cần xác minh bằng chứng, quyết định phản ứng và chịu trách nhiệm quản trị.
Doanh nghiệp nên đánh giá hiệu quả giải pháp an ninh mạng sau bao lâu?
Khoảng 30 – 60 ngày thường phù hợp để đo chất lượng cảnh báo, khả năng tích hợp và tác động vận hành. Thời gian thực tế phụ thuộc quy mô hệ thống, lưu lượng dữ liệu và chu kỳ hoạt động.